شهادة SSL ما هي وكيف تعمل وما أهميتها في حماية المواقع وما علاقتها بـ HTTPS؟

في عالم تتشابك فيه البيانات الرقمية مع تفاصيل حياتنا اليومية، وتعتمد الخدمات المصرفية والتجارة الإلكترونية بشكل متزايد على الإنترنت، أصبحت شهادة SSL من العناصر الأساسية لتأمين الاتصالات بين المتصفح والخادم. فهي تساعد على حماية البيانات أثناء انتقالها عبر الشبكة، من خلال إنشاء اتصال مشفر يصعب على المتطفلين اعتراض محتواه وقراءته. لكن ما هي شهادة SSL فعليا؟ وكيف تعمل هذه التقنية ضمن بروتوكولات الشبكات والاتصالات الحديثة؟
لطالما كان تأمين البيانات من أهم التحديات أمام المطورين ومسؤولي الشبكات ومستخدمي الإنترنت، خصوصا مع تزايد محاولات اعتراض البيانات واستهداف المعلومات الشخصية والمالية. وهنا تأتي أهمية شهادة SSL، فهي لا ترتبط بالتشفير فقط، بل تساعد أيضا في التحقق من هوية السيرفر والحفاظ على سلامة البيانات أثناء انتقالها. ومع تطور معايير الأمان، أصبح من الضروري فهم العلاقة بين شهادة SSL وبروتوكول TLS، وكذلك معرفة الدور الذي يؤديه HTTPS في إنشاء اتصال أكثر أمانا بين المستخدم والموقع.
في هذا المقال، نستعرض ما هي شهادة SSL وكيف تعمل، وما علاقتها ببروتوكولات SSL وTLS وHTTPS، مع توضيح آلية التشفير والمصادقة وأنواع شهادات SSL واستخداماتها المختلفة. كما سنتعرف على أهمية الشهادة في حماية المواقع والبيانات، وتأثير الاتصال الآمن على ثقة المستخدم وتجربة التصفح، إضافة إلى أهم الممارسات المتعلقة بإدارة الشهادات وتجديدها. وبذلك، ستتمكن من فهم دور شهادة SSL ضمن منظومة أمن الشبكات وحماية الاتصالات الرقمية بصورة عملية وواضحة.
جدول المحتويات
- ما هي شهادة SSL؟
- كيف تعمل شهادة SSL؟
- الفرق بين شهادة SSL وبروتوكول SSL
- لماذا ينبغي على الشركات والمؤسسات إضافة شهادات SSL إلى مواقعها الإلكترونية؟
- أنواع شهادات SSL
- ما هي شهادة SSL من Let’s Encrypt المجانية؟
- لماذا نحتاج إلى شهادة SSL؟
- ما الفرق بين SSL وHTTPS؟
- كيفية الحصول على شهادة SSL
- طرق تثبيت شهادة SSL
- مميزات وعيوب شهادة SSL
- شهادة SSL المجانية أم المدفوعة، أيهما أفضل؟
- شهادة SSL تُنتهي صلاحيتها كل كم من الوقت؟
- أين يمكنني الحصول على شهادة SSL؟
- كيف نعرف ما إذا كان الموقع يحتوي على شهادة SSL؟
- أهم الأدوات للتعرف على شهادة SSL في موقعك
- الأسئلة الشائعة
- الخاتمة
ما هي شهادة SSL؟
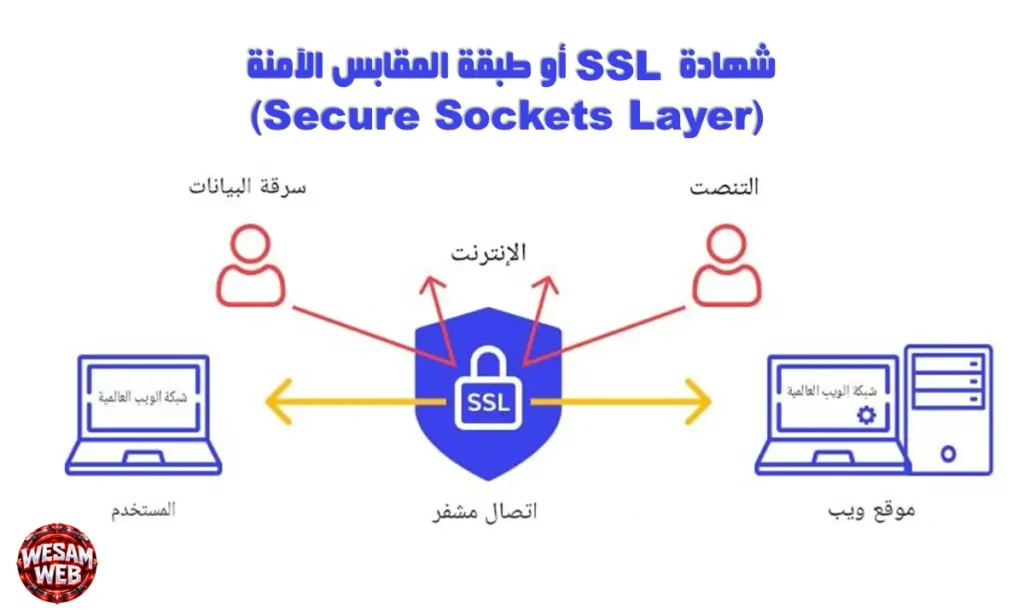
شهادة SSL أو طبقة المقابس الآمنة (Secure Sockets Layer) هي تقنية أمان تساعد على إنشاء اتصال مشفر بين متصفح المستخدم وخادم الموقع. وتعمل على حماية البيانات أثناء انتقالها عبر الشبكة، مما يقلل خطر اعتراض المعلومات أو الوصول إليها دون تصريح. كما يظهر رمز القفل في المتصفح عند استخدام الموقع لاتصال HTTPS آمن. ولفهم التقنية بشكل صحيح، يجب التمييز بين بروتوكول SSL والشهادة الرقمية. فالشهادة عبارة عن ملف بيانات صغير يرتبط بهوية الموقع ومفتاحه العام، ويساعد المتصفح على التحقق من هوية الخادم وإنشاء اتصال مشفر معه. لذلك، تعد الشهادة جزءا أساسيا من عملية تأمين الاتصال وحماية بيانات المستخدمين، خصوصا عند تسجيل الدخول أو إدخال معلومات الدفع.
وتستخدم الشهادة ضمن آلية الاتصال الآمن لتشفير البيانات المتبادلة بين المتصفح وخادم الويب. وتشمل هذه البيانات أسماء المستخدمين وكلمات المرور والمعلومات المصرفية وغيرها من التفاصيل الحساسة. كما يساعد التحقق من هوية الخادم على التأكد من أن المستخدم يتصل بالموقع الصحيح. ومع ذلك، يجب الانتباه إلى أن SSL نفسه أصبح تقنية قديمة، فقد حل بروتوكول TLS (Transport Layer Security) محل إصدارات SSL القديمة. وأصبح TLS هو البروتوكول المستخدم حاليا لتأمين اتصالات الويب. لذلك، بقي مصطلح SSL شائعا في الاستخدام التجاري عند الحديث عن شهادات المواقع، رغم أن الاتصال الحديث يعتمد فعليا على TLS.
إضافة إلى ذلك، يساعد استخدام HTTPS على تعزيز ثقة المستخدم أثناء تصفح الموقع وإدخال بياناته. كما يمثل HTTPS إشارة ضمن أنظمة ترتيب نتائج البحث، وفقا لما أعلنته Google، لكنه لا يضمن رفع ترتيب الموقع بمفرده. وتتوفر الشهادات الرقمية بعدة أنواع، مثل (DV) و(OV) و(EV)، ويختلف كل نوع في مستوى التحقق المطلوب قبل إصداره. وبناء على ذلك، سيتناول هذا المقال آلية عمل شهادة SSL وأنواعها وطريقة تثبيتها وعلاقتها ببروتوكولات الشبكات الحديثة، مع توضيح الفرق بين SSL وTLS وHTTPS ودور هذه التقنيات في حماية البيانات أثناء انتقالها عبر الإنترنت.
كيف تعمل شهادة SSL؟
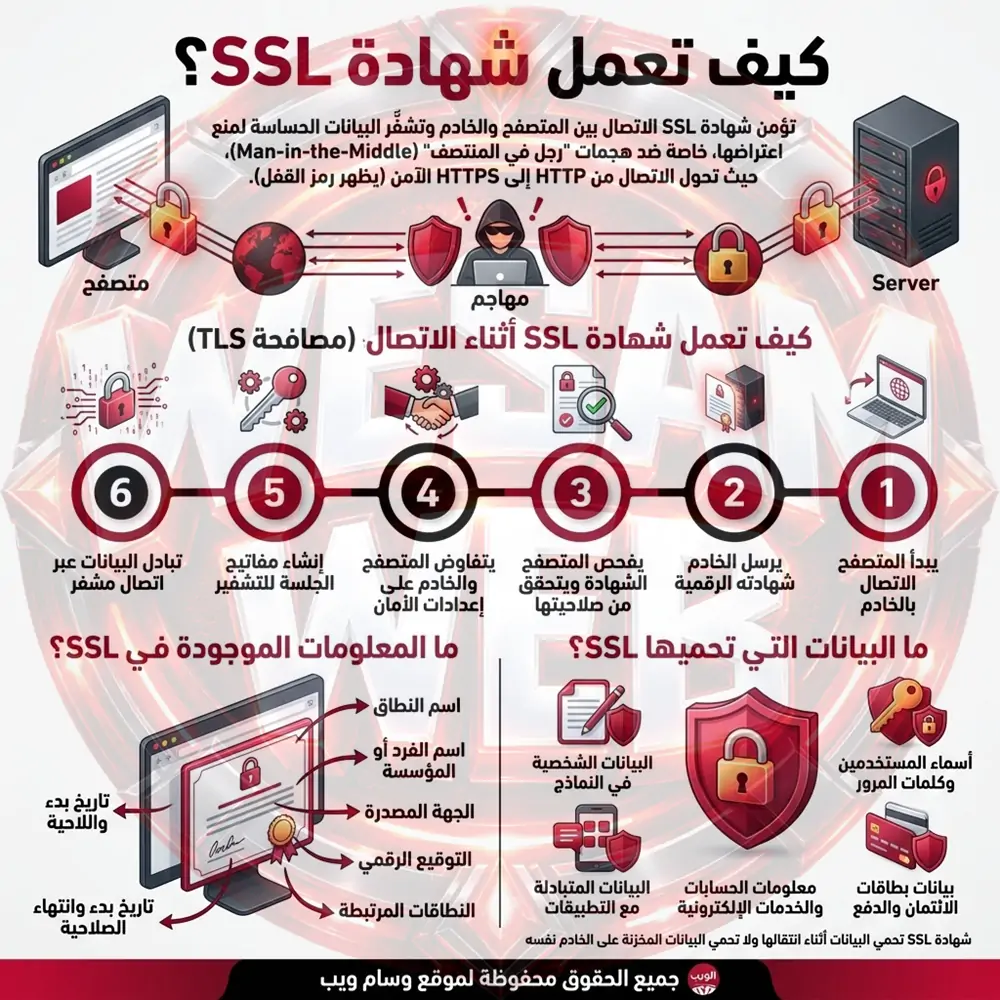
يتعامل المستخدمون يوميا مع مواقع الويب لتنفيذ أنشطة مختلفة، مثل التسوق الإلكتروني وتعبئة النماذج وتسجيل الدخول إلى الحسابات وإرسال البيانات الشخصية. وخلال هذه العمليات، تنتقل معلومات حساسة بين المتصفح وخادم الموقع عبر شبكة الإنترنت. لذلك، تساعد شهادة SSL على تأمين هذا الاتصال وتشفير البيانات أثناء انتقالها بين الطرفين، مما يقلل احتمالية اعتراضها أو تعديلها من قبل جهة غير مصرح لها.
ومن أبرز التهديدات التي تستهدف الاتصالات غير الآمنة هجمات رجل في المنتصف (Man-in-the-Middle). وفي هذا النوع من الهجمات، يحاول المهاجم التسلل بين طرفي الاتصال لاعتراض البيانات أو التلاعب بها. لذلك، يساعد الاتصال المشفر على حماية معلومات مثل أسماء المستخدمين وكلمات المرور وبيانات الحسابات ومعلومات بطاقات الائتمان. ومع ذلك، لا تمنع شهادة SSL جميع الهجمات السيبرانية، وإنما تركز وظيفتها على تأمين البيانات أثناء انتقالها والتحقق من هوية الخادم.
ولا تتمثل الشهادة في جزء صغير من الكود البرمجي يضيفه مالك الموقع إلى صفحاته، بل هي شهادة رقمية يثبتها الخادم ويستخدمها ضمن عملية إنشاء الاتصال الآمن. وعند إعداد الشهادة بصورة صحيحة، يستطيع المتصفح التحقق من بياناتها قبل متابعة الاتصال. وبعد ذلك، يستخدم بروتوكول TLS آليات التشفير والمصادقة اللازمة لتأمين جلسة الاتصال. وعند نجاح العملية، يعمل الموقع عبر HTTPS بدلا من HTTP، ويظهر رمز القفل في شريط عنوان المتصفح للدلالة على استخدام اتصال HTTPS.
كيف تعمل شهادة SSL أثناء الاتصال؟
عند فتح موقع يستخدم HTTPS، تحدث مجموعة من الخطوات بين المتصفح والخادم. وتتم هذه العملية بسرعة كبيرة، ولا يحتاج المستخدم عادة إلى تنفيذ أي إجراء يدوي. ويمكن تلخيصها في الخطوات التالية:
- يبدأ المتصفح الاتصال بالخادم عند محاولة المستخدم الوصول إلى موقع يعمل عبر HTTPS.
- يرسل الخادم شهادته الرقمية إلى المتصفح حتى يتمكن من التحقق من هويته.
- يفحص المتصفح الشهادة ويتحقق من صلاحيتها والجهة المصدرة لها واسم النطاق المرتبط بها.
- يتفاوض المتصفح والخادم على إعدادات الاتصال الآمن، بما في ذلك خوارزميات التشفير المناسبة.
- يتم إنشاء مفاتيح الجلسة التي تستخدم لتشفير البيانات خلال الاتصال.
- تبدأ عملية تبادل البيانات عبر اتصال مشفر، مما يجعل اعتراضها أو تعديلها أكثر صعوبة.
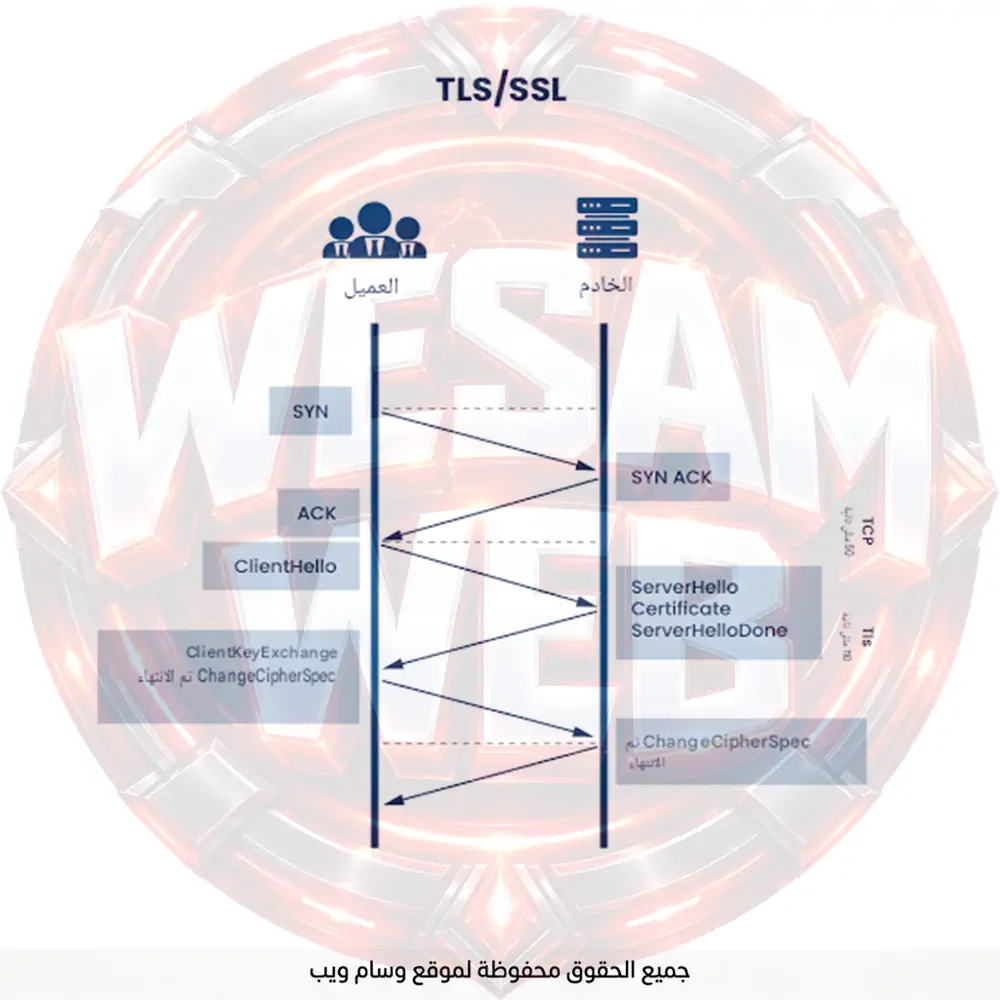
وتعرف عملية التفاوض الأولية هذه باسم مصافحة TLS (TLS Handshake). ورغم أنها تتضمن عدة خطوات تقنية، فإنها تتم خلال فترة قصيرة جدا قبل بدء تبادل البيانات بصورة طبيعية. كما أن تفاصيل المصافحة تختلف وفقا لإصدار TLS وإعدادات الخادم والمتصفح. والهدف الأساسي منها هو إنشاء قناة اتصال آمنة، والتحقق من هوية الخادم، والاتفاق على المفاتيح والإعدادات التي ستستخدم خلال جلسة الاتصال.
ما البيانات التي تحميها SSL؟
لا تقتصر البيانات التي يمكن حمايتها على نوع محدد من المعلومات. فعند استخدام اتصال HTTPS بصورة صحيحة، يمكن تشفير مختلف البيانات التي تنتقل بين المتصفح والخادم. ومن أبرز الأمثلة:
- أسماء المستخدمين وكلمات المرور عند تسجيل الدخول.
- البيانات الشخصية التي يرسلها المستخدم عبر النماذج.
- معلومات الحسابات والبيانات المرتبطة بالخدمات الإلكترونية.
- بيانات بطاقات الائتمان والدفع أثناء عمليات الشراء الإلكتروني.
- المعلومات المتبادلة مع التطبيقات والخدمات التي تعتمد على اتصال HTTPS.
ومن المهم هنا التمييز بين حماية البيانات أثناء انتقالها وبين حماية البيانات المخزنة على الخادم. فشهادة SSL لا تمنع اختراق قاعدة البيانات أو استغلال ثغرة في الموقع. لذلك، يجب استخدامها ضمن منظومة أمنية متكاملة تشمل حماية الخادم والتطبيق وقواعد البيانات وحسابات المستخدمين.
ما المعلومات الموجودة في SSL؟
يمكن للمستخدم الاطلاع على معلومات الشهادة من خلال تفاصيل الاتصال الآمن في المتصفح. وقد تختلف طريقة عرض هذه البيانات من متصفح إلى آخر، كما تختلف المعلومات المتاحة وفقا لنوع الشهادة والجهة المصدرة لها. ومن أبرز المعلومات التي يمكن أن تتضمنها الشهادة:
- اسم النطاق الذي أصدرت الشهادة من أجله.
- اسم الفرد أو المؤسسة، إذا كانت الشهادة تتضمن هذا النوع من معلومات التحقق.
- الجهة المصدرة للشهادة (Certificate Authority).
- التوقيع الرقمي للجهة المصدرة.
- النطاقات أو أسماء النطاقات الفرعية المرتبطة بالشهادة.
- تاريخ بدء صلاحية الشهادة.
- تاريخ انتهاء صلاحية الشهادة.
وبالتالي، لا تقتصر وظيفة الشهادة على إظهار رمز القفل في المتصفح، بل تمثل جزءا أساسيا من عملية إنشاء اتصال HTTPS موثوق. وفي المقابل، يتولى بروتوكول TLS تنفيذ آليات تأمين الاتصال وتشفير البيانات. وهذا الفرق مهم لفهم العلاقة بين شهادة SSL وبروتوكولات الشبكات الحديثة.
الفرق بين شهادة SSL وبروتوكول SSL
يشيع الخلط بين شهادة SSL وبروتوكول SSL، رغم أن كل واحد منهما يؤدي وظيفة مختلفة داخل منظومة أمن الاتصالات، فبروتوكول SSL هو البروتوكول الذي يحدد آلية التشفير وتبادل المفاتيح والتحقق من الهوية، بينما شهادة SSL هي ملف رقمي يُثبَّت على الخادم ليُفعِّل هذا البروتوكول ويُثبت هوية الموقع، وبناء على ذلك، لا يمكن الحديث عن اتصال مشفر دون وجود شهادة صالحة تعمل ضمن بروتوكول TLS الحديث، إذ إن الشهادة وحدها لا تشفر شيئا، والبروتوكول وحده لا يملك وسيلة لإثبات هوية الخادم امام المتصفح.
| وجه المقارنة | بروتوكول SSL | شهادة SSL |
|---|---|---|
| التعريف | مجموعة قواعد تحكم الاتصال المشفر بين جهازين | ملف بيانات رقمي يُثبت هوية الموقع ويُفعّل التشفير |
| الوظيفة الأساسية | تبادل المفاتيح وتشفير البيانات والتحقق من السلامة | المصادقة على هوية الخادم وربطها بمفتاح عام |
| مكان التواجد | يعمل داخل المتصفح والخادم معا | يُثبَّت على الخادم ويُرسل للمتصفح عند الاتصال |
| العلاقة بينهما | يحتاج شهادة صالحة ليعمل بشكل كامل | تعتمد على البروتوكول لتنفيذ التشفير فعليا |
| الحالة التقنية | إصدارات SSL القديمة مهجورة، وTLS هو البديل | ما زالت تُسمى تجاريا شهادة SSL رغم استخدام TLS |
لماذا ينبغي على الشركات والمؤسسات إضافة شهادات SSL إلى مواقعها الإلكترونية؟
تحتاج الشركات والمؤسسات إلى تأمين مواقعها، خصوصا عندما تتعامل مع بيانات العملاء أو المعاملات الإلكترونية. وهنا تأتي أهمية شهادات SSL، فهي تساعد على حماية الاتصال بين متصفح المستخدم وخادم الموقع. كما تمنع الأطراف غير المصرح لها من قراءة البيانات المتبادلة أو تعديلها أثناء انتقالها عبر الشبكة. ويشمل ذلك بيانات تسجيل الدخول والمعلومات الشخصية وبيانات الدفع. وعند استخدام الموقع عبر HTTPS، يظهر رمز القفل في شريط العنوان للإشارة إلى أن الاتصال مشفر. أما المواقع التي لا تستخدم HTTPS، فقد يعرض المتصفح تحذيرا للمستخدم بشأن عدم أمان الاتصال. لذلك، أصبح تأمين الاتصال جزءا أساسيا من بناء تجربة موثوقة للمستخدمين.
ورغم استمرار استخدام اسم SSL على نطاق واسع، فإن بروتوكول SSL نفسه لم يعد مستخدما في الاتصالات الحديثة. فقد ظهرت منه إصدارات متعددة، ثم تم استبداله ببروتوكول TLS (Transport Layer Security)، الذي يمثل الأساس التقني لاتصالات HTTPS الحالية. وقد بدأ تطوير SSL في تسعينيات القرن الماضي، وكان الهدف منه توفير الخصوصية والمصادقة وسلامة البيانات أثناء الاتصال. ومع تطور معايير الأمان، أصبحت الإصدارات القديمة من SSL مهجورة، بينما استمر استخدام اسم SSL تجاريا عند الحديث عن شهادات المواقع. لذلك، فإن عبارة شهادة SSL تشير اليوم عادة إلى الشهادة الرقمية المستخدمة مع اتصال HTTPS الذي يعتمد فعليا على TLS.
وعند تثبيت الشهادة وإعداد الخادم بصورة صحيحة، ينتقل الموقع من استخدام HTTP إلى HTTPS، حيث يشير الحرف (S) إلى كلمة (Secure)، أي آمن. ويستخدم هذا الاتصال في مواقع التجارة الإلكترونية والخدمات المصرفية ونماذج تسجيل الدخول وغيرها من الخدمات التي تتعامل مع بيانات حساسة. كما يساعد HTTPS على تعزيز ثقة المستخدم وحماية البيانات أثناء انتقالها بين المتصفح والخادم. ومع ذلك، لا تعني الشهادة أن الموقع محمي من جميع الهجمات، لأنها لا تمنع اختراق الخادم أو استغلال الثغرات البرمجية بحد ذاتها. ولهذا، ينبغي أن تكون شهادة SSL جزءا من منظومة أمنية أوسع تشمل تحديث البرمجيات وحماية الخادم وإدارة الوصول والنسخ الاحتياطية.
أنواع شهادات SSL
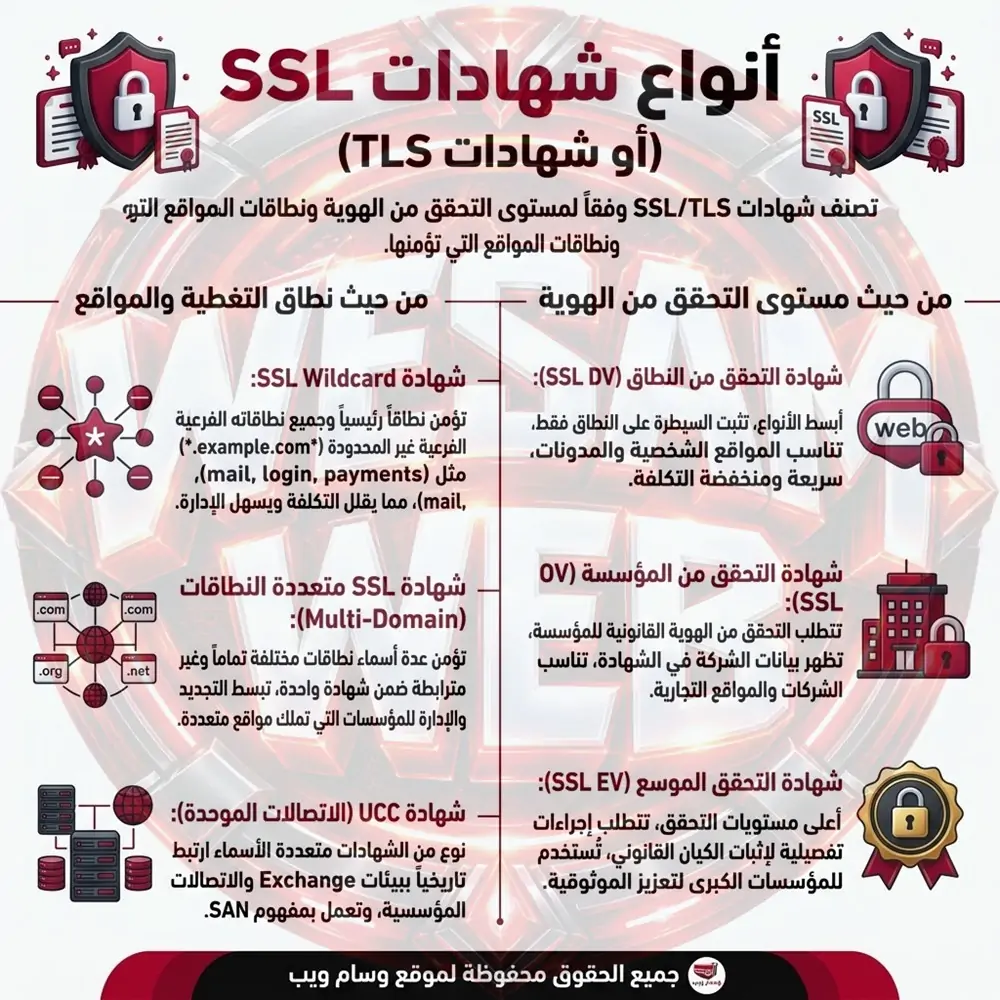
تصنف شهادات SSL، أو شهادات TLS كما تعرف تقنيا اليوم، وفقا لعدة معايير، أبرزها مستوى التحقق من هوية الجهة ونطاقات المواقع التي يمكن للشهادة تأمينها. ومن حيث التحقق، تشمل الأنواع الرئيسية شهادات التحقق من النطاق (DV)، وشهادات التحقق من المؤسسة (OV)، وشهادات التحقق الموسع (EV). أما من حيث نطاق التغطية، فتوجد شهادات Wildcard وشهادات Multi-Domain التي تسمح بتأمين أكثر من اسم نطاق ضمن شهادة واحدة.
شهادة التحقق من النطاق (SSL DV)
تعد شهادة DV أبسط أنواع الشهادات من حيث التحقق من الهوية، إذ تركز جهة الإصدار (CA) على إثبات أن مقدم الطلب يملك أو يتحكم في اسم النطاق. ويتم ذلك باستخدام طرق تحقق مختلفة، مثل إضافة سجل DNS أو وضع ملف تحقق على الموقع أو استخدام وسائل أخرى معتمدة. وبعد نجاح التحقق، يمكن إصدار الشهادة دون التحقق من الهوية القانونية للمؤسسة بالطريقة المطلوبة في شهادات OV وEV.
وتناسب شهادات DV المواقع الشخصية والمدونات والمشاريع الصغيرة والعديد من الخدمات التي تحتاج إلى HTTPS دون الحاجة إلى إثبات هوية مؤسسة تجارية. ومن المهم هنا توضيح أن DV لا تعني تشفيرا أضعف من OV أو EV. فالاختلاف الأساسي يتعلق بمستوى التحقق من الهوية، وليس بقوة التشفير التي يوفرها اتصال TLS. لذلك، يمكن أن تكون شهادة DV مجانية أو منخفضة التكلفة، ومع ذلك توفر اتصالا مشفرا بصورة طبيعية عند إعدادها بشكل صحيح.
شهادة التحقق من المؤسسة (SSL OV)
تضيف شهادة OV مستوى إضافيا من التحقق مقارنة بشهادة DV. فإلى جانب التحقق من السيطرة على النطاق، تقوم جهة إصدار الشهادة بالتحقق من معلومات المؤسسة والبيانات المرتبطة بها وفقا لمتطلبات الإصدار. ولهذا السبب، تظهر معلومات المؤسسة التي تم التحقق منها ضمن الشهادة، مما يوفر للمستخدمين معلومات إضافية حول الجهة التي تقف وراء الموقع.
وتناسب شهادات OV مواقع الشركات والمؤسسات التي ترغب في إظهار هوية موثقة للجهة المالكة للموقع. ومع ذلك، لا يعني ذلك أن OV توفر تشفيرا أقوى من DV، بل يتمثل الفرق الأساسي في إضافة مستوى من التحقق من هوية المؤسسة. لذلك، يمكن أن تكون مناسبة للمواقع التجارية والخدمات المهنية التي تحتاج إلى تقديم معلومات موثوقة عن الجهة المالكة للنطاق.
شهادة التحقق الموسع (SSL EV)
تخضع شهادات EV (Extended Validation) لإجراءات تحقق أكثر تفصيلا من شهادات DV وOV. وتهدف هذه العملية إلى التأكد من هوية الكيان القانوني الذي يسيطر على الموقع، بما يشمل معلومات مثل الاسم القانوني للجهة ومعلومات التسجيل والاختصاص القانوني ومكان العمل، وفقا لمتطلبات CA/Browser Forum.
لذلك، تستخدم EV عندما تكون إثبات هوية الجهة القانونية من الأولويات. ومع ذلك، من المهم عدم وصفها بأنها توفر تشفيرا أقوى من DV أو OV. كما أن المتصفحات الحديثة لا تعرض EV بالطريقة القديمة التي كانت تظهر فيها معلومات المؤسسة بشكل بارز في شريط العنوان. إضافة إلى ذلك، لا تسمح قواعد EV الحالية باستخدام شهادات Wildcard التقليدية.
شهادة SSL Wildcard
صممت شهادة Wildcard لتأمين نطاق رئيسي وجميع النطاقات الفرعية ضمن مستوى واحد باستخدام شهادة واحدة. فعلى سبيل المثال، يمكن لشهادة مخصصة لـ *.example.com أن تغطي نطاقات مثل shop.example.com وblog.example.com وmail.example.com، وفقا للنطاقات التي تسمح بها الشهادة. وتساعد هذه الطريقة على تبسيط إدارة الشهادات، خصوصا عندما يحتوي الموقع على عدد كبير من النطاقات الفرعية.
ومن المهم التمييز بين Wildcard ومستوى التحقق. فالشهادة يمكن أن تكون DV Wildcard أو OV Wildcard وفقا لنوع التحقق الذي خضعت له، بينما تشير كلمة Wildcard إلى طريقة تغطية النطاقات. لذلك، فهي ليست بديلا عن DV أو OV، وإنما تصف نطاق الأسماء التي يمكن للشهادة تأمينها.
تتيح شهادات Wildcard SSL تأمين نطاق أساسي ونطاقات فرعية غير محدودة ضمن شهادة واحدة، فإذا كانت لديك عدة نطاقات فرعية تحتاج إلى تأمين، فإن شراء شهادة Wildcard يصبح أقل تكلفة بكثير من شراء شهادات SSL منفصلة لكل نطاق فرعي على حدة.
وعلى سبيل المثال، يمكن بهذه الشهادة تأمين النطاقات الفرعية التالية لموقع واحد:
- payments .yourdomain.com
- login.yourdomain.com
- mail.yourdomain.com
- download.yourdomain.com
- anything.yourdomain.com
شهادة SSL متعددة النطاقات (Multi-Domain)
تسمح شهادة Multi-Domain، والمعروفة أيضا بشهادة SAN (Subject Alternative Name)، بتأمين عدة أسماء نطاقات مختلفة ضمن شهادة واحدة. ويمكن استخدامها عندما تحتاج مؤسسة واحدة إلى إدارة مواقع أو نطاقات متعددة، حتى عندما لا تكون هذه النطاقات نطاقات فرعية لنطاق رئيسي واحد.
وتساعد هذه الشهادات على تبسيط إدارة الشهادات وتقليل عدد الشهادات المطلوبة للبنية التحتية. كما يمكن إضافة عدة أسماء نطاقات إلى شهادة واحدة ضمن الحدود التي تحددها الجهة المصدرة ونوع الشهادة. لذلك، تعد Multi-Domain مناسبة للمؤسسات التي تدير مجموعة من المواقع أو الخدمات المختلفة وتريد إدارة الشهادات من خلال بنية أكثر مركزية.
يمكن استخدام شهادة متعددة النطاقات لتأمين العديد من النطاقات أو النطاقات الفرعية ضمن شهادة واحدة، فبدلا من إدارة شهادات منفصلة لكل نطاق، تتيح لك هذه الشهادة تجميع قائمة النطاقات التي تملكها في شهادة موحدة، مما يبسط عملية التثبيت والتجديد والإدارة على مستوى الخادم.
وعلى سبيل المثال، يمكنك تأمين قائمة النطاقات والنطاقات الفرعية التالية:
- www.example.com
- example.org
- mail.this-domain.net
- example.anything.com.au
- checkout.example.com
- safe.example.org
شهادة UCC
شهادة UCC (Unified Communications Certificate) هي نوع من الشهادات متعددة الأسماء ارتبط تاريخيا ببيئات Microsoft Exchange وخدمات الاتصالات المؤسسية. وتسمح هذه الشهادات بإدراج عدة أسماء نطاقات وأسماء مضيفين ضمن شهادة واحدة، مما جعلها مناسبة لبعض البنى التحتية التي تعتمد على خدمات Microsoft.
ومع تطور معايير شهادات TLS، أصبحت وظيفة UCC أقرب إلى مفهوم الشهادات متعددة النطاقات أو SAN، لذلك لا يصح وصف UCC بأنها بروتوكول أمان مستقل. كما أن عدد الأسماء التي يمكن تضمينها في الشهادة لا ينبغي تقديمه كرقم ثابت لجميع الشهادات، لأنه يعتمد على الجهة المصدرة وسياساتها ومتطلبات الشهادة. ولهذا، من الأفضل التعامل مع UCC باعتبارها تسمية مرتبطة بالشهادات متعددة الأسماء، وليس نوعا مستقلا من بروتوكولات الشبكات.
ما هي شهادة SSL من Let’s Encrypt المجانية؟
شهادة SSL من Let’s Encrypt هي شهادة رقمية مجانية تقدمها Let’s Encrypt، وهي جهة إصدار شهادات غير ربحية تابعة لمنظمة Internet Security Research Group (ISRG). وتستخدم هذه الشهادة لتمكين اتصالات HTTPS الآمنة بين متصفح المستخدم وخادم الموقع عبر بروتوكول TLS، مما يساعد على حماية البيانات أثناء انتقالها عبر الإنترنت ومنع اعتراضها أو تعديلها أثناء الاتصال. وتوضح Let’s Encrypt أنها توفر شهادات TLS مجانية لتمكين المواقع من استخدام HTTPS.
تندرج شهادات Let’s Encrypt ضمن شهادات التحقق من النطاق (Domain Validated – DV)، أي أنها تتحقق من قدرة مقدم الطلب على التحكم في اسم النطاق، دون التحقق من الهوية القانونية للمؤسسة أو الشركة. كما تعتمد الخدمة على بروتوكول ACME وآليات آلية لإصدار الشهادات وتجديدها، مما يجعل الحصول عليها وإدارتها أكثر سهولة. ولهذا السبب، تستخدم شهادات Let’s Encrypt على نطاق واسع في المواقع والمدونات والمتاجر الإلكترونية والمشروعات الرقمية بمختلف أحجامها.
ومن أبرز مزايا Let’s Encrypt أنها مجانية، وآلية، وتدعم شهادات Wildcard، ويمكن تجديدها تلقائيا. وما زالت الشهادات القياسية بمدة صلاحية 90 يوما هي الخيار الافتراضي حاليا، كما توصي Let’s Encrypt بتجديدها تلقائيا قبل انتهاء صلاحيتها. وتدعم الخدمة أيضا شهادات Wildcard، لكن إصدارها يتطلب استخدام تحدي DNS-01.
ومع ذلك، يجب الانتباه إلى أن Let’s Encrypt توفر شهادات التحقق من النطاق (DV) فقط، ولا تصدر شهادات التحقق من المؤسسة (OV) أو التحقق الموسع (EV). وهذا لا يعني أن التشفير أضعف، لأن الفرق يتعلق بمستوى التحقق من هوية الجهة المالكة للنطاق، وليس بقوة التشفير في اتصال TLS. لذلك، تعد Let’s Encrypt خيارا عمليا لتأمين معظم المواقع التي تحتاج إلى HTTPS، بينما قد تحتاج بعض المؤسسات إلى نوع مختلف من الشهادات إذا كانت لديها متطلبات محددة للتحقق من هوية الجهة المالكة للموقع.
لماذا نحتاج إلى شهادة SSL؟
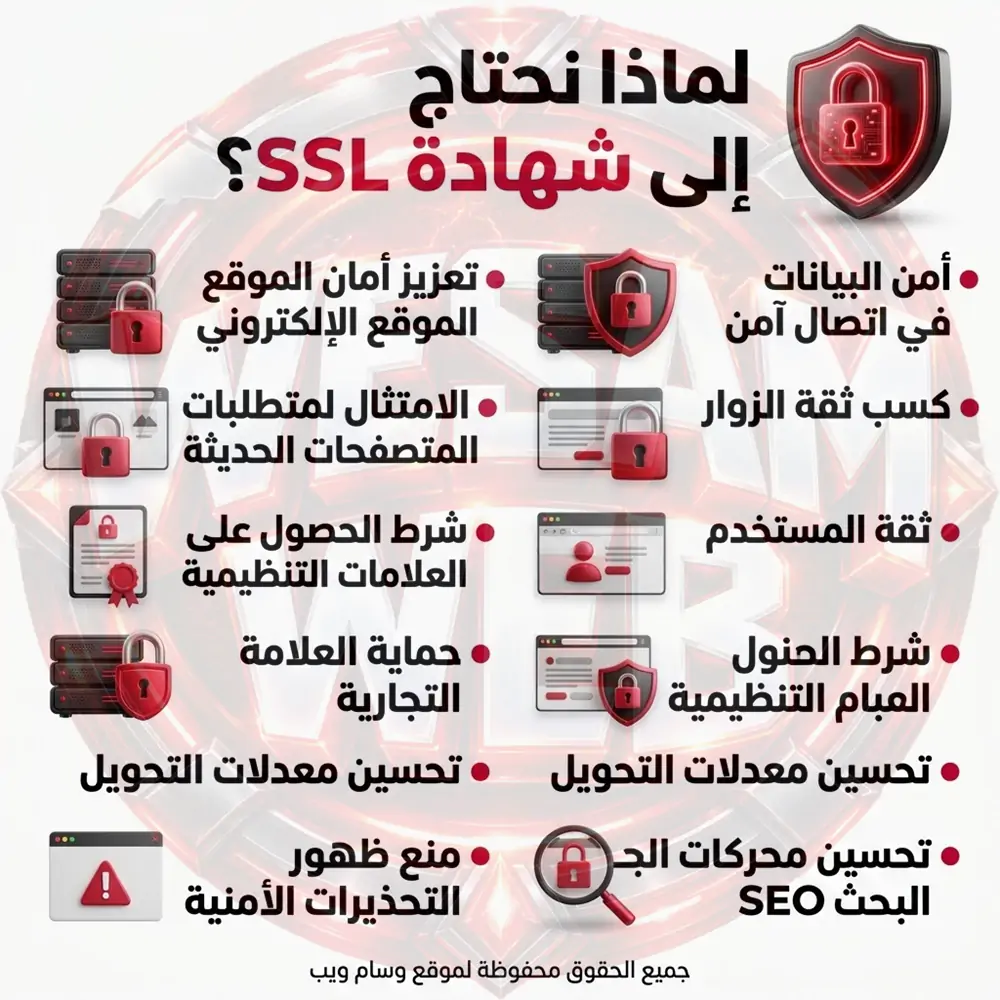
في السابق، كان استخدام شهادة SSL يرتبط بشكل كبير بالمواقع التجارية التي تعالج عمليات الدفع وتتعامل مع البيانات الحساسة. أما اليوم، فأصبح تأمين الاتصال عبر HTTPS ممارسة أساسية لمختلف أنواع المواقع، وليس المتاجر الإلكترونية فقط. وتساعد الشهادة على تمكين اتصال مشفر بين المتصفح وخادم الموقع، لذلك أصبحت جزءا مهما من حماية البيانات وبناء الثقة وتحسين تجربة المستخدم. وفيما يلي أبرز الأسباب التي توضح أهمية استخدامها.
أمن البيانات في اتصال آمن
كما ذكرنا، تتمثل إحدى أهم فوائد شهادة SSL في حماية البيانات أثناء انتقالها بين متصفح المستخدم وخادم الموقع. فعند استخدام HTTPS، يعتمد الاتصال الحديث على بروتوكول TLS لتشفير البيانات، مما يقلل خطر اعتراضها أو الاطلاع عليها أثناء انتقالها عبر الشبكة. ويكتسب ذلك أهمية أكبر عندما يتعامل الموقع مع معلومات تسجيل الدخول أو البيانات الشخصية أو تفاصيل الدفع.
أما عند إرسال البيانات عبر اتصال HTTP غير مشفر، فيمكن أن تكون أكثر عرضة للاعتراض، خصوصا على الشبكات غير الآمنة. فعلى سبيل المثال، إذا دخل المستخدم إلى متجر إلكتروني وأدخل بيانات الدفع، فإن استخدام اتصال HTTPS يساعد على حماية هذه البيانات أثناء انتقالها إلى الخادم. لذلك، فإن تأمين الاتصال لا يحمي الموقع من جميع الهجمات، لكنه يقلل بشكل مهم من مخاطر التنصت واعتراض البيانات أثناء النقل.
مقالة ذات صلة: أمن المعلومات (InfoSec): دليل لحماية البيانات في عصر البرمجة والذكاء الاصطناعي.
تعزيز أمان الموقع الإلكتروني
الهدف الأساسي من شهادة SSL هو تمكين اتصال آمن بين المستخدم وخادم الموقع، وهو أمر مهم خصوصا للمواقع التي تجمع معلومات حساسة. وتشمل هذه المواقع المتاجر الإلكترونية التي تطلب بيانات العملاء، والمواقع التي توفر خدمات تسجيل الدخول، والمنصات التي تجمع معلومات شخصية أو مالية، إضافة إلى الخدمات والتطبيقات التي تتبادل بيانات خاصة مع خوادمها.
فعندما تكون البيانات محمية باستخدام اتصال HTTPS، تصبح عملية اعتراضها وقراءتها أثناء انتقالها أكثر صعوبة. ومع ذلك، من المهم عدم اعتبار شهادة SSL حلا شاملا لأمن الموقع، لأنها لا تمنع اختراق الخادم أو البرمجيات الخبيثة أو سرقة كلمات المرور من خلال أساليب التصيد والهندسة الاجتماعية. لذلك، يجب استخدامها إلى جانب تحديث البرمجيات وتأمين الحسابات وحماية الخادم والتطبيق.
كسب ثقة الزوار
الحفاظ على أمان بيانات زوار الموقع مسؤولية أساسية، كما أن استخدام HTTPS يساعد على تعزيز ثقتهم أثناء التصفح. فعندما يتصل المستخدم بالموقع عبر HTTPS، يعرض المتصفح معلومات تشير إلى أن الاتصال مشفر، ويمكن للمستخدم الاطلاع على معلومات الشهادة عند الحاجة.
وتزداد أهمية ذلك عند تسجيل الدخول أو إرسال البيانات أو إتمام عملية شراء. لذلك، فإن تأمين الاتصال أصبح جزءا من توقعات المستخدمين الأساسية عند التعامل مع المواقع والخدمات الرقمية، بينما قد يؤدي ظهور تحذير أمني في المتصفح إلى إثارة الشك والتردد.
الامتثال لمتطلبات المتصفحات الحديثة
تتعامل المتصفحات الحديثة مع المواقع التي تستخدم HTTP بطريقة مختلفة عن المواقع التي تعتمد HTTPS، خصوصا عندما تتضمن الصفحة حقول إدخال أو بيانات حساسة. وقد تعرض المتصفحات تحذيرات للمستخدم عند استخدام اتصال غير آمن، كما قد تمنع بعض الميزات التي تحتاج إلى سياق آمن من العمل بشكل طبيعي.
ويعد Google Chrome من أبرز المتصفحات التي توضح حالة الاتصال للمستخدم، إلا أن الوصف القديم بأن Chrome يعرض دائما أيقونة قفل للدلالة على أن الموقع آمن لم يعد دقيقا بالشكل نفسه. فقد تغير تصميم واجهة المتصفح وطريقة عرض معلومات الأمان مع مرور الوقت. لذلك، الأهم هو التأكد من أن الموقع يعمل عبر HTTPS وأن شهادة TLS صالحة ومهيأة بشكل صحيح.
ثقة المستخدم
مع انتشار الخدمات الرقمية وارتفاع وعي المستخدمين بمخاطر سرقة البيانات، أصبحت حماية الاتصال عاملا مهما في تجربة استخدام المواقع. لذلك، قد يهتم المستخدم قبل التسجيل أو الشراء بعناصر مختلفة، مثل استخدام HTTPS، ووضوح معلومات التواصل، وسمعة الموقع، وطرق الدفع المتاحة، وسياسات الخصوصية.
ولا تعتمد الثقة على شهادة SSL وحدها، لكنها تمثل جزءا أساسيا من البنية الأمنية التي يتوقع المستخدم وجودها في الموقع الحديث. وعندما يجتمع HTTPS مع وسائل الحماية الأخرى والمعلومات الواضحة عن الموقع، تصبح تجربة المستخدم أكثر اطمئنانا.
العلامة التجارية
قد لا تكون شهادة SSL العامل الوحيد الذي يجعل المستخدم يثق في العلامة التجارية، لكنها أصبحت من أساسيات الحضور الرقمي الاحترافي. فعندما يجد المستخدم أن الموقع يعمل عبر اتصال غير آمن، فقد يتردد في إدخال بياناته أو إتمام عملية الشراء، خصوصا إذا كان الموقع يطلب معلومات شخصية أو مالية.
لذلك، يساعد استخدام HTTPS على حماية صورة العلامة التجارية من الانطباع السلبي المرتبط بالاتصالات غير الآمنة. كما أن الحفاظ على أمان بيانات العملاء يعكس اهتمام الشركة بتجربة المستخدم وحماية معلوماته، وهو ما يدعم الثقة على المدى الطويل.
تحسين معدلات التحويل
تمر عملية الشراء بعدة مراحل، وقد يتراجع بعض المستخدمين عن إكمال الطلب عند الوصول إلى صفحة تسجيل البيانات أو الدفع. وفي هذه المرحلة، تصبح الثقة والأمان من العوامل المهمة التي تؤثر في قرار المستخدم، خصوصا عندما يطلب الموقع بيانات شخصية أو مالية.
ويساعد تشغيل الموقع عبر HTTPS على توفير بيئة اتصال مشفرة، مما يقلل أحد مصادر القلق المرتبطة بإرسال البيانات. لذلك، يمكن أن يكون الأمان جزءا من تجربة الدفع التي تساعد على تقليل التردد، إلى جانب سرعة الموقع ووضوح الأسعار وسهولة الدفع وسياسة الإرجاع. ومع ذلك، لا يمكن اعتبار شهادة SSL وحدها سببا مباشرا لارتفاع معدل التحويل.
تحسين محركات البحث
يعد استخدام HTTPS أيضا من العوامل المرتبطة بتحسين ظهور المواقع في محركات البحث. فقد أعلنت Google أن استخدام HTTPS يمثل إشارة ضمن إشارات ترتيب نتائج البحث، لكن تأثيره لا يعني أن الموقع سيحصل تلقائيا على ترتيب أعلى بمجرد تثبيت الشهادة. لذلك، يجب النظر إليه باعتباره جزءا من جودة الموقع وتجربة المستخدم وليس استراتيجية SEO مستقلة.
إضافة إلى ذلك، يساعد الانتقال إلى HTTPS على توفير اتصال أكثر أمانا للمستخدمين، كما أصبح جزءا أساسيا من بنية الويب الحديثة. ومع ذلك، يعتمد ترتيب الموقع على عوامل عديدة، مثل جودة المحتوى ومدى ملاءمته لنية البحث وتجربة الصفحة والروابط وعوامل تقنية أخرى. لذلك، لا ينبغي الاعتماد على شهادة SSL وحدها لتحسين ترتيب الموقع في نتائج البحث.
منع ظهور التحذيرات الأمنية للزوار
قد تعرض المتصفحات الحديثة تحذيرات واضحة عندما يحاول المستخدم الوصول إلى موقع عبر اتصال غير آمن، خصوصا عندما يتضمن الموقع نماذج لإدخال كلمات المرور أو البيانات الشخصية. ويمكن أن تؤدي هذه التحذيرات إلى تردد المستخدم أو مغادرته للصفحة قبل التفاعل معها.
لذلك، يساعد تشغيل الموقع عبر HTTPS بشهادة TLS صالحة على تجنب مشكلات الاتصال غير الآمن وتوفير تجربة أكثر موثوقية للزوار. وبالنسبة للمتاجر والخدمات والمنصات التي تعتمد على تسجيل الدخول أو إدخال البيانات، يصبح استخدام HTTPS أساسيا لتقليل العوائق التي قد تمنع المستخدم من إكمال رحلته داخل الموقع.
ما الفرق بين SSL وHTTPS؟
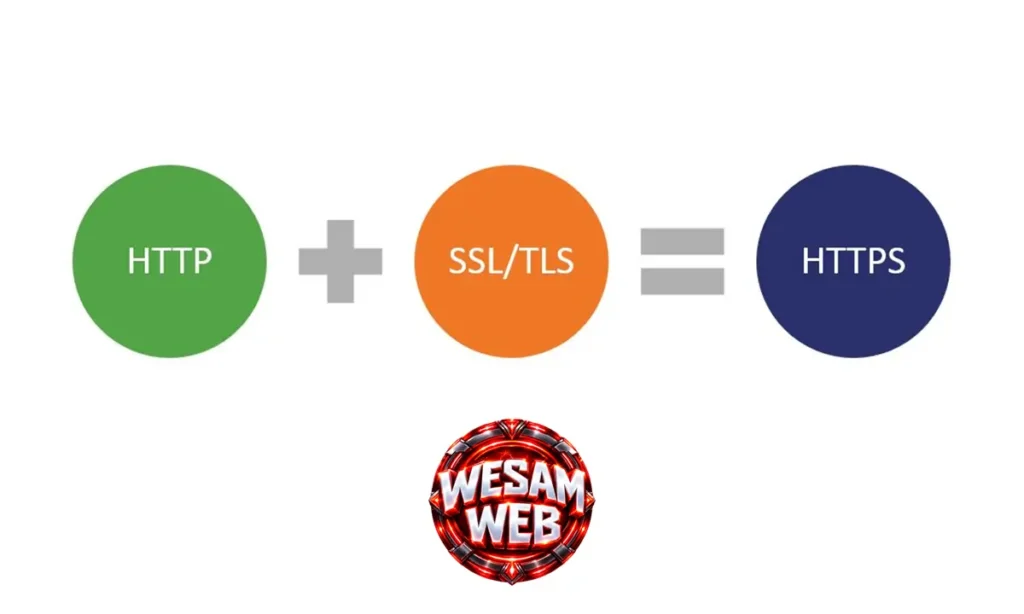
الفرق الجوهري بين SSL وHTTPS هو أن SSL بروتوكول أمني، بينما HTTPS هو بروتوكول نقل بيانات يستخدم SSL لحماية الاتصال، فـSSL يوفر التشفير والمصادقة وسلامة البيانات، أما HTTPS فهو الدمج بين HTTP وSSL/TLS لتأمين تصفح الويب، وبناء على ذلك، لا يمكن اعتبار HTTPS بديلا عن SSL، بل هو التطبيق العملي له على شبكة الويب.
عندما تزور موقعا يبدأ عنوانه بـ https://، يرسل المتصفح طلبا لبدء اتصال آمن، فيرد الخادم بإرسال شهادة SSL/TLS التي تحتوي على مفتاح عام، ثم يتحقق المتصفح من صحة الشهادة ومن أن جهة الإصدار موثوقة، وبعد نجاح التحقق، ينشئ المتصفح مفتاح جلسة فريدا ويشفره بالمفتاح العام للخادم، ليفك الخادم هذا التشفير بمفتاحه الخاص، ومنذ تلك اللحظة تصبح جميع البيانات المتبادلة مشفرة بـمفتاح متماثل، وهذا ما يجعل HTTPS قناة آمنة لنقل البيانات الحساسة.
وتجدر الإشارة إلى أن HTTPS يرتبط حصريا ببروتوكول HTTP ويظهر في شريط العنوان، بينما SSL بروتوكول مستقل يمكن استخدامه لتأمين بروتوكولات أخرى مثل SMTP وFTP، كما أن الإصدارات القديمة من SSL أصبحت مهجورة وحل محلها TLS، لكن الاسم التجاري SSL لا يزال شائعا لوصف الشهادات، وفي الختام، SSL هو الآلية التي توفر الأمان، بينما HTTPS هو البروتوكول الذي يستخدم هذه الآلية لحماية تصفح الويب.
جدول الفرق بين SSL وHTTPS
| وجه المقارنة | SSL | HTTPS |
|---|---|---|
| التعريف | بروتوكول تشفير يعمل بين طبقة التطبيق وطبقة النقل | بروتوكول ويب يدمج HTTP مع SSL/TLS |
| الوظيفة الأساسية | توفير السرية والسلامة والمصادقة | تأمين الاتصال أثناء تصفح الويب |
| العلاقة بينهما | البروتوكول الذي يقوم بالتشفير | التطبيق العملي لهذا البروتوكول |
| الارتباط التقني | بروتوكول مستقل يدعم SMTP وFTP | يرتبط حصريا ببروتوكول HTTP |
| الحالة الحالية | الإصدارات القديمة مهجورة وحل محلها TLS | يستخدم TLS في الغالب مع بقاء اسم SSL تجاريا |
ما الفرق بين SSL وTLS؟
رغم أن مصطلحي SSL وTLS يستخدمان أحيانا للإشارة إلى الشيء نفسه، فإنهما ليسا متطابقين من الناحية التقنية. فـSSL أو طبقة المقابس الآمنة هو بروتوكول أمان قديم لتشفير الاتصالات. بينما TLS أو أمن طبقة النقل هو البروتوكول الأحدث الذي تطور من SSL 3.0. وقد أصبح المعيار الرسمي لتأمين الاتصالات منذ عام 1999. لذلك، عندما نتحدث اليوم عن اتصال HTTPS آمن، فإن التشفير الفعلي يعتمد على TLS. وليس على إصدارات SSL القديمة المهجورة.
أما شهادة SSL، وهي التسمية التي ما زالت شائعة تجاريا، فهي شهادة رقمية تستخدم للتحقق من هوية الموقع. كما تساعد في إنشاء اتصال آمن بين المتصفح والخادم. وبذلك، لا تعني عبارة شهادة SSL أن الموقع يستخدم بروتوكول SSL القديم بالضرورة. بل غالبا ما يقصد بها شهادة TLS الحديثة المستخدمة لتأمين اتصال HTTPS.
بعبارة أبسط، SSL وTLS هما بروتوكولان لتأمين الاتصال. بينما الشهادة الرقمية هي أحد العناصر المستخدمة ضمن عملية إنشاء هذا الاتصال الآمن. ولهذا السبب ستجد شركات الاستضافة ومزودي الشهادات يستخدمون مصطلح SSL Certificate. حتى عندما تكون الشهادة مستخدمة مع بروتوكول TLS الحديث.
بناء على ذلك، سنستخدم في بقية هذا المقال مصطلح شهادة SSL باعتباره المصطلح الشائع في السوق. مع الإشارة الصريحة إلى TLS كلما تحدثنا عن البروتوكول المستخدم فعليا في تأمين الاتصالات. وهذا التمييز ضروري لفهم بقية الأقسام المتعلقة بـآلية العمل وأنواع الشهادات.
جدول الفرق بين SSL وTLS
| وجه المقارنة | SSL | TLS |
|---|---|---|
| الاسم الكامل | طبقة المقابس الآمنة | أمن طبقة النقل |
| الجهة المطورة | شركة نتسكيب | فريق عمل هندسة الإنترنت |
| سنة الظهور | 1995 | 1999 |
| الإصدارات | SSL 2.0 وSSL 3.0 | TLS 1.0 حتى TLS 1.3 |
| الحالة الحالية | مهجور وغير مدعوم | المعيار المستخدم حاليا |
| الأمان | يحتوي ثغرات معروفة | أكثر أمانا وكفاءة |
| العلاقة بينهما | الأصل القديم | الخلف المطور لـ SSL 3.0 |
| الاستخدام التجاري | يُذكر في اسم الشهادة فقط | يُستخدم فعليا في تشفير الاتصال |
| الدعم في المتصفحات | أُزيل من المتصفحات الحديثة | مدعوم بالكامل |
| السرعة | أبطأ في إنشاء الاتصال | أسرع وأكثر تحسينا |
كيفية الحصول على شهادة SSL
للحصول على شهادة SSL، يبدأ صاحب الموقع باختيار جهة إصدار الشهادات المناسبة، وهي منظمة موثوقة تتحقق من هوية مالك النطاق قبل إصدار الشهادة. وتُعد هذه الخطوة ضرورية لأن المتصفحات لا تثق إلا بالشهادات الصادرة من جهات مدرجة في قوائم الثقة المدمجة داخلها. وبناء على ذلك، فإن اختيار جهة الإصدار يؤثر مباشرة على مستوى الثقة الذي يحصل عليه الموقع أمام زواره.
بعد اختيار جهة الإصدار، ينشئ صاحب الموقع طلب توقيع الشهادة (CSR) من لوحة تحكم الاستضافة، وهو ملف يحتوي على المفتاح العام وبيانات النطاق وبيانات المؤسسة. ثم تُرسل هذه البيانات إلى جهة الإصدار للتحقق من ملكية النطاق عبر البريد الإلكتروني أو سجل DNS أو ملف HTTP. وتختلف مدة الإصدار حسب نوع الشهادة، إذ تستغرق شهادات DV دقائق، بينما تحتاج شهادات OV وEV إلى أيام لمراجعة السجلات القانونية.
بعد اكتمال التحقق، تُصدر جهة الإصدار ملفات الشهادة التي تشمل الشهادة الأساسية وسلسلة الشهادات الوسيطة. ويجب بعدها تثبيت هذه الملفات على خادم الويب وربطها بـالمفتاح الخاص الذي تم إنشاؤه مع طلب التوقيع. ولمن يريد تفاصيل أعمق حول هذه المرحلة، يمكن الرجوع إلى مقالنا المنفصل عن كيفية الحصول على شهادة SSL خطوة بخطوة عبر الرابط الداخلي المرفق.
طرق تثبيت شهادة SSL
تختلف طرق تثبيت شهادة SSL حسب بيئة الاستضافة ونوع الخادم، لكنها تشترك جميعا في المبدأ الأساسي وهو ربط ملفات الشهادة بـالمفتاح الخاص ثم تفعيل HTTPS. وفيما يلي أبرز الطرق شيوعا.
التثبيت على cPanel
تُد cPanel من أسهل لوحات التحكم في تثبيت الشهادات، لأنها توفر واجهة رسومية مباشرة. وتبدأ العملية بتسجيل الدخول إلى لوحة التحكم ثم الانتقال إلى قسم SSL/TLS. وبعد إنشاء طلب التوقيع واستلام ملفات الشهادة، يتم لصق الشهادة الأساسية والمفتاح الخاص وحزمة الشهادات في الحقول المخصصة. وأخيرا يُنقر على زر التثبيت ثم يُعاد تشغيل خادم الويب.
- الدخول إلى cPanel ثم قسم SSL/TLS
- إنشاء طلب توقيع الشهادة (CSR)
- لصق الشهادة والمفتاح الخاص والحزمة
- النقر على تثبيت الشهادة
- إعادة تشغيل خادم الويب
التثبيت على Plesk
توفر Plesk مسارا مشابها لـcPanel، لكنها تختلف في تسمية الأقسام وطريقة ربط الشهادة بالنطاق. وتبدأ العملية بالدخول إلى لوحة التحكم ثم اختيار الموقع المطلوب. وبعد رفع ملفات الشهادة، يتم ربطها بـالنطاق من خلال قسم إعدادات SSL/TLS. ويجب التأكد من تفعيل HTTPS على مستوى الموقع وإعادة التوجيه من HTTP.
- الدخول إلى Plesk واختيار الموقع
- الانتقال إلى SSL/TLS Settings
- رفع ملفات الشهادة والمفتاح الخاص
- ربط الشهادة بـالنطاق
- تفعيل إعادة التوجيه إلى HTTPS
التثبيت على Nginx
يعتمد Nginx على ملفات التكوين النصية بدلا من الواجهات الرسومية، مما يتطلب تحريرا يدويا لملف الإعدادات. ويتم نسخ ملفات الشهادة والمفتاح الخاص إلى مسار محدد على الخادم. ثم يُعدل ملف nginx.conf لإضافة كتلة server خاصة بـمنفذ 443 مع تحديد مسارات الشهادة. وبعد حفظ التعديلات، يُختبر التكوين ثم يُعاد تشغيل Nginx.
- نسخ ملفات الشهادة إلى مسار الخادم
- تعديل ملف nginx.conf
- إضافة كتلة server لمنفذ 443
- اختبار التكوين بأمر nginx -t
- إعادة تشغيل Nginx
التثبيت على Apache
يشبه Apache في Nginx من حيث الاعتماد على ملفات التكوين، لكنه يستخدم وحدات مثل mod_ssl. وتوضع ملفات الشهادة في مسار محدد، ثم يُعدل ملف httpd.conf أو ملف الموقع الافتراضي لإضافة تعليمات SSL. وبعد ذلك يُختبر التكوين ويُعاد تشغيل Apache.
- تفعيل وحدة mod_ssl
- نسخ ملفات الشهادة إلى المسار المحدد
- تعديل ملف httpd.conf أو VirtualHost
- إضافة تعليمات SSL ومسارات الشهادة
- إعادة تشغيل Apache
التثبيت على IIS
يستخدم IIS واجهة مدير خدمات معلومات الإنترنت بدلا من الملفات النصية. وتبدأ العملية بفتح المدير ثم اختيار الخادم. وبعد استيراد ملف الشهادة، يتم ربطها بـالموقع من خلال قسم الربط. وأخيرا يُضاف ربط HTTPS على منفذ 443.
- فتح مدير IIS واختيار الخادم
- استيراد ملف الشهادة
- ربط الشهادة بـالموقع
- إضافة ربط HTTPS على منفذ 443
- اختبار الاتصال عبر المتصفح
التثبيت على WordPress

لا يختلف ووردبريس عن غيره في مرحلة تثبيت الشهادة على الخادم، لكنه يضيف مرحلة ثانية تتعلق بـإعدادات الموقع نفسه. فبعد تثبيت الشهادة على الخادم، يجب تحديث روابط الموقع لتعمل بـHTTPS. ويمكن ذلك يدويا عبر ملف wp-config.php أو ملف .htaccess، أو تلقائيا عبر إضافات مثل Really Simple SSL. وينصح بعدها بفحص المحتوى المختلط وإصلاحه.
- تثبيت الشهادة على الخادم أولا
- تحديث روابط الموقع إلى HTTPS
- تعديل wp-config.php أو .htaccess
- استخدام إضافة Really Simple SSL
- فحص المحتوى المختلط وإصلاحه
إعادة التوجيه إلى HTTPS
بعد تثبيت الشهادة على أي منصة، تبقى خطوة إعادة التوجيه ضرورية لضمان أن جميع الزيارات تستخدم الاتصال الآمن. ويتم ذلك عبر قواعد إعادة التوجيه في ملف .htaccess أو إعدادات الخادم. وبدون هذه الخطوة، قد يستمر الموقع في العمل بـHTTP رغم وجود الشهادة.
- إضافة قواعد إعادة التوجيه في .htaccess
- أو تعديل إعدادات الخادم مباشرة
- اختبار إعادة التوجيه عبر المتصفح
- التأكد من عدم وجود روابط HTTP
- مراجعة خرائط الموقع والروابط الداخلية
المشاكل الشائعة بعد التثبيت
تظهر بعد التثبيت بعض المشاكل الشائعة التي يمكن حلها بسهولة إذا عُرفت أسبابها. وأكثرها شيوعا خطأ المحتوى المختلط، ويحدث عندما تُحمَّل بعض الموارد عبر HTTP بدلا من HTTPS. وهناك أيضا مشكلة سلسلة الشهادات غير المكتملة، ومشكلة انتهاء الصلاحية. ولمعالجة هذه المشاكل، ينصح باستخدام أدوات فحص SSL بشكل دوري.
- المحتوى المختلط: تحديث روابط الموارد إلى HTTPS
- سلسلة الشهادات: التأكد من تثبيت الحزمة الوسيطة
- انتهاء الصلاحية: تجديد الشهادة قبل موعدها
- أيقونة القفل مفقودة: فحص التكوين وإعادة التشغيل
- تحذير المتصفح: استخدام أدوات الفحص للتشخيص
مميزات وعيوب شهادة SSL
تتميز شهادة SSL بكونها عنصرا أساسيا في أمن الاتصالات وثقة المستخدم، لكنها ليست حلا سحريا لكل مشاكل الأمان. فمن ناحية، توفر الشهادة تشفيرا قويا للبيانات أثناء انتقالها، وتحققا من هوية الخادم، وتكاملا يمنع التلاعب بالمحتوى. ومن ناحية أخرى، لا تحمي الشهادة الموقع من اختراق الخادم نفسه، ولا من ثغرات التطبيق، ولا من هجمات التصيد التي قد تستخدم شهادات صالحة لمواقع مزيفة. وبناء على ذلك، يجب فهم الشهادة كجزء من منظومة أمان متكاملة وليس كبديل عنها.
| وجه المقارنة | المميزات | العيوب |
|---|---|---|
| التشفير | يحمي البيانات أثناء النقل من التنصت | لا يحمي البيانات المخزنة على الخادم |
| المصادقة | يثبت هوية الخادم ويمنع الانتحال | لا يمنع المواقع المزيفة من الحصول على شهادات |
| ثقة المستخدم | يظهر القفل ويطمئن الزوار | لا يضمن أن الموقع نفسه موثوق أخلاقيا |
| السيو | إشارة ترتيب في محركات البحث | لا يرفع الترتيب وحده |
| التكلفة | خيارات مجانية متاحة مثل Let us Encrypt | الشهادات المتقدمة مثل EV مكلفة |
| الإدارة | تحسين الأمان بشكل ملحوظ | تحتاج تجديدا دوريا ومراقبة للانتهاء |
| الأداء | تحسين طفيف مع HTTP/2 | زمن إضافي طفيف في إنشاء الاتصال |
| الامتثال | متطلب في معايير PCI DSS وGDPR | لا يضمن الامتثال الكامل بذاته |
| الحماية من الهجمات | يمنع هجمات الوسيط | لا يمنع XSS أو SQL Injection |
| سهولة التثبيت | أدوات مساعدة في معظم لوحات التحكم | تختلف الطريقة حسب الخادم والمنصة |
شهادة SSL المجانية أم المدفوعة، أيهما أفضل؟
الإجابة المباشرة هي أن التشفير نفسه متطابق تماما بين الشهادتين، فكلتاهما تستخدم نفس خوارزميات التشفير مثل RSA 2048 و ECC و SHA256 و TLS 1.3، مما يعني أن قوة الحماية أثناء نقل البيانات لا تختلف بينهما. وهذا يعني أن الشهادة المجانية من Let’s Encrypt أو ZeroSSL توفر نفس مستوى الأمان التقني الذي تقدمه الشهادة المدفوعة من DigiCert أو Sectigo أو GlobalSign، لكن الفرق الحقيقي يكمن في مستوى التحقق والدعم والضمانات وسهولة الإدارة، وبناء على ذلك، فإن السؤال الصحيح ليس أيهما أكثر أمانا، بل أيهما يناسب طبيعة موقعك ومتطلباتك.
من ناحية الشهادة المجانية، تبرز مزاياها في التكلفة الصفرية وسهولة الإصدار خلال دقائق، وهي مناسبة تماما لـالمدونات الشخصية ومواقع الاختبار والمشاريع المؤقتة والمواقع الداخلية. لكن في المقابل، تقتصر الشهادة المجانية على تحقق DV فقط، مما يعني أن جهة الإصدار لا تتحقق من هوية المؤسسة أو شرعية النشاط التجاري، وهذا يسهل على مواقع التصيد الحصول على شهادات مجانية وعرضها بمظهر آمن. كما أن مدة الصلاحية لا تتجاوز 90 يوما، مما يفرض تجديدا دوريا قد يسبب انقطاع الخدمة إذا فشلت عملية التجديد التلقائي.
أما الشهادة المدفوعة، فتمنحك مرونة أكبر في نوع التحقق حيث تتوفر بخيارات DV وOV وEV، وهذا يعني إمكانية إدراج اسم المؤسسة في الشهادة للظهور أمام الزوار، مما يعزز الثقة ويمنع الانتحال. كما توفر ضمانا ماليا يصل إلى مليون دولار في بعض الأنواع مثل EV، إضافة إلى دعم فني مباشر يساعدك في التثبيت وحل المشكلات، وهذا مهم للشركات التي تعتمد على استمرارية الخدمة. وبالنسبة لـمتاجر التجزئة والمؤسسات المالية والمواقع الحكومية، غالبا ما تكون الشهادة المدفوعة من نوع OV أو EV متطلبا تنظيميا وليس خيارا، خاصة في معايير PCI DSS وقوانين حماية البيانات.
شهادة SSL تُنتهي صلاحيتها كل كم من الوقت؟
الإجابة المباشرة: الحد الأقصى لصلاحية شهادة SSL/TLS اليوم هو 200 يوم فقط، وكان قبل ذلك 398 يوما، وهو في تناقص مستمر، وسيصل إلى 47 يوما بحلول عام 2029.
الجدول الزمني الرسمي لتقليص الصلاحية
أقر منتدى CA/Browser Forum، وهو الجهة التنظيمية التي تحكم إصدار الشهادات وتضع القواعد الملزمة لجميع جهات الإصدار، جدولا زمنيا ملزما لتقليص مدة صلاحية الشهادات . وقد بدأ هذا التقليص فعليا في 15 مارس 2026، حيث انخفض الحد الأقصى من 398 يوما إلى 200 يوم فقط . ولم يعد بإمكان أي جهة إصدار عامة إصدار شهادة تتجاوز هذه المدة، وأصبحت كبرى الجهات مثل SSL.com تصدر شهادات بمدة 198 يوما فعليا .
لماذا تتقلص المدة باستمرار؟
السبب الجوهري هو أن الشهادة الرقمية تمثل صورة لحالة معينة في لحظة إصدارها، وكلما طال الزمن على تلك اللحظة، زاد احتمال أن تكون المعلومات المضمنة فيها قد أصبحت غير دقيقة . فإذا تم اختراق مفتاح خاص أو تغيرت ملكية نطاق أو أصبحت بيانات المؤسسة قديمة، فإن الشهادة تظل صالحة وتخدع المتصفحات لثقة زائفة. وتقليص المدة يحد من حجم الضرر المحتمل ويسرع اكتشاف الأخطاء .
ماذا يعني ذلك عمليا؟
يعني أن دورة التجديد أصبحت أسرع بكثير من السابق، فما كان يُجدد مرة كل سنة تقريبا أصبح يُجدد الآن مرتين على الأقل سنويا . وهذا يفرض على الشركات والمؤسسات الانتقال إلى أتمتة إدارة الشهادات لأن الإدارة اليدوية أصبحت غير عملية مع هذه الدورات القصيرة .
الصلاحية من منظور المستخدم
إذا كنت مشتريا لشهادة سنوية، فإن اشتراكك يبقى 12 شهرا ولا يتأثر، لكن ملف الشهادة نفسه ستكون مدته أقل ويُعاد إصداره تلقائيا خلال نفس الفترة دون رسوم إضافية . ولا يعني انتهاء صلاحية ملف الشهادة انتهاء اشتراكك.
الخلاصة في جدول
| الفترة | الحد الأقصى للصلاحية |
|---|---|
| قبل 15 مارس 2026 | 398 يوما |
| من 15 مارس 2026 | 200 يوم |
| من 15 مارس 2027 | 100 يوم |
| من 15 مارس 2029 | 47 يوما |
وللمفارقة، شركة Let’s Encrypt التي تقدم شهادات مجانية كانت أصلا تصدر شهادات بمدة 90 يوما منذ 2015، أي أنها كانت أقصر من الحد الأقصى الرسمي حتى قبل أن يفرضه المنتدى.
أين يمكنني الحصول على شهادة SSL؟
يمكن الحصول على شهادة SSL من خلال جهات إصدار الشهادات (CA) المعتمدة أو من الموزعين المعتمدين الذين يبيعون شهادات من عدة جهات تحت سقف واحد. وتنقسم هذه المصادر إلى فئتين رئيسيتين: جهات إصدار مجانية مثل Let’s Encrypt التي تقدم شهادات DV بتكلفة صفرية وتدعم الأتمتة الكاملة، وجهات إصدار تجارية مدفوعة مثل DigiCert وSectigo وGlobalSign التي توفر مستويات تحقق متقدمة من OV وEV مع ضمانات مالية ودعم فني على مدار الساعة. وفيما يلي أبرز المواقع التي يمكنك الشراء منها مباشرة.
- Let’s Encrypt: جهة إصدار غير ربحية تقدم شهادات DV مجانية بالكامل مع دعم بروتوكول ACME للأتمتة الكاملة.
- ZeroSSL: منصة تقدم شهادات SSL مجانية بالخطة الأساسية مع إمكانية الترقية إلى شهادات مدفوعة.
- DigiCert: من أكبر جهات إصدار الشهادات في العالم، تستخدمها أكثر من 90% من شركات Fortune 500.
- Sectigo: جهة إصدار تخدم أكثر من 700,000 عميل، وتقدم شهادات OV بأسعار تنافسية.
- GlobalSign: جهة إصدار تأسست عام 1996، تقدم مجموعة شاملة من شهادات DV وOV وEV.
- GoGetSSL: موزع معتمد لشهادات DigiCert وSectigo، بأسعار تبدأ من 16 دولارا سنويا.
- SSL.com: جهة إصدار تصدر أكثر من 500,000 شهادة يوميا، وتخدم الشركات والجهات الحكومية.
- The SSL Store: موزع شهادات يقدم دعما على مدار 24/7 وضمان مطابقة السعر.
كيف نعرف ما إذا كان الموقع يحتوي على شهادة SSL؟
معرفة ما إذا كان الموقع يستخدم شهادة SSL أمر بسيط ولا يتطلب أدوات معقدة، إذ يمكن التحقق من ذلك بطرق متعددة تبدأ من المتصفح نفسه وتنتهي بأدوات الفحص المتخصصة. وبناء على ذلك، يمكن تقسيم طرق التحقق إلى طرق مباشرة يراها المستخدم العادي، وطرق تقنية يستخدمها المطورون ومسؤولو الشبكات للتحقق من صحة الشهادة وتكوينها.
الطريقة الأولى: النظر إلى شريط العنوان
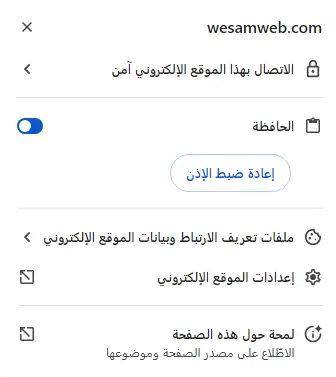
أسهل طريقة هي النظر إلى شريط عنوان المتصفح، فإذا بدأ العنوان بـhttps:// وظهر رمز القفل بجواره، فهذا يعني أن الموقع يستخدم شهادة SSL صالحة. أما إذا بدأ بـhttp:// وظهرت عبارة غير آمن بجوار العنوان، فهذا يعني أن الموقع لا يستخدم شهادة SSL أو أن الشهادة غير صالحة. وتجدر الإشارة إلى أن رمز القفل لا يعني بالضرورة أن الموقع موثوق أخلاقيا، بل يعني فقط أن الاتصال مشفر والشهادة صالحة.
الطريقة الثانية: النقر على رمز القفل
عند النقر على رمز القفل في شريط العنوان، تظهر نافذة تحتوي على تفاصيل الشهادة، وتشمل جهة الإصدار وتاريخ الصلاحية واسم النطاق والمفتاح العام. ويمكن من خلال هذه النافذة التحقق من أن الشهادة صادرة لـالنطاق الصحيح، وأن تاريخ الصلاحية لم ينته بعد. أما في جوجل كروم، فيمكن الوصول إلى التفاصيل عبر أدوات المطور ثم تبويب الأمان.
الطريقة الثالثة: استخدام أدوات الفحص عبر الإنترنت
تتوفر أدوات فحص SSL مجانية عبر الإنترنت تقدم تحليلا شاملا لـالشهادة والتكوين، ومن أبرزها SSL Labs من Qualys الذي يمنح تقييما من A إلى F. وتفحص هذه الأدوات سلسلة الشهادات والإصدارات المدعومة من TLS وقوة التشفير والثغرات المعروفة. كما توفر أدوات مثل SSL Checker وDigiCert SSL Installation Diagnostics Tool فحصا سريعا لـصحة الشهادة وتاريخ الانتهاء.
الطريقة الرابعة: سطر الأوامر للمتقدمين
للمطورين ومسؤولي الشبكات، يمكن استخدام سطر الأوامر للتحقق من الشهادة مباشرة. ففي لينكس وماك، يُستخدم الأمر openssl s_client مع اسم النطاق لعرض تفاصيل الشهادة كاملة. وفي ويندوز، يمكن استخدام PowerShell مع الأمر Test-NetConnection أو openssl إذا كان مثبتا. وتفيد هذه الطريقة في التحقق من سلسلة الشهادات وتواريخ الصلاحية بدقة.
الطريقة الخامسة: فحص الكود المصدري
يمكن أيضا فحص الكود المصدري للصفحة عبر أدوات المطور في المتصفح، والبحث عن روابط الموارد التي تبدأ بـhttps://. وإذا وجدت روابط تبدأ بـhttp:// لموارد مثل الصور أو ملفات CSS أو جافا سكريبت، فهذا يعني وجود محتوى مختلط قد يبطل أمان الشهادة ويظهر تحذيرا في المتصفح.
علامات تحذيرية
هناك بعض العلامات التحذيرية التي تشير إلى مشكلة في الشهادة، ومنها ظهور صفحة تحذير حمراء في المتصفح، أو رمز قفل مكسور، أو رسالة خطأ تفيد بأن الاتصال غير خاص أو الشهادة غير صالحة. وفي هذه الحالات، ينصح بعدم إدخال أي بيانات حساسة في الموقع، لأن الاتصال قد يكون غير مشفر أو الشهادة قد تكون منتحلة.
التحقق من وجود شهادة SSL على موقع ما يمكن أن يتم ببساطة عبر النظر إلى شريط العنوان والبحث عن https:// ورمز القفل، ويمكن تعميق الفحص عبر النقر على القفل أو استخدام أدوات الفحص المتخصصة للحصول على تقييم شامل. ومع ذلك، يجب التذكير بأن وجود الشهادة لا يعني أن الموقع آمن تماما، بل يعني فقط أن الاتصال مشفر والهوية موثقة، أما أمان الموقع نفسه فيعتمد على عوامل أخرى مثل تحديث النظام وحماية الخادم وممارسات التطوير الآمنة.
أهم الأدوات للتعرف على شهادة SSL في موقعك
معرفة حالة شهادة SSL في موقعك لا تتطلب أدوات معقدة، إذ يمكن الاعتماد على أدوات مجانية تبدأ من المتصفح نفسه وتصل إلى أدوات الفحص المتخصصة التي تقدم تقييما شاملا للتكوين الأمني. وبناء على ذلك، يمكن تصنيف هذه الأدوات حسب طبيعة الاستخدام ومستوى العمق التقني المطلوب.
أدوات الفحص عبر الإنترنت
- SSL Labs Server Test: أداة Qualys تمنح تقييما من A+ إلى F وتحلل سلسلة الشهادات وإصدارات TLS وقوة التشفير والثغرات المعروفة.
- SSL Checker: فحص سريع لـصلاحية الشهادة وتاريخ الانتهاء وجهة الإصدار ومطابقة النطاق، مع تقرير مبسط.
- Thunderbit SSL Checker: أداة تفحص حالة HTTPS مباشرة من المتصفح وتعرض النتائج في جدول منظم قابل للتصدير.
إضافات المتصفح
- CipherSentinel: إضافة لـكروم تفحص بروتوكول TLS والتشفير وتفاصيل الشهادة ورؤوس الأمان بشكل مستمر داخل أدوات المطور، مع تنبيهات ملونة قبل انتهاء الشهادة.
- SSLeuth: إضافة لـفايرفوكس تعرض حالة الأمان بلون أخضر أو أصفر أو أحمر، مع تفاصيل سلسلة الشهادات ونوع التشفير وبروتوكول HTTP.
- SSL Checker cmlabs: إضافة لـكروم تعرض الاسم الشائع وجهة الإصدار وتاريخ الانتهاء وحالة التثبيت.
أدوات سطر الأوامر
- OpenSSL: الأمر openssl s_client -connect example.com:443 يعرض سلسلة الشهادات وتاريخ الصلاحية والتشفير، مناسب للتحقق الدقيق والأتمتة.
- Nmap: الأمر nmap –script ssl-cert -p 443 example.com يفحص الشهادة وحالة المنفذ، مفيد لـفحص الخوادم المتعددة.
- ssl-tools CLI: أداة مفتوحة المصدر توفر أوامر مثل check وfingerprint وdecode-cert، مع دعم إخراج JSON لـالأتمتة.
فحص المتصفح المدمج
- جوجل كروم: انقر على رمز القفل ثم اتصال آمن ثم الشهادة لعرض التفاصيل، أو عبر أدوات المطور ثم تبويب الأمان.
- فايرفوكس: انقر على رمز القفل ثم اتصال آمن ثم مزيد من المعلومات ثم عرض الشهادة.
البدء بـرمز القفل في المتصفح كافٍ للفحص السريع، لكن الفحص العميق يتطلب أدوات متخصصة مثل SSL Labs للحصول على تقييم شامل، أو OpenSSL للتحقق الدقيق من التكوين. والانتظام في الفحص الدوري يمنع انتهاء الصلاحية والمشاكل الأمنية قبل حدوثها.
الأسئلة الشائعة
في هذا القسم، سنتعرف على أهم الأسئلة التي يطرحها المستخدمون وأصحاب المواقع حول شهادة SSL، مع إجابات مباشرة ومبسطة تغطي الجوانب التقنية والعملية.
هل شهادة SSL المجانية آمنة مثل المدفوعة؟
نعم، من الناحية التقنية البحتة، التشفير متطابق تماما بين الشهادتين، فكلتاهما تستخدم نفس خوارزميات التشفير مثل RSA 2048 وECC وTLS 1.3. لكن الفرق يكمن في مستوى التحقق والدعم والضمان المالي، فالشهادة المجانية تقدم تحقق DV فقط، بينما المدفوعة توفر OV وEV مع ضمان مالي يصل إلى مليون دولار ودعم فني على مدار الساعة.
ما الفرق بين شهادة SSL وبروتوكول SSL؟
بروتوكول SSL هو الآلية التقنية التي تحدد التشفير وتبادل المفاتيح، بينما شهادة SSL هي ملف رقمي يُثبَّت على الخادم ليُفعِّل هذا البروتوكول ويُثبت هوية الموقع. وبناء على ذلك، لا يمكن الحديث عن اتصال مشفر دون وجود شهادة صالحة تعمل ضمن بروتوكول TLS الحديث، إذ إن الشهادة وحدها لا تشفر شيئا، والبروتوكول وحده لا يملك وسيلة لإثبات هوية الخادم.
هل وجود شهادة SSL يعني أن الموقع آمن تماما؟
لا، شهادة SSL تضمن فقط أن الاتصال مشفر وهوية الخادم موثقة، لكنها لا تحمي الموقع من اختراق الخادم نفسه، ولا من ثغرات التطبيق، ولا من هجمات التصيد التي قد تستخدم شهادات صالحة لمواقع مزيفة. وبناء على ذلك، يجب فهم الشهادة كجزء من منظومة أمان متكاملة تشمل تحديث النظام وحماية الخادم وممارسات التطوير الآمنة.
كم مرة يجب تجديد شهادة SSL؟
الحد الأقصى لصلاحية شهادة SSL اليوم هو 200 يوم فقط، وقد انخفض إلى 100 يوم في مارس 2027، ثم إلى 47 يوما في مارس 2029. وهذا يعني أن دورة التجديد أصبحت أسرع بكثير من السابق، مما يفرض على الشركات الانتقال إلى أتمتة إدارة الشهادات لأن الإدارة اليدوية أصبحت غير عملية مع هذه الدورات القصيرة.
هل يمكن الحصول على شهادة SSL مجانا؟
نعم، توفر Let’s Encrypt شهادات DV مجانية بالكامل مع دعم بروتوكول ACME للأتمتة الكاملة، وتوفر ZeroSSL شهادات مجانية بالخطة الأساسية مع إمكانية الترقية إلى شهادات مدفوعة. وتعد هذه الخيارات مناسبة للمدونات الشخصية والمواقع البسيطة والمشاريع مفتوحة المصدر، لكنها تقتصر على تحقق DV بمدة 90 يوما.
الخاتمة
في ختام هذا المقال، اتضح أن شهادة SSL ليست مجرد رمز قفل يظهر في شريط العنوان، بل هي منظومة أمان متكاملة تشمل التشفير والمصادقة وسلامة البيانات، وتعمل ضمن بروتوكول TLS الحديث الذي حل محل إصدارات SSL القديمة المهجورة. وقد استعرضنا آلية العمل والفرق بين الشهادة والبروتوكول وأنواع الشهادات وطرق الحصول عليها وطرق تثبيتها على مختلف المنصات، إضافة إلى المميزات والعيوب والمقارنة بين المجانية والمدفوعة ومدة الصلاحية التي تتقلص باستمرار.
وتبين أن شهادة SSL لم تعد خيارا تجميليا بل أصبحت متطلبا أساسيا لأي موقع يسعى إلى حماية زواره وكسب ثقتهم وتحسين ظهوره في نتائج البحث، خاصة أن جوجل تعتبر HTTPS إشارة ضمن ترتيب النتائج منذ عام 2014. كما أن المتطلبات التنظيمية مثل PCI DSS وGDPR تجعل الشهادة ضرورة للمتاجر الإلكترونية والمؤسسات المالية والجهات الحكومية، وليس مجرد خيار أمني إضافي.
وبناء على ذلك، فإن التوصية النهائية هي الانتقال إلى الأتمتة في إدارة الشهادات وتجديدها، مع الفحص الدوري باستخدام أدوات مثل SSL Labs، واختيار نوع الشهادة المناسب لطبيعة الموقع، فالشهادة المجانية كافية للمواقع البسيطة، بينما تحتاج المواقع التجارية والمؤسسية إلى شهادات OV أو EV لتعزيز الثقة والامتثال. وبهذا الفهم المتكامل، يمكن لأي صاحب موقع أن يبني بنية أمنية قوية تحمي بياناته ومستخدميه وسمعته في الفضاء الرقمي.