DevOps للمبرمجين: كيف تسرع تطوير البرمجيات وتحسن جودة الأنظمة


عندما يتأخر إطلاق تحديث بسيط أسابيع كاملة لأن فريق التطوير سلم الكود ثم انتقل إلى مهمة أخرى، ووجد فريق التشغيل نفسه أمام نظام لا يعرف كيف يعمل ولا لماذا يتعطل، تبدأ الحكاية التي ولد منها DevOps كحل عملي لمشكلة حقيقية. هذه المنهجية لا تتعلق بأداة جديدة تثبت على السيرفر، بل بطريقة مختلفة تماما في بناء البرمجيات وتشغيلها، يتشارك فيها الجميع المسؤولية من أول سطر في كتابة الكود وحتى وصول المنتج إلى المستخدم النهائي. وبناء على ذلك أصبح هذا المفهوم اليوم أحد أهم أعمدة الهندسة البرمجية الحديثة في الشركات الناشئة والمؤسسات الكبرى على حد سواء.
DevOps هو ثقافة ومنهجية ومجموعة ممارسات تدمج بين فرق التطوير Development وفرق العمليات Operations بهدف تقصير دورة تسليم البرمجيات مع الحفاظ على الجودة والاستقرار والأمان. ظهر هذا المفهوم لأن الفصل التقليدي بين الفريقين كان يخلق جدرانا تنظيمية تبطئ الإصدارات وتضاعف المشكلات، إذ كان المطورون يكافؤون على سرعة إضافة الميزات، بينما كان فريق التشغيل يحاسب على الاستقرار وقلة التغيير. ولذلك جاء DevOps ليستبدل التسليم المتقطع بتدفق مستمر مبني على الأتمتة والتعاون والمراقبة الدائمة، وليجعل السرعة والاستقرار هدفين متكاملين بدلا من أن يكونا متعارضين.
في هذا المقال ستتعرف على تعريف DevOps وسبب ظهوره والمشكلات التي يعالجها، ثم ننتقل إلى دورة حياة DevOps ومراحلها وكيف تعمل الأتمتة وخطوط CI/CD داخلها. بعد ذلك نستعرض الاتجاهات المرتبطة به مثل DevSecOps وGitOps وMLOps، ونشرح المبادئ والممارسات والأدوات الأكثر استخداما، ونطبق مثالا عمليا باستخدام Git وGitHub وDocker. وفي الأجزاء الأخيرة نناقش تحديات التطبيق وخطوات تعلم المجال من الصفر، ثم نختم بنظرة على مستقبل DevOps مع الذكاء الاصطناعي وأهم الأسئلة الشائعة حوله.
جدول المحتويات
- ما هو DevOps؟
- لماذا ظهر DevOps وما المشكلة التي يحلها؟
- تاريخ DevOps
- كيف كانت فرق التطوير والتشغيل تعمل قبل DevOps؟
- كيف يعمل نهج DevOps؟
- DevOps وALM: كيف يعملان معًا؟
- ما هي دورة حياة DevOps؟
- ما هي مراحل دورة حياة DevOps؟
- ما أهم أنواع DevOps والاتجاهات المرتبطة به؟
- هل DevOps له أنواع رسمية؟
- DevSecOps: دمج الأمن في DevOps
- GitOps: إدارة البنية التحتية والنشر باستخدام Git
- MLOps: تطبيق DevOps على تعلم الآلة
- DataOps: تطبيق الأتمتة على عمليات البيانات
- AIOps: استخدام الذكاء الاصطناعي في العمليات
- DevOps في البيئات السحابية Cloud DevOps
- مقارنة أهم اتجاهات DevOps
- ما الاتجاه المناسب لكل مشروع؟
- ما أهم مبادئ DevOps؟
- ما هو التكامل المستمر والتسليم المستمر CI/CD؟
- ما أهم ممارسات DevOps؟
- ما أهم أدوات DevOps؟
- كيف يعمل DevOps في مشروع برمجي حقيقي؟
- مثال عملي على DevOps باستخدام Git وGitHub وDocker وCI/CD
- ما علاقة DevOps بالحوسبة السحابية؟
- ما هو DevSecOps وما علاقته بـ DevOps؟
- ما الفرق بين DevOps وAgile؟
- ما الفرق بين DevOps وتطوير البرمجيات التقليدي؟
- ما فوائد DevOps للشركات وفرق البرمجيات؟
- ما تحديات تطبيق DevOps؟
- كيف تبدأ الشركات في تطبيق DevOps؟
- ما هو مهندس DevOps وماذا يفعل؟
- من هو مهندس DevOps؟
- كيف أتعلم وأكون DevOps Engineer من الصفر؟
- ما مستقبل DevOps مع الذكاء الاصطناعي؟
- كيف يكون DevOps طريقة متكاملة لبناء البرمجيات وتشغيلها؟
- أسئلة شائعة حول DevOps
- خاتمة
ما هو DevOps؟
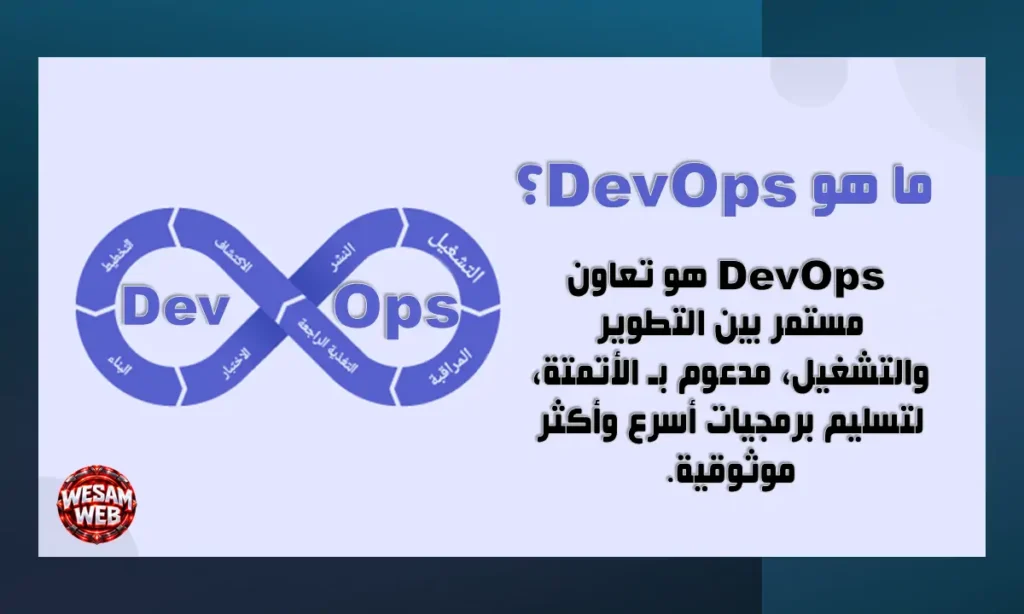
ديف أوبس (DevOps) هي منهجية تجمع بين تطوير البرمجيات وعمليات تكنولوجيا المعلومات. يمكن فهم ديف أوبس على أنه أسلوب عمل يجمع كل من يشارك في إنتاج البرمجيات داخل دورة واحدة متكاملة. فبدلا من أن يكتب المطور الكود ثم يسلمه لفريق التشغيل ليتدبر أمره، يعمل الطرفان معا منذ مرحلة التخطيط وحتى المراقبة بعد النشر، ويتشاركان الأدوات والمعرفة والمسؤولية عن النتيجة. ونتيجة لذلك يصبح الهدف مشتركا وواضحا، وهو منتج يعمل بثبات ويصل إلى المستخدم بسرعة، كما تقل الحاجة إلى الاجتماعات الطويلة التي كانت تعقد فقط لتحديد من المسؤول عن العطل.
من الناحية التقنية، يرتكز DevOps على الأتمتة والتكامل المستمر والبنية التحتية ككود (IaC) والمراقبة الدائمة. وهي عناصر تعمل معا لتحويل عملية النشر من مهمة يدوية محفوفة بالمخاطر إلى عملية متكررة يمكن التنبؤ بها. علاوة على ذلك، يتبنى ديف أوبس فكرة الإصدارات الصغيرة المتكررة بدلا من الإصدارات الضخمة النادرة، لأن التغيير الصغير أسهل في الاختبار وأسرع في اكتشاف الخلل وأبسط في التراجع عنه. وفي الجانب القياسي تعتمد الفرق على مؤشرات محددة مثل معدل تكرار النشر وزمن الاستعادة من الأعطال، وهي المؤشرات التي توثقها أبحاث DORA السنوية حول أداء فرق التسليم البرمجي.
أما على مستوى المؤسسة، فلا يقتصر DevOps على قسم تقني واحد، لأنه يغير طريقة اتخاذ القرار وطريقة التعامل مع الأخطاء نفسها. فالأعطال في هذه البيئة تعامل كفرصة للتعلم وتحسين النظام، ولا تستخدم أساسا لتوجيه اللوم إلى شخص بعينه، وهذا ما يسمى ثقافة المراجعة بلا لوم Blameless Postmortem. ومن ثم تتحول الشركة تدريجيا إلى بيئة تجرب وتقيس وتحسن بصورة مستمرة، وهذا ما يفسر انتشار DevOps في قطاعات متعددة تشمل التجارة الإلكترونية والخدمات المصرفية والاتصالات والتعليم.
تعريف DevOps بطريقة بسيطة
لتبسيط الفكرة، تخيل مطعما يعمل فيه الطباخ والنادل ومدير المطعم كفريق واحد. يتبادلون المعلومات طوال الوقت. لا يعمل كل منهم في غرفة مغلقة. في هذا المطعم تصل الطلبات بسرعة. يكتشف الخطأ في الطبق قبل وصوله للزبون. يتحسن الطعام بناء على ردود الفعل. هذا بالضبط ما يفعله DevOps في عالم البرمجيات. يجعل المطورين والمشغلين يتحدثون بلغة واحدة. يعملون على سلسلة إنتاج واحدة. تنتقل الميزة من الفكرة إلى الخادم بأقل احتكاك.
يمكن تلخيص التعريف المبسط لديف أوبس في أنه تعاون مستمر بين التطوير والتشغيل. هذا التعاون مدعوم بـ الأتمتة. الهدف هو تسليم برمجيات أسرع وأكثر موثوقية. DevOps ليس مجرد مجموعة أدوات. هو طريقة تفكير تتجسد في أدوات وعمليات محددة. ومن أبرز النقاط التي تلخص الفكرة:
- تعاون وثيق بين فرق التطوير والتشغيل بدلا من العمل المنفصل.
- أتمتة المهام المتكررة مثل البناء والاختبار والنشر.
- إصدارات صغيرة ومتكررة يسهل اختبارها ومراقبتها.
- مراقبة مستمرة وتغذية راجعة تغذي القرارات التالية.
- مسؤولية مشتركة عن جودة المنتج واستقراره.
ماذا تعني Dev و Ops في DevOps؟
يتكون المصطلح من كلمتين مختصرتين. الأولى Dev وهي اختصار لكلمة Development أي التطوير. تشمل كل الأنشطة المتعلقة بتحليل المتطلبات. تشمل تصميم النظام وكتابة الكود ومراجعته واختباره الأولي. ويضم هذا الجانب المطورين ومهندسي الجودة والمصممين. هؤلاء يتحملون مسؤولية بناء الميزات التي يحتاجها المستخدم. وعادة ما يكون تركيزهم الأساسي على سرعة إضافة القيمة. أي إنتاج ميزات جديدة وإصلاح العيوب. وتحسين تجربة الاستخدام بإيقاع سريع يواكب احتياجات السوق.
أما الكلمة الثانية Ops فهي اختصار لكلمة Operations أي العمليات. تشمل كل ما يتعلق بتجهيز البنية التحتية. تشمل إدارة الخوادم والشبكات والتخزين. إضافة إلى نشر التطبيقات ومراقبتها. وضمان توافرها وأدائها وأمانها. ويضم هذا الجانب مسؤولي النظم ومهندسي الشبكات وفرق الدعم الفني. هؤلاء يتحملون مسؤولية أن يبقى النظام يعمل على مدار الساعة. وبسبب ذلك يميل فريق العمليات تاريخيا إلى الحذر من التغيير. لأن كل تحديث جديد يحمل احتمال تعطيل الخدمة التي يحاسبون عليها.
عندما يجتمع الاتجاهان تحت مظلة واحدة، يظهر معنى DevOps الحقيقي. وهو تقاطع السرعة مع الاستقرار. فالمطور يبدأ في فهم بيئة التشغيل التي سيعمل عليها كوده. ويبدأ مهندس العمليات في كتابة سكريبتات وأكواد لإدارة البنية التحتية. وبهذا الشكل يتلاشى الحد الفاصل بين الدورين تدريجيا. ويصبح كل فرد في الفريق قادرا على فهم الصورة الكاملة. من لحظة كتابة السطر الأول من الكود. حتى لحظة مرور ملايين الطلبات عليه في بيئة الإنتاج.
هل DevOps أداة أم منهجية أم وظيفة؟
يقع كثير من المبتدئين في خلط شائع. يسألون إن كان DevOps أداة يمكن تحميلها. والإجابة الدقيقة أنه ليس أداة في الأساس. بل هو منهجية وثقافة تنفذ بواسطة مجموعة من الأدوات. مثل Git وJenkins وDocker وKubernetes. ومع ذلك، ظهرت في سوق العمل وظيفة تحمل اسم مهندس ديف أوبسDevOps Engineer. وهو الشخص المسؤول عن تصميم خطوط الأتمتة وإدارة البنية التحتية. ودعم الفرق في تطبيق الممارسات. ولهذا فإن الإجابة الصحيحة هي أن DevOps منهجية في جوهرها. وأن الأدوات والوظائف هي وسائل تطبيقها. كما أن بعض المؤسسات ترى أن تحويله إلى مسمى وظيفي ضيق. قد يعيد بناء الجدار الذي أراد المصطلح هدمه أصلا.
ولتوضيح الفروق بدقة أكبر يمكن النظر إلى DevOps من ثلاث زوايا متكاملة. وكل زاوية منها صحيحة عند استخدامها في السياق المناسب، وهي:
- منهجية وثقافة: مجموعة قيم ومبادئ تقوم على التعاون والمسؤولية المشتركة والتحسين المستمر.
- مجموعة ممارسات: تطبيقات عملية مثل CI/CD والبنية التحتية ككود والمراقبة المستمرة.
- وظيفة ودور مهني: مهندس يجمع بين مهارات البرمجة وإدارة الأنظمة والأتمتة.
- ليس لغة برمجة: لا يمكن كتابة برنامج بلغة DevOps، لكنه يستخدم لغات مثل Python وBash.
- ليس أداة واحدة: يعتمد على منظومة أدوات تتكامل مع بعضها في خط إنتاج واحد.
ما الهدف الأساسي من ديف أوبس؟
يتمثل الهدف الأساسي من DevOps في تحقيق تسليم سريع ومستقر ومتكرر للبرمجيات. بحيث تصل الميزات الجديدة والإصلاحات إلى المستخدمين في أقصر وقت ممكن. ودون الإضرار باستقرار النظام. فالمشكلة لم تكن يوما في عدم قدرة المطورين على كتابة الكود. بل في الوقت الضائع بين اكتمال الكود وتشغيله فعليا أمام الناس. ولهذا يستهدف ديف أوبس هذه المنطقة بالتحديد. وبناء على ذلك تقاس فعالية التطبيق بمدى قدرة الفريق على نقل التغيير من جهاز المطور إلى بيئة الإنتاج بثقة. وبأقل تدخل يدوي، مع رصد حقيقي لما يحدث بعد النشر.
بالإضافة إلى السرعة، يسعى DevOps إلى بناء ثقافة تعاون وجودة. تجعل الخطأ مكتشفا مبكرا ومعالجا بتكلفة منخفضة. لأن إصلاح العيب في مرحلة التطوير أرخص بكثير من إصلاحه بعد وصوله إلى العملاء. كما أن هذا الهدف ينعكس مباشرة على رضا المستخدم والميزة التنافسية للشركة. إذ تستطيع الفرق السريعة تجربة الأفكار وقياس أثرها والتراجع عنها دون خسائر كبيرة. وتتلخص أبرز أهداف ديف أوبس في النقاط التالية:
- تقليل زمن التسليم من الفكرة إلى بيئة الإنتاج.
- رفع جودة البرمجيات عبر الاختبار الآلي والمراجعة المستمرة.
- تقليل الأعطال وتسريع الاستعادة عند حدوثها.
- تحسين التعاون بين الفرق المختلفة داخل المؤسسة.
- زيادة قابلية التوسع وإدارة البنية التحتية بكفاءة عالية.
لماذا ظهر DevOps وما المشكلة التي يحلها؟
لم يظهر DevOps كموضة تقنية عابرة، بل جاء استجابة مباشرة لأزمة حقيقية عاشتها شركات البرمجيات في العقد الأول من الألفية الحالية، حين تضاعفت سرعة السوق بينما بقيت عمليات النشر بطيئة ومعقدة وشديدة الحساسية للأخطاء. فمع انتشار التطبيقات السحابية وتوقعات المستخدمين بتحديثات مستمرة، لم يعد مقبولًا أن يُنشر الإصدار الجديد كل ستة أشهر بعد ليلة طويلة من العمل اليدوي المتوتر. ولذلك احتاجت الصناعة إلى نموذج جديد يعالج جذور المشكلة لا أعراضها فقط، وتتلخص المشكلات التي دفعت إلى ظهوره في النقاط التالية:
- بطء الإصدارات بسبب الاعتماد على خطوات يدوية متعددة.
- انعدام التواصل الفعال بين فريقي التطوير والتشغيل.
- اختلاف البيئات بين جهاز المطور وخادم الإنتاج.
- اكتشاف الأخطاء متأخرًا بعد وصولها إلى المستخدمين.
- صعوبة التراجع عن التحديثات الفاشلة بسرعة.
تاريخ DevOps
لم يظهر نهج DevOps بين عشية وضحاها، بل هو نتاج مسار طويل من التطور؛ فقد بدأ بنموذج “الشلال” (Waterfall)، ومر بمراحل شملت منهجية “أجايل” (Agile)، وممارسات التكامل والتسليم المستمرين (CI/CD)، وتقنيات الحاويات (containers)، والحوسبة السحابية، والذكاء الاصطناعي. واليوم، في مطلع 2027، أصبح DevOps ثقافة مؤسسية، وليس مجرد منهجية تقنية.
| السنة | الحدث | الأهمية |
|---|---|---|
| 1970 | ظهور نموذج الشلال Waterfall | أول منهجية منظمة لتطوير البرمجيات |
| 1990 | انتشار Agile الأولي | بداية التفكير في التكرارات السريعة |
| 2001 | بيان Agile Agile Manifesto | تحول جذري في منهجيات التطوير |
| 2007 | ظهور Continuous Integration | بداية أتمتة البناء والاختبار |
| 2008 | مؤتمر Agile في تورونتو | لقاء باتريك ديبوا وأندرو شيفر |
| 2009 | مؤتمر Velocity في سان فرانسيسكو | ظهور مصطلح DevOps رسميا |
| 2009 | تأسيس DevOpsDays | أول مؤتمر مخصص لـ DevOps |
| 2010 | انتشار DevOps في الشركات الناشئة | بداية التبني الفعلي |
| 2011 | ظهور DevOps Cookbook | أول كتاب شامل عن DevOps |
| 2013 | ظهور Docker | ثورة في الحاويات والنشر |
| 2014 | ظهور Kubernetes | إدارة الحاويات على نطاق واسع |
| 2015 | ظهور DevSecOps | دمج الأمن في DevOps |
| 2016 | انتشار CI/CD في المؤسسات | تبني واسع في الشركات الكبرى |
| 2017 | ظهور GitOps | إدارة البنية التحتية عبر Git |
| 2018 | ظهور AIOps | دمج الذكاء الاصطناعي في العمليات |
| 2019 | مرور 10 سنوات على DevOps | نضوج المفهوم |
| 2020 | انتشار MLOps | دمج تعلم الآلة في DevOps |
| 2021 | تبني DevOps في 80% من الشركات | أصبح معيارا صناعيا |
| 2022 | ظهور Platform Engineering | تطور DevOps إلى منصات |
| 2023 | دمج AI في DevOps | بداية عصر AIOps |
| 2024 | انتشار DevOps في كل القطاعات | ليس حكرا على التقنية |
| 2025 | DevOps مع الذكاء الاصطناعي التوليدي | أتمتة ذكية |
| 2026 | DevOps كثقافة مؤسسية | ليس مجرد منهجية تقنية |
كيف كانت فرق التطوير والتشغيل تعمل قبل DevOps؟
قبل ظهور منهجية “ديف أوبس” (DevOps)، كانت معظم المؤسسات تعتمد على نموذج “الشلال” (Waterfall) في تطوير البرمجيات. ويقوم هذا النموذج على تقسيم المشروع إلى مراحل متسلسلة، بحيث لا تبدأ مرحلة جديدة إلا بعد الانتهاء التام من المرحلة السابقة، وتشمل هذه المراحل: التحليل، والتصميم، والبرمجة، والاختبار، وأخيراً التسليم.
وفي ظل هذا النهج، كان فريق التطوير يقضي أشهراً في إعداد الميزات والوظائف البرمجية قبل تسليم المخرجات النهائية إلى فريق اختبار منفصل، الذي كان بدوره يحيلها إلى فريق العمليات لنشرها على الخوادم. ونتيجة لذلك، كانت الملاحظات والتعليقات ترد في مرحلة متأخرة جداً من العملية، كما أن تصحيح أي خطأ أولي كان ينطوي على تكلفة باهظة؛ نظراً لأنه كان يتطلب إعادة العمل في مراحل كاملة من جديد.
وفي الجانب التشغيلي، كان فريق العمليات يستلم الحزمة البرمجية الجاهزة مع وثائق مقتضبة وتعليمات نشر يدوية. ثم يطلب منه تشغيلها على بيئة قد تختلف اختلافا جوهريا عن بيئة التطوير. وكانت عمليات النشر تجدول غالبا في ساعات الفجر أو عطلات نهاية الأسبوع. لتقليل أثر الأعطال المحتملة. وتستغرق ساعات طويلة من التنفيذ اليدوي الدقيق. الذي تتحكم فيه قوائم تحقق ورقية. وبالتالي كان أي خطأ بشري صغير كفيلا بتعطيل الخدمة بأكملها. وإدخال الفريق في سباق مرهق لإصلاحها تحت الضغط.
أما الأخطر من ذلك فهو الفجوة الثقافية بين الفريقين. إذ كان لكل منهما أهداف مختلفة بل متعارضة في كثير من الأحيان. فالمطورون يريدون إطلاق ميزات جديدة بأسرع ما يمكن لإرضاء الأعمال. وفريق العمليات يريد تقليل التغيير لحماية استقرار الأنظمة. وبين هذين الهدفين نشأ صراع مزمن. تحولت فيه عبارة “يعمل على جهازي” إلى مزحة مريرة في الأوساط التقنية. ولهذا السبب بالتحديد بدأ الممارسون يبحثون عن طريقة تجمع الفريقين في سلسلة واحدة بأهداف موحدة. وهو ما مهد الطريق لظهور DevOps.
ما هو نموذج الشلال (Waterfall) وفيما يستخدم؟
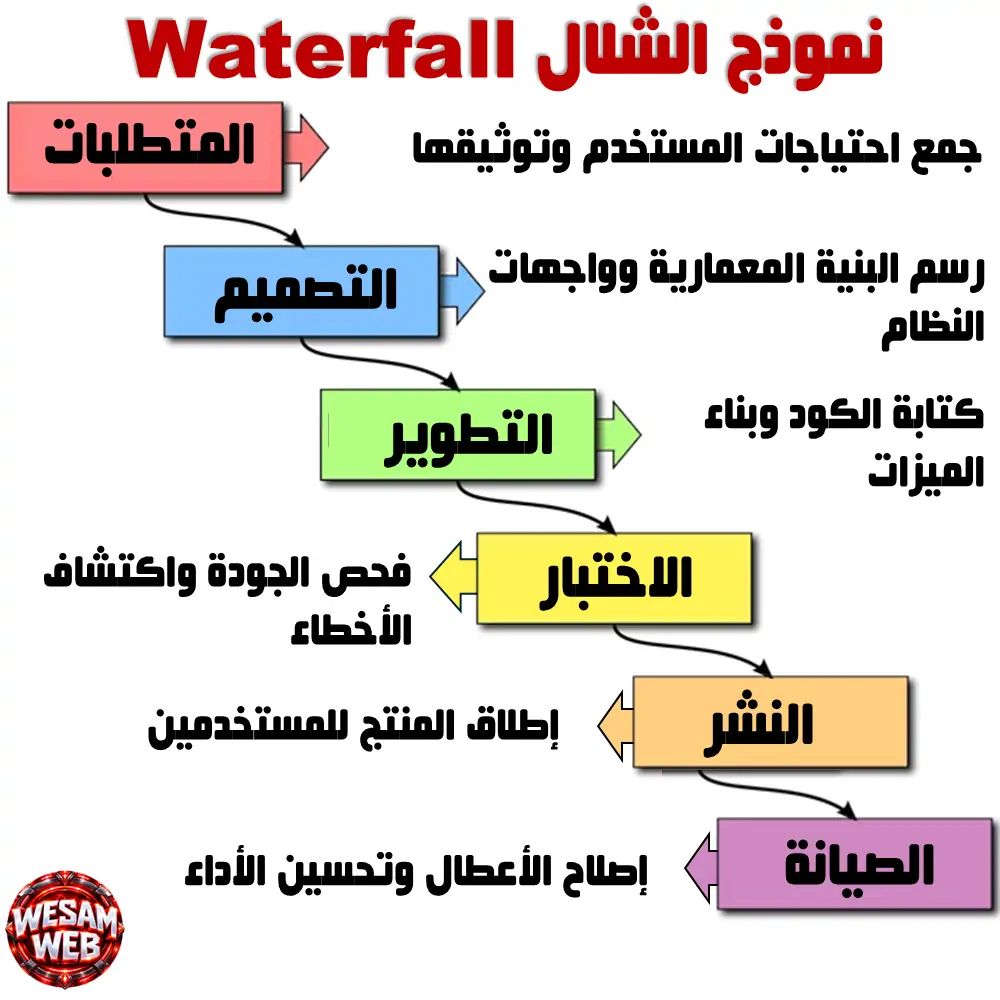
نموذج الشلال (Waterfall) هو أحد أقدم منهجيات تطوير البرمجيات، ويعتمد على التسلسل الخطي للمراحل؛ إذ ينتقل المشروع من مرحلة إلى أخرى بعد إتمام المرحلة السابقة ومراجعة مخرجاتها. يبدأ المشروع بـ جمع المتطلبات، ثم ينتقل إلى التصميم والتطوير والاختبار والنشر، وينتهي بمرحلة الصيانة. وعادة ما تكون لكل مرحلة مخرجات ووثائق محددة. ويمكن الرجوع إلى مرحلة سابقة عند اكتشاف مشكلة أو الحاجة إلى تعديل، لكن ذلك قد يتطلب إعادة بعض الأعمال وتحديث الوثائق، مما يزيد الوقت والتكلفة. ولهذا سمي نموذج الشلال، لأن مراحل العمل تتدفق في تسلسل منظم يشبه تدفق المياه من الأعلى إلى الأسفل.
يستخدم نموذج الشلال في المشاريع التي تكون متطلباتها واضحة ومستقرة نسبيا، ولا يُتوقع أن تتغير كثيرا أثناء التنفيذ. ومن أمثلة ذلك بعض المشاريع الحكومية والأنظمة المصرفية والبرمجيات الطبية وأنظمة الدفاع، خاصة عندما تتطلب طبيعة المشروع توثيقا دقيقا ومراحل اعتماد ومراجعة محددة. وقد يناسب أيضا بعض المشاريع الصغيرة ذات النطاق الواضح، التي لا تحتاج إلى إصدارات متكررة أو تغييرات مستمرة. ومع ذلك، لا يُعد الخيار الأفضل عادة للمشاريع التي تتغير متطلباتها باستمرار، مثل بعض مشروعات الشركات الناشئة، لأن التعديلات المتأخرة قد تكون مكلفة وتؤخر التسليم.
وفيما يلي أهم ما يميز نموذج الشلال:
- قد يكون أقل ملاءمة للمشاريع التي تتغير متطلباتها باستمرار وتحتاج إلى تجارب وتحديثات متكررة.
- يعتمد على تسلسل خطي ومنظم لمراحل تطوير البرمجيات.
- ينتقل من مرحلة إلى أخرى بعد إتمام المرحلة السابقة ومراجعة مخرجاتها.
- تشمل مراحله الأساسية: المتطلبات ← التصميم ← التطوير ← الاختبار ← النشر ← الصيانة.
- يمكن الرجوع إلى مراحل سابقة، لكن التعديلات قد تتطلب إعادة العمل وتزيد التكلفة والوقت.
- يناسب المشاريع ذات المتطلبات الواضحة والمستقرة.
ما المشكلات التي تسببها الفجوة؟
تسببت الفجوة بين الفريقين في مشكلات متراكمة أثرت على الجودة والسرعة والتكلفة معا. وأولها تأخر الإصدارات نتيجة تعدد نقاط التسليم والموافقات اليدوية بين الأقسام. كما ظهرت مشكلة اختلاف البيئات. فالتطبيق الذي ينجح في بيئة التطوير قد يفشل في بيئة الإنتاج. بسبب اختلاف إصدارات المكتبات أو إعدادات النظام أو صلاحيات الوصول. وبالإضافة إلى ذلك، كان تشخيص الأعطال صعبا. لأن المطور لا يملك رؤية كافية لما يجري في الإنتاج. ولأن مهندس التشغيل لا يعرف منطق التطبيق الداخلي. فيضيع وقت ثمين في تبادل الاتهامات بدلا من البحث عن السبب الجذري.
ومن جهة أخرى، أدى هذا الوضع إلى تكاليف خفية يصعب قياسها. لكنها تستنزف الشركات بصورة مستمرة. ويمكن إيجاز أبرز آثار هذه الفجوة في النقاط الآتية:
- ارتفاع معدل الأعطال بعد كل إصدار بسبب الاعتماد على النشر اليدوي.
- طول زمن الاستعادة لأن التراجع عن التحديث يتطلب خطوات معقدة.
- إرهاق الفرق نتيجة العمل في أوقات متأخرة تحت ضغط الإصلاح العاجل.
- ضعف التعلم المؤسسي لأن المعرفة محبوسة داخل كل قسم على حدة.
- تراجع رضا المستخدم بسبب بطء التحديثات وتكرار الانقطاعات.
كيف يعالج DevOps هذه المشكلات؟
يعالج DevOps هذه المشكلات من جذورها عبر كسر الجدران بين الفريقين. وبناء مسار تسليم واحد مشترك يشارك فيه الجميع من البداية. فبدلا من التسليم المتأخر، تدمج تغييرات الكود في مستودع مشترك عدة مرات يوميا. وتشغل عليها اختبارات آلية فور كل تغيير. فيكتشف الخلل وهو ما يزال صغيرا. كما تعرف البيئات نفسها بالكود عبر مفهوم البنية التحتية ككود Infrastructure as Code. وهو ما يضمن تطابق بيئات التطوير والاختبار والإنتاج. ويقضي عمليا على مشكلة “يعمل على جهازي” التي أرهقت الفرق لسنوات طويلة.
وإضافة إلى ذلك، يستبدل DevOps العمل اليدوي المتكرر بـ خطوط أتمتة Pipelines تبني التطبيق وتختبره وتنشره بخطوات موثقة وقابلة للإعادة. ما يقلل الخطأ البشري ويجعل النشر حدثا عاديا لا يستدعي التوتر. وتكتمل الصورة بـ المراقبة المستمرة التي تمنح الفريقين رؤية حية لأداء التطبيق بعد النشر. ومن ثم تتحول البيانات إلى تغذية راجعة توجه التحسينات التالية. ويمكن تلخيص طريقة المعالجة في النقاط التالية:
- دمج الفرق حول أهداف وملكية مشتركة للمنتج.
- أتمتة البناء والاختبار والنشر لتقليل الأخطاء اليدوية.
- توحيد البيئات باستخدام الحاويات والبنية التحتية ككود.
- إصدارات صغيرة يسهل مراجعتها والتراجع عنها.
- مراقبة وتغذية راجعة تغلق الحلقة بين التشغيل والتطوير.
كيف غير DevOps طريقة تطوير البرمجيات؟
غير DevOps طريقة تطوير البرمجيات تغييرا جذريا. حين نقل التركيز من تسليم المشروع إلى تشغيل المنتج وتحسينه باستمرار. ففي السابق كان الفريق يعتبر مهمته منتهية عند تسليم الكود. أما اليوم فمسؤولية الفريق تمتد إلى ما بعد النشر. فهو يراقب الأداء ويستمع إلى المستخدمين ويصلح الخلل بسرعة. ويمثل هذا ما يعرف بمبدأ أنت تبنيه، أنت تشغله You Build It, You Run It. وبذلك ارتبطت جودة الكود ارتباطا مباشرا بـ تجربة التشغيل الفعلية. وأصبح المطور أكثر حرصا على كتابة كود قابل للمراقبة وسهل الصيانة. لأنه هو من سيتلقى التنبيه عند حدوث مشكلة.
كما أحدث ديف أوبس تحولا كبيرا في وتيرة الإصدار. فبعد أن كانت الشركات تنشر مرة أو مرتين سنويا. أصبحت المؤسسات الرائدة تنشر عشرات أو مئات المرات يوميا بفضل الأتمتة وخطوط CI/CD. وهذا التغيير في الإيقاع لم يكن ممكنا لولا تغيير مواز في البنية المعمارية. إذ ساعد على انتشار الخدمات المصغرة Microservices والحاويات Containers. التي تسمح بتحديث جزء صغير من النظام دون المساس ببقية أجزائه. وبالتالي أصبحت الفرق قادرة على تجربة الأفكار الجديدة بسرعة. وقياس أثرها الفعلي على المستخدمين. ثم تطويرها أو التخلي عنها بناء على البيانات لا على التخمين.
على صعيد التنظيم والثقافة، دفعت منهجية DevOps المؤسسات إلى تبني فرق عمل متعددة التخصصات. تتولى مسؤولية المنتج بالكامل من البداية إلى النهاية. وتتمتع باستقلالية وقدرة أكبر على الاستجابة عند اتخاذ القرارات. كما ظهرت تخصصات وممارسات جديدة. مثل هندسة موثوقية الموقع SRE. وهندسة المنصات Platform Engineering. وDevSecOps. تنبع جميعها من المفهوم الجوهري ذاته. وبذلك، يمكن القول إن DevOps لم يقتصر أثره على تغيير الأدوات المستخدمة فحسب. بل أعاد صياغة مفهوم النجاح في مجال تطوير البرمجيات. إذ بات النجاح يقاس بمدى موثوقية أداء المنتج للمستخدمين. واستمرارية تحسينه وتطويره. بدلا من الاكتفاء بمجرد تسليمه في الموعد المحدد.
كيف يعمل نهج DevOps؟
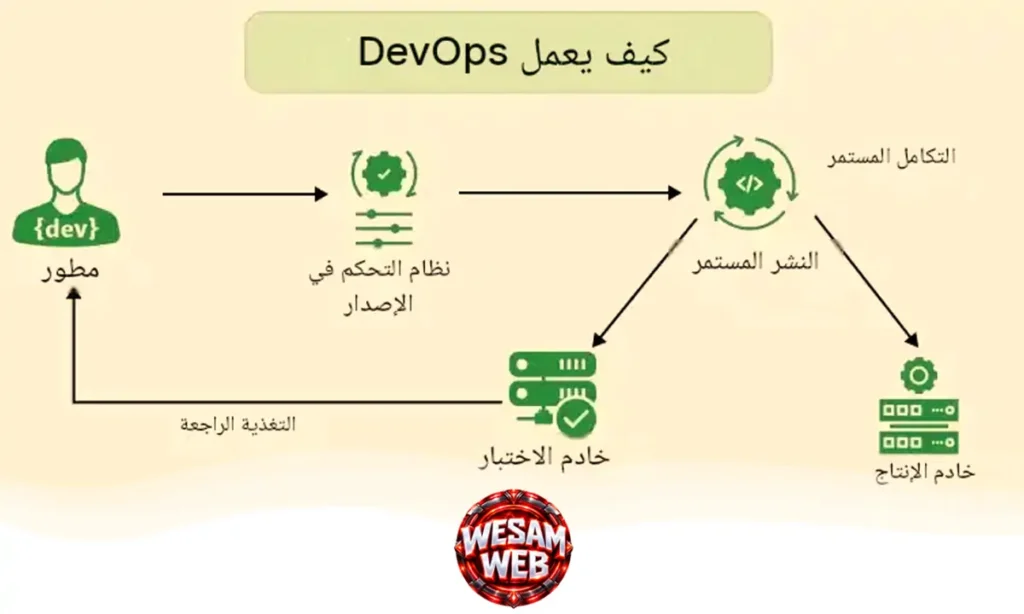
يعتمد نهج DevOps على تعزيز التعاون بين فرق تطوير البرمجيات (Development) والعمليات التشغيلية (Operations) طوال دورة حياة التطبيق، بدءا من التخطيط والتطوير، وصولا إلى النشر والتشغيل والمراقبة. وبدلا من عمل كل فريق بمعزل عن الآخر، تتشارك الفرق المسؤولية عن جودة البرمجيات واستقرارها وسرعة تسليمها. كما يساعد هذا النهج على توسيع المهارات التقنية وتعزيز التواصل، مما يمكّن الفرق من التعامل بفاعلية مع تحديات التطبيقات والأنظمة المعقدة.
وعلى وجه الخصوص، تعتمد الفرق التي تطبق ممارسات DevOps على الأتمتة والتعاون والتحسين المستمر لتقليل الأخطاء وتسريع تسليم التحديثات ورفع موثوقية التطبيقات. وتعد ممارسات التكامل المستمر (CI) والتسليم المستمر (CD) من أبرز الوسائل المستخدمة لتحقيق هذه الأهداف، إلى جانب مراقبة أداء الأنظمة والاستفادة من الملاحظات لتحسين الإصدارات اللاحقة.
يمكن توضيح كيفية عمل DevOps من خلال سير عمل تقني متكامل. يبدأ المطور بكتابة الكود البرمجي وحفظ التغييرات في نظام للتحكم في الإصدارات، مثل Git. بعد ذلك، تنفذ أدوات التكامل المستمر عمليات بناء الكود وتشغيل الاختبارات الآلية للتحقق من سلامته. عند اجتياز الفحوصات المطلوبة، ينتقل التطبيق إلى مرحلة التسليم أو النشر وفق إعدادات المشروع؛ فقد ينشر أولا في بيئة اختبار، ثم ينقل إلى بيئة الإنتاج بعد اجتياز الاختبارات والموافقات المطلوبة. وفي النهاية، تراقب الفرق أداء التطبيق وتجمع بيانات التشغيل وملاحظات المستخدمين، ثم تستخدمها لتحديد المشكلات وتحسين الإصدارات القادمة. وتستمر هذه الدورة مع كل تغيير جديد.
وفيما يتعلق بـ دورة حياة التطبيق، من المهم إدراك كيف يعمل كل من DevOps وALM إدارة دورة حياة التطبيق جنبا إلى جنب. لضمان نجاح المنتج.
DevOps وALM: كيف يعملان معًا؟
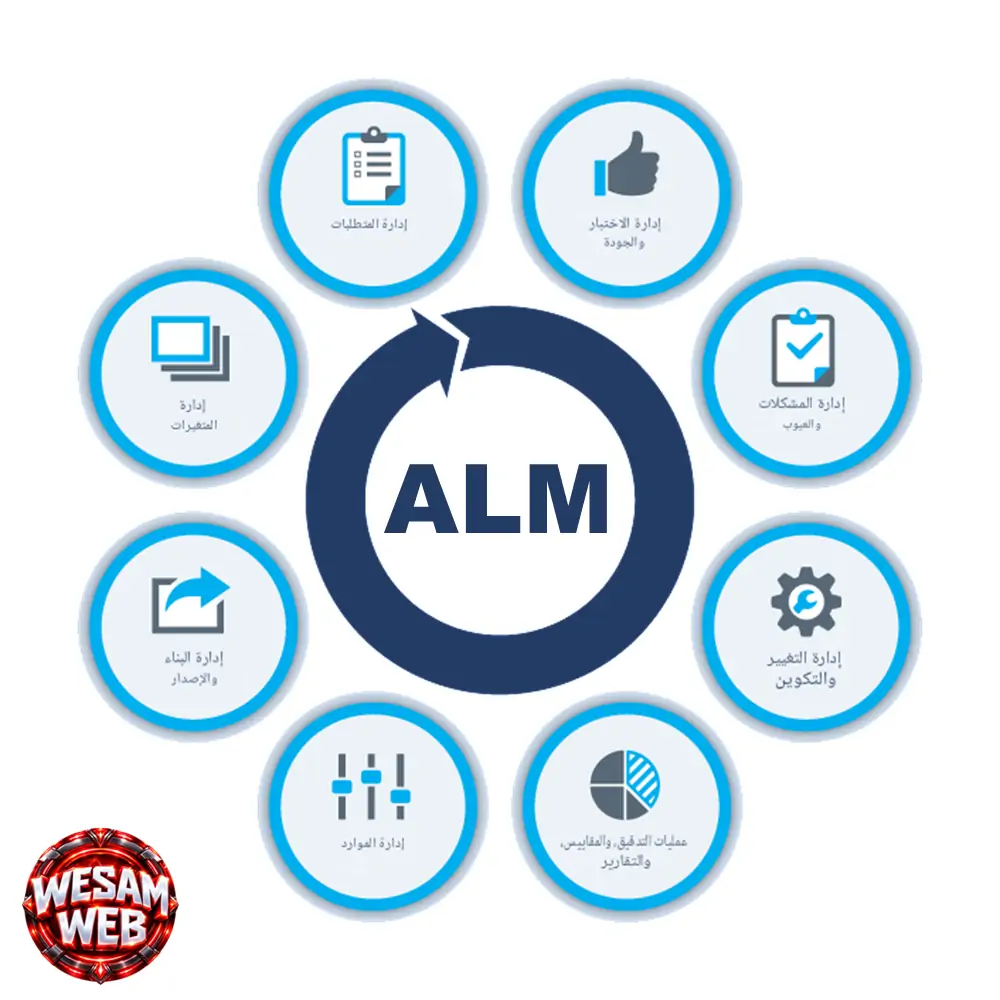
ALM هي اختصار لـ Application Lifecycle Management، أي إدارة دورة حياة التطبيق. وهي نهج متكامل لإدارة التطبيق منذ تحديد فكرته ومتطلباته، مرورا بالتخطيط والتصميم والتطوير والاختبار والنشر، وصولا إلى الصيانة والتحديث أو التقاعد. وتشمل إدارة المتطلبات وتتبع التغييرات والتعاون بين الفرق والتوثيق والحوكمة، بهدف ربط احتياجات الأعمال بالعمل التقني طوال دورة حياة التطبيق.
أما DevOps فهو ثقافة ومجموعة من الممارسات التي تعزز التعاون بين فرق التطوير والتشغيل، مع الاعتماد على الأتمتة والتكامل والتسليم المستمر والمراقبة. ولا يتنافس DevOps مع ALM، بل يمكن تطبيقهما معا؛ إذ تساعد ALM على تنظيم دورة حياة التطبيق وتتبع متطلباته وتغييراته، بينما تسهم ممارسات DevOps في تسريع بناء البرمجيات واختبارها ونشرها وتشغيلها وتحسينها باستمرار.
الفرق بين DevOps وALM
| المعيار | DevOps | ALM |
|---|---|---|
| التركيز | التعاون والأتمتة والتحسين المستمر | إدارة دورة حياة التطبيق وتتبعها |
| النطاق | التطوير والاختبار والتسليم والتشغيل والمراقبة | المراحل الكاملة للتطبيق من الفكرة إلى التقاعد |
| المشاركون | المطورون ومسؤولو التشغيل والأمن وغيرهم | فرق الأعمال والتطوير والاختبار والتشغيل والإدارة |
| الأدوات | Git وJenkins وDocker وأدوات المراقبة | Jira وAzure DevOps وPolarion وغيرها |
| الهدف | تحسين سرعة التسليم وجودته وموثوقيته | تنظيم دورة الحياة وإدارة المتطلبات والتغييرات والتتبع |
| القياس | مؤشرات مثل مقاييس DORA لأداء تسليم البرمجيات | مؤشرات تتعلق بالمتطلبات والتقدم والجودة والامتثال وأهداف الأعمال |
كيف يعملان معًا؟
تتكامل ALM وDevOps عبر دورة حياة التطبيق بأكملها. تبدأ العملية بتحديد متطلبات العمل وتخطيط المهام وتتبعها باستخدام أدوات إدارة دورة الحياة. بعد ذلك، يستخدم فريق التطوير أنظمة التحكم في الإصدارات، وتنفذ عمليات البناء والاختبار الآلي، ثم تنشر التغييرات عبر مسارات التكامل المستمر والتسليم أو النشر المستمر (CI/CD) وفق آليات الاعتماد المناسبة للمشروع.
بعد النشر، تجمع فرق التشغيل بيانات المراقبة والأعطال والأداء وملاحظات المستخدمين. وتساعد هذه المعلومات في تقييم النتائج ومقارنتها بالمتطلبات والأهداف، ثم تحويلها إلى تحسينات أو متطلبات جديدة. وهكذا تتصل إدارة دورة الحياة بممارسات DevOps في حلقة مستمرة من التخطيط والتطوير والتسليم والتشغيل والتعلم.
الخلاصة: تساعد ALM على إدارة دورة حياة التطبيق وتتبع متطلباته وتغييراته، بينما تساعد DevOps على تعزيز التعاون وأتمتة العمل وتسليم البرمجيات وتشغيلها بكفاءة. وعند تكاملهما، تستطيع المؤسسة ربط التخطيط بالتنفيذ والنتائج والتحسين المستمر.حياة كاملة.
ما هي دورة حياة DevOps؟
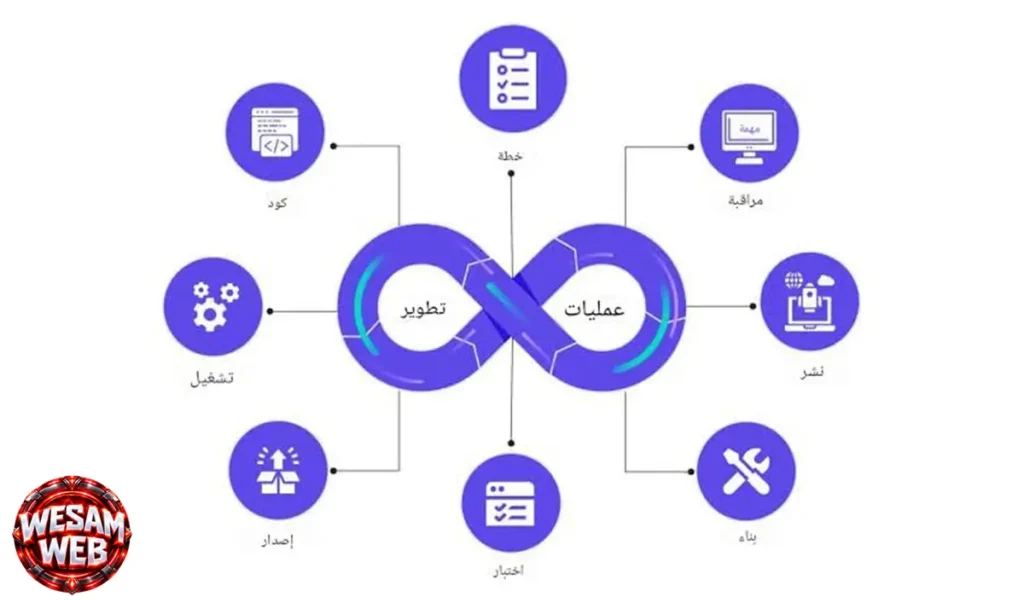
كل برنامج ناجح يمر برحلة طويلة قبل أن يصل إلى المستخدم، لكن الفرق بين فريق يعاني في هذه الرحلة وفريق يتحرك بسلاسة يكمن في وضوح المراحل وترابطها. هنا تظهر دورة حياة DevOps كخريطة تشرح كيف تنتقل الفكرة من ورقة التخطيط إلى خادم الإنتاج، ثم تعود نتائج التشغيل لتغذي التخطيط من جديد. وعند فهم هذه الدورة بدقة، يصبح من السهل استيعاب سبب وجود كل أداة وكل ممارسة في عالم DevOps، لأن كل منها يخدم مرحلة محددة في هذا المسار المتصل.
ما المقصود بدورة حياة DevOps؟
يقصد بـ دورة حياة DevOps المراحل المتتابعة والمتكررة التي يمر بها أي منتج برمجي منذ لحظة التفكير في ميزة جديدة وحتى مراقبتها في بيئة الإنتاج، ثم العودة إلى التخطيط لتحسينها. وترسم هذه الدورة عادةً على شكل حلقة لانهائية Infinity Loop، وهو شكل يعبر بوضوح عن أن العمل لا ينتهي بالنشر، بل يستمر في تحسين المنتج بصورة دائمة. ولذلك تختلف هذه الدورة اختلافًا جوهريًا عن النماذج التقليدية الخطية، فهي لا تعرف نقطة نهاية نهائية، بل تعرف فقط نقاط تسليم متكررة تتبعها دورات تحسين جديدة.
وتتميز هذه الدورة بأن كل مرحلة فيها لا تعمل بمعزل عن غيرها، إذ تنتقل المخرجات من مرحلة إلى أخرى عبر أتمتة تقلل الانتظار والتدخل اليدوي. فالكود الذي يكتبه المطور يبنى تلقائيًا، ثم يُختبر تلقائيا، ثم يجهز للنشر دون أن يضطر أحد إلى نقله بين الأقسام بطريقة يدوية. وبالإضافة إلى ذلك، تشترك فرق التطوير والعمليات والجودة والأمان في كل مرحلة، فلا تنسب أي مرحلة إلى فريق واحد فقط، وهذا ما يمنح الدورة طابعها التعاوني الذي يميز DevOps عن غيره من المنهجيات.
وتتجلى أهمية فهم هذه الدورة في أنها تمنح الفريق لغة مشتركة لمناقشة المشكلات وتحديد مكانها بدقة. فعندما يتأخر إصدار ما، يمكن للفريق أن يسأل: هل التأخير في الاختبار أم في البناء أم في النشر؟ وبذلك يتحول النقاش من اتهامات عامة إلى تحليل موضوعي لنقطة الاختناق الفعلية. ومن ثم تساعد الدورة المؤسسات على قياس أدائها في كل مرحلة، وتحديد أولويات التحسين بناءً على بيانات حقيقية، لا على انطباعات شخصية.
ما هي مراحل دورة حياة DevOps؟
دورة حياة DevOps هي إطار عمل متكامل يصف الرحلة الكاملة للبرمجيات. من الفكرة الأولى إلى المستخدم النهائي. والتغذية الراجعة. وتتكون من ثماني مراحل رئيسية. كل مرحلة تغذي التي تليها. وتشارك فيها فرق التطوير وفرق التشغيل معا. بدلا من العمل المنفصل. وهذا ما يجعلها دورة حياة واحدة. وليس مراحل متفرقة. وتختلف عن الدورة التقليدية. حيث كانت المراحل متتابعة ومنفصلة. فريق يطور. وفريق يختبر. وفريق ينشر. أما في DevOps فالمراحل متداخلة ومشتركة. الجميع يشارك في كل مرحلة.
وتتكامل هذه المراحل عبر حلقة مغلقة. تبدأ بـ التخطيط. والتطوير. والبناء. والاختبار. والإصدار. والنشر. والتشغيل. والمراقبة. وتعود إلى التخطيط مرة أخرى. وهكذا تدور الدورة بلا توقف. وكل دورة تحسن التي قبلها. وهذا ما يجعل DevOps منهجية وليس أداة. وهذا ما يفسر انتشاره الواسع في الشركات الناشئة والمؤسسات الكبرى على حد سواء.
مراحل دورة حياة ديف أوبس
| المرحلة | الوصف | الأداة |
|---|---|---|
| التخطيط | تحديد المتطلبات والأولويات | Jira |
| التطوير | كتابة الكود ومراجعته | Git |
| البناء | تحويل الكود إلى حزمة قابلة للتشغيل | Jenkins |
| الاختبار | فحص الجودة والأداء والأمان | Selenium |
| الإصدار | تجهيز نسخة معتمدة للنشر | GitLab CI |
| النشر | نقل النسخة إلى بيئة التشغيل | Docker |
| التشغيل | إدارة التطبيق والبنية التحتية | Kubernetes |
| المراقبة | جمع البيانات وتحليلها | Prometheus |
ما أهم أنواع DevOps والاتجاهات المرتبطة به؟
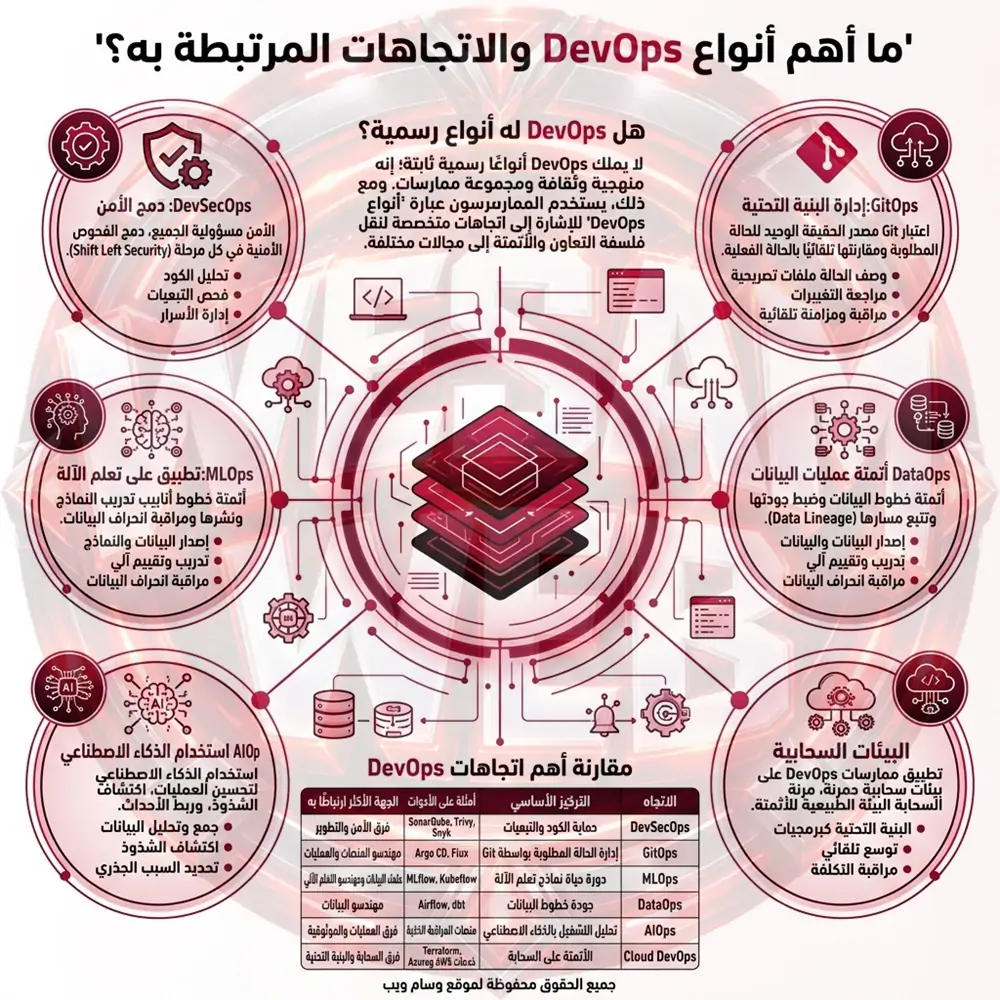
مع انتشار DevOps في صناعة البرمجيات، بدأت مجالات تقنية كثيرة تستعير مبادئه وتطبقها على احتياجاتها الخاصة، فظهرت مصطلحات جديدة تنتهي جميعها بكلمة Ops وتوحي للقارئ بوجود أنواع متعددة من هذه المنهجية. وفي الحقيقة تمثل هذه المصطلحات اتجاهات متخصصة تنقل فلسفة التعاون والأتمتة والمراقبة المستمرة إلى الأمن والبيانات وتعلم الآلة وإدارة البنية التحتية. ولذلك سنوضح أولًا هل توجد أنواع رسمية فعلًا، ثم نستعرض أهم هذه الاتجاهات ونقارن بينها، وفي ما يلي جدول يلخص أبرز ما سنتناوله:
| الاتجاه | المجال الأساسي | الفكرة المركزية |
|---|---|---|
| DevSecOps | الأمن | دمج الفحوص الأمنية في كل مرحلة من الدورة |
| GitOps | البنية التحتية والنشر | اعتبار Git مصدر الحقيقة الوحيد للحالة المطلوبة |
| MLOps | تعلم الآلة | أتمتة تدريب النماذج ونشرها ومراقبتها |
| DataOps | البيانات | أتمتة خطوط البيانات وضبط جودتها |
| AIOps | العمليات الذكية | استخدام الذكاء الاصطناعي في تحليل التشغيل |
| Cloud DevOps | السحابة | تطبيق DevOps على بيئات سحابية مرنة |
هل DevOps له أنواع رسمية؟
لا يملك DevOps أنواعا رسمية ثابتة. بالمعنى الذي نجده في تصنيفات الأنظمة. أو المعايير الدولية. لأنه في أصله منهجية وثقافة ومجموعة ممارسات. وليس نظاما هندسيا محدد المواصفات. فلا توجد جهة عالمية تصدر قائمة معتمدة. ثم تفرض على المؤسسات الالتزام بها. بل تتبنى كل مؤسسة المبادئ التي تناسبها. حسب طبيعة منتجاتها وحجم فرقها. ومستوى نضجها التقني. ولهذا تختلف طريقة التطبيق من شركة لأخرى. رغم أن الأسس الفكرية تبقى متقاربة.
ومع ذلك يستخدم الممارسون عبارة أنواع DevOps استخداما عمليا. للإشارة إلى اتجاهات متخصصة. ظهرت لتطبيق المبادئ نفسها. في مجالات مختلفة. فحين احتاجت المؤسسات إلى دمج الحماية ظهر DevSecOps. وحين أصبح Git مرجعا للبنية التحتية ظهر GitOps. وحين دخلت نماذج التعلم الآلي إلى الإنتاج ظهر MLOps. وتعكس هذه التسميات حاجة السوق. إلى لغة مختصرة تصف طريقة العمل. دون أن تعني أن كل اتجاه منهجية مستقلة.
ويمكن تصنيف هذه الاتجاهات بحسب محور التركيز. فبعضها يركز على الأمن. وبعضها على السحابة. وبعضها على البيانات أو الذكاء الاصطناعي. أو إدارة البنية التحتية. كما أن هذه الاتجاهات تتداخل في التطبيق الفعلي. فقد تستخدم الشركة الواحدة DevSecOps وGitOps معا. داخل بيئة سحابية. وتضيف إليها MLOps إذا كانت تبني منتجات ذكاء اصطناعي. ومن ثم يكون الفهم الأدق. أن هذه الاتجاهات طبقات متكاملة. فوق أساس DevOps المشترك. لا أنواعا متنافسة. يختار القارئ واحدا منها ويترك الباقي.
DevSecOps: دمج الأمن في DevOps
يقوم DevSecOps على فكرة أن الأمن مسؤولية الجميع وليس مهمة فريق منفصل يتدخل في آخر لحظة قبل الإطلاق. ففي النماذج القديمة كان فحص الثغرات يتم في مرحلة متأخرة، فإذا اكتُشفت مشكلة خطيرة تعطل الإصدار وارتفعت تكلفة الإصلاح. أما في هذا الاتجاه فتُدمج الفحوص الأمنية داخل خط الأنابيب نفسه، فيحصل المطور على ملاحظات الحماية في الوقت الذي يكتب فيه الكود، وهذا ما يعرف بمبدأ الإزاحة نحو اليسار Shift Left Security.
ويمكن تلخيص طريقة تطبيق DevSecOps في الخطوات العملية التالية:
- تحليل الكود الثابت SAST لاكتشاف الأنماط الخطرة قبل التشغيل.
- فحص التبعيات للتأكد من خلو المكتبات الخارجية من ثغرات معروفة.
- فحص صور الحاويات قبل نشرها في بيئة الإنتاج.
- إدارة الأسرار وكلمات المرور بأدوات مخصصة بدلًا من حفظها في الكود.
- الاختبار الديناميكي DAST على نسخة تعمل فعليًا في بيئة تجريبية.
GitOps: إدارة البنية التحتية والنشر باستخدام Git
يعتمد GitOps على اعتبار مستودع Git المصدر الوحيد الموثوق لوصف الحالة المطلوبة للأنظمة، فكل ما يجب أن يعمل في الإنتاج يكون مكتوبًا في ملفات تصريحية محفوظة في المستودع. وعندما يريد الفريق تغيير أي شيء، فإنه يرفع تعديلًا إلى Git ويمرره عبر مراجعة ودمج، ثم تتولى أداة مراقبة داخل البيئة مقارنة الحالة الفعلية بالحالة المطلوبة وتصحيح أي اختلاف تلقائيًا. وبهذا الأسلوب يكتسب كل تغيير سجلًا كاملًا يوضح من أجراه ولماذا ومتى، كما يصبح التراجع بسيطًا بإعادة الإصدار السابق من Git.
ويتميز هذا الاتجاه بأنه يرتبط ارتباطًا وثيقًا بمنصات Kubernetes وأدوات مثل Argo CD وFlux. ولفهم طريقة عمله يمكن النظر إلى الخطوات الآتية:
- وصف الحالة المطلوبة في ملفات تصريحية داخل مستودع Git.
- مراجعة التغيير عبر طلب دمج يمر على زملاء الفريق.
- مراقبة المستودع بواسطة وكيل يعمل داخل بيئة التشغيل.
- المزامنة التلقائية بين الحالة الفعلية والحالة المعلنة.
- التراجع السريع عبر العودة إلى إصدار سابق في Git.
MLOps: تطبيق DevOps على تعلم الآلة
ظهر MLOps لأن نقل نموذج تعلم الآلة من دفتر تجارب. عند عالم بيانات إلى خدمة تعمل في الإنتاج. مهمة أكثر تعقيدا من نشر تطبيق تقليدي. فالنموذج لا يعتمد على الكود وحده. بل على البيانات والمعاملات وبيئة التدريب. وقد تنخفض دقته مع الوقت. حين يتغير سلوك البيانات الواقعية. وهي ظاهرة تسمى انحراف البيانات Data Drift. ولذلك يوسع MLOps مبادئ DevOps. لتشمل إدارة إصدارات البيانات والنماذج. وأتمتة التدريب وإعادة التدريب عند الحاجة.
وتشمل ممارسات هذا الاتجاه الجوانب العملية التالية:
- إصدار البيانات والنماذج وتتبع التجارب لضمان إمكانية إعادة النتائج.
- أتمتة التدريب والتقييم عبر خطوط أنابيب مخصصة.
- نشر النماذج كخدمات قابلة للتوسع والتحديث الآمن.
- مراقبة الأداء واكتشاف انحراف البيانات وتراجع الدقة.
- إعادة التدريب الدورية أو المشروطة بمؤشرات محددة.
DataOps: تطبيق الأتمتة على عمليات البيانات
يطبق DataOps مبادئ الأتمتة والتعاون والمراقبة على خطوط البيانات Data Pipelines التي تنقل البيانات من مصادرها إلى مستودعات التحليل ولوحات القرار. وتكمن المشكلة التقليدية في أن فرق البيانات كانت تعمل بعمليات يدوية بطيئة، فتصل التقارير متأخرة أو تحمل أرقامًا غير موثوقة بسبب أخطاء في التحويل. ولذلك يركز هذا الاتجاه على جودة البيانات واختبارها آليًا وتتبع مسارها، بحيث يثق صناع القرار بما يرونه في اللوحات التحليلية.
ويظهر تطبيق DataOps في الممارسات التالية:
- اختبارات جودة البيانات تعمل تلقائيًا عند كل تحديث لخط البيانات.
- إدارة إصدارات السكريبتات والتحويلات داخل Git.
- تتبع نسب البيانات Data Lineage لمعرفة مصدر كل رقم.
- مراقبة الخطوط وإرسال تنبيهات عند التأخر أو الفشل.
- التعاون بين مهندسي البيانات والمحللين وفرق العمليات.
AIOps: استخدام الذكاء الاصطناعي في العمليات
يختلف AIOps عن الاتجاهات السابقة لأنه لا يطبق DevOps على مجال جديد، بل يستعين بالذكاء الاصطناعي لتحسين العمليات نفسها. فمع تضخم أحجام السجلات والمقاييس في الأنظمة الحديثة، يعجز المهندسون عن تحليلها يدويًا في الوقت المناسب، فتأتي خوارزميات التعلم الآلي لتكتشف الأنماط الشاذة وتربط بين الأحداث المتفرقة وتقترح السبب المحتمل للمشكلة. وبذلك يخفف هذا الاتجاه عبء التنبيهات المتكررة ويساعد الفرق على التركيز على الحوادث ذات الأثر الحقيقي.
ويمكن توضيح كيفية عمل AIOps في النقاط التالية:
- جمع البيانات من السجلات والمقاييس والتتبع في مكان واحد.
- اكتشاف الشذوذ تلقائيًا دون الاعتماد على حدود ثابتة فقط.
- ربط الأحداث المتعلقة بمشكلة واحدة وتقليل التنبيهات المكررة.
- تحديد السبب الجذري المحتمل وترتيب الأولويات.
- تنفيذ إجراءات علاجية آلية في الحالات المعروفة والمنخفضة المخاطر.
DevOps في البيئات السحابية Cloud DevOps
يعني Cloud DevOps تطبيق ممارسات DevOps على بيئات الحوسبة السحابية مثل AWS وAzure وGoogle Cloud، مستفيدًا من قدرة السحابة على توفير الموارد عند الطلب عبر واجهات برمجية. فبدلًا من شراء الخوادم وانتظار تركيبها، يصف الفريق احتياجاته في ملفات برمجية وتنشئها السحابة خلال دقائق، كما تتوفر خدمات جاهزة لقواعد البيانات والتخزين والتنسيق. ولذلك تعد السحابة البيئة الطبيعية لـ DevOps، فهي تمنح المرونة والتوسع اللذين تحتاجهما الأتمتة الحديثة.
وتتجلى ملامح هذا الاتجاه في الممارسات الآتية:
- إنشاء الموارد السحابية عبر Terraform أو أدوات مماثلة.
- التوسع التلقائي بحسب الحمل لتوفير التكلفة والحفاظ على الأداء.
- استخدام الخدمات المدارة لتقليل عبء الصيانة التشغيلية.
- مراقبة التكلفة FinOps إلى جانب مراقبة الأداء.
- بناء بيئات مؤقتة للاختبار تحذف بعد الانتهاء منها.
مقارنة أهم اتجاهات DevOps
عند مقارنة هذه الأساليب جنباً إلى جنب، تتضح الفروق في مجالات التركيز، والجمهور المستهدف، والأدوات المستخدمة، وذلك على الرغم من اشتراكها في الجذور الفكرية ذاتها. فبينما يستهدف بعضها المطورين ومهندسي المنصات، يوجه البعض الآخر خدماته لعلماء البيانات أو فرق الأمن؛ وعلاوة على ذلك، يعتمد كل أسلوب على مجموعة أدوات محددة تلائم مجاله. ويساعد الجدول التالي القارئ على استيعاب هذه الفروق بسرعة قبل اختيار الأسلوب الأنسب لمشروعه:
| الاتجاه | التركيز الأساسي | أمثلة على الأدوات | الجهة الأكثر ارتباطًا به |
|---|---|---|---|
| DevSecOps | حماية الكود والتبعيات | SonarQube، Trivy، Snyk | فرق الأمن والتطوير |
| GitOps | إدارة الحالة المطلوبة بواسطة Git | Argo CD، Flux | مهندسو المنصات والعمليات |
| MLOps | دورة حياة نماذج تعلم الآلة | MLflow، Kubeflow | علماء البيانات ومهندسو التعلم الآلي |
| DataOps | جودة خطوط البيانات | Airflow، dbt | مهندسو البيانات |
| AIOps | تحليل التشغيل بالذكاء الاصطناعي | منصات المراقبة الذكية | فرق العمليات والموثوقية |
| Cloud DevOps | الأتمتة على السحابة | Terraform، خدمات AWS وAzure | فرق السحابة والبنية التحتية |
ما الاتجاه المناسب لكل مشروع؟
يتوقف اختيار الاتجاه المناسب على طبيعة المشروع. ومستوى نضج الفريق. وليس على شهرة المصطلح. أو انتشاره في المؤتمرات. فالشركة التي تبني تطبيق ويب تقليديا. تحتاج أولا إلى أساسيات DevOps. من تحكم في الإصدارات. واختبارات آلية. وخط CI/CD. ولا حاجة لها إلى تعقيدات MLOps. أما المؤسسة التي تتعامل مع بيانات حساسة. أو تخضع لتنظيمات صارمة. فينبغي أن تعطي DevSecOps أولوية مبكرة. لأن كلفة الثغرة قد تتجاوز بكثير. كلفة تطبيق الفحوص.
وفي المقابل، إذا كان المشروع يعتمد على نماذج الذكاء الاصطناعي. فإن MLOps يصبح ضرورة عملية. لأن النماذج تتغير وتتدهور. دون أن تظهر أعطال واضحة. وإذا كانت البنية التحتية معقدة. وتعمل على Kubernetes. فإن GitOps يوفر انضباطا ووضوحا. في إدارة التغييرات. كما أن الفرق التي تعمل في بيئات سحابية واسعة. تستفيد من Cloud DevOps. مع مراقبة التكلفة. بينما تحتاج المؤسسات ذات خطوط البيانات الضخمة. إلى DataOps. لضمان موثوقية التقارير.
وينصح الخبراء بعدم القفز إلى الاتجاهات المتقدمة. قبل ترسيخ الأساس. لأن أدوات التخصص لا تعوض غياب الثقافة والأتمتة الأساسية. فالبداية الصحيحة أن تبنى دورة DevOps بسيطة وموثوقة. ثم يضاف كل اتجاه عند ظهور حاجة حقيقية له بالتدريج. وبهذه الطريقة تتجنب المؤسسة تضخم الأدوات. وتعقيد العمليات. وتستفيد من كل اتجاه في موضعه الصحيح. بوصفه امتدادا طبيعيا لما بنته سابقا. لا طبقة إضافية تزيد العبء دون قيمة.
ما أهم مبادئ DevOps؟
تقوم منهجية DevOps على مجموعة من المبادئ. توجه القرارات اليومية للفرق. وتفسر لماذا تختار أدوات بعينها. ولماذا تصمم العمليات بطريقة معينة. وعندما تفهم هذه المبادئ جيدا. يصبح بإمكان أي فريق أن يطبق DevOps بصورة سليمة. حتى لو اختلفت أدواته عن غيره. لأن الأدوات تتغير. بينما تبقى القيم ثابتة. وتتلخص أهم هذه المبادئ فيما يلي:
- التعاون الوثيق بين فرق التطوير والعمليات.
- المسؤولية المشتركة عن المنتج من التخطيط إلى التشغيل.
- الأتمتة وتقليل العمل اليدوي المتكرر.
- التكامل المستمر والتحسين المستمر في كل دورة.
- المراقبة والتغذية الراجعة الدائمة.
- السرعة والجودة كهدفين متكاملين.
التعاون بين فرق التطوير والعمليات
يعد التعاون حجر الأساس في DevOps. فهو الذي يحول الفريقين من طرفين يتبادلان الملفات. إلى فريق واحد يتبادل المعرفة. ويبدأ هذا التعاون من اللحظة الأولى للمشروع. فيحضر مهندس العمليات اجتماعات التخطيط. ويقدم رأيه في القابلية للتشغيل والتوسع. ويطلع المطور على بيئة الإنتاج وقيودها. ونتيجة لذلك تقل المفاجآت المتأخرة. لأن المشكلات المحتملة تناقش وهي ما تزال أفكارا على الورق. وليست أعطالا في الإنتاج.
ولا يقتصر التعاون على الاجتماعات. بل يتجسد في أدوات وممارسات مشتركة. تجعل المعلومات متاحة للجميع دون وساطة. فمستودع الكود الواحد. ولوحات المراقبة المفتوحة. ووثائق التشغيل المحدثة. وقنوات التواصل المشتركة. كلها عناصر تقلل الاعتماد على الأفراد. وتنشر الفهم بين أعضاء الفريق. كما تشجع الفرق الناضجة على تبادل الأدوار المؤقت. فيتولى المطور مناوبة الدعم لفترة. ليرى بنفسه كيف يتصرف كوده في الواقع. وهي تجربة تغير طريقة تفكيره في الجودة والتصميم.
وتظهر قيمة التعاون بوضوح عند حدوث الأعطال. إذ تتحول الأزمة من ساحة اتهام متبادل. إلى جهد مشترك لفهم السبب وإصلاحه. وتتبنى المؤسسات الواعية ثقافة تتيح للجميع التعبير عن المشكلات. دون خوف من العقاب. لأن الإبلاغ المبكر عن الخلل أثمن بكثير من إخفائه. وبذلك يصبح التعاون مصدرا حقيقيا للمرونة والاستقرار. فالفريق المتماسك يعالج الحوادث بسرعة أكبر. ويتعلم منها بعمق أكبر. من فريق تحكمه الحواجز الإدارية.
المسؤولية المشتركة
تعني المسؤولية المشتركة أن جميع أعضاء الفريق يتحملون النتيجة النهائية للمنتج. وليس جزءا واحدا من الدورة فحسب. فلا يقول المطور إن مهمته انتهت عند كتابة الكود. ولا يقول مهندس العمليات إن المشكلة في التطبيق وليست في البنية. بل يتشارك الجميع هدف استقرار الخدمة ورضا المستخدم. ويعبر عن هذا المبدأ شعار شهير هو أنت تبنيه، أنت تشغله. وهو يربط بين جودة الكتابة ومتاعب التشغيل ربطا مباشرا. يدفع نحو قرارات أفضل.
وتنعكس هذه المسؤولية في ممارسات ملموسة. مثل مشاركة المطورين في مناوبات الاستدعاء. ومشاركة العمليات في مراجعة التصميم. وتحديد مؤشرات نجاح موحدة للفريق كله. فعندما يقاس الفريق بمؤشرات مشتركة. مثل زمن الاستعادة ومعدل فشل التغييرات. تتوحد دوافع الأفراد. وتختفي الحوافز المتعارضة. التي كانت تدفع كل طرف إلى حماية نفسه. ولهذا تعد إعادة تصميم المؤشرات والحوافز خطوة أساسية. في أي تحول حقيقي نحو DevOps.
ومع ذلك لا تعني المسؤولية المشتركة غياب التخصص. فالفريق يظل بحاجة إلى خبراء في الأمن والشبكات وقواعد البيانات والواجهات. الفرق أن هؤلاء الخبراء يعملون داخل الفريق أو بالقرب منه. بدلا من العمل في أقسام بعيدة. فتتدفق المعرفة بسهولة. ويشارك الجميع في القرار. وبذلك تحقق المؤسسة توازنا بين العمق التخصصي والملكية الجماعية. فيمتلك كل عضو رؤية شاملة للنظام. مع احتفاظه بمجال قوته الخاص. الذي يضيف به قيمة حقيقية لزملائه.
الأتمتة وتقليل العمل اليدوي
تمثل الأتمتة مبدأ حاسما لأنها الوسيلة التي تجعل السرعة ممكنة. دون التضحية بالجودة. فكل مهمة يدوية متكررة تحمل احتمالا للخطأ. وتستهلك وقت مهندسين يمكن توجيههم إلى مشكلات أكثر تعقيدا وقيمة. ولذلك ينظر DevOps إلى العمل اليدوي المتكرر. بوصفه دينا تقنيا ينبغي سداده. بتحويله إلى سكريبت أو أنبوب آلي. خاصة في مهام البناء والاختبار والنشر وإنشاء البيئات.
وتقوم الأتمتة السليمة على قاعدة بسيطة. وهي أن أي عملية تنفذ أكثر من مرة. تستحق أن تكتب في صورة كود قابل للإعادة. وهذا الكود يخضع لما يخضع له أي برنامج آخر. من مراجعة واختبار وتحكم في الإصدارات. فيصبح التغيير في طريقة النشر موثقا وقابلا للتتبع. كما أن توحيد الخطوات عبر الأتمتة. يضمن أن بيئة التطوير والاختبار والإنتاج تبنى بالطريقة نفسها. وهذا يقضي على كثير من الأعطال الغامضة. الناتجة عن اختلافات صغيرة بين البيئات.
لكن الأتمتة ليست هدفا في حد ذاتها. فالإفراط فيها قبل فهم العملية. قد يؤدي إلى أتمتة الفوضى. وتضخيم الأخطاء بدلا من تقليلها. لذلك يبدأ الفريق بتبسيط العملية وتوضيحها. ثم يؤتمتها. ويراقب نتائج الأتمتة باستمرار. للتأكد من أنها تؤدي المطلوب بدقة. وعليه تعمل الأتمتة الناجحة كشريك للإنسان. فتتولى المهام الروتينية. وتترك للمهندسين مساحة أوسع للتفكير والتصميم وحل المشكلات. التي تتطلب حكما بشريا حقيقيا.
التكامل المستمر والتحسين المستمر
يقوم مبدأ التكامل المستمر على دمج تغييرات الكود في فرع مشترك. بصورة متكررة. مع تشغيل بناء واختبارات آلية عند كل دمج. ويحل هذا المبدأ مشكلة قديمة تسمى جحيم الدمج Merge Hell. وهي تراكم تغييرات ضخمة لأسابيع. ثم محاولة دمجها دفعة واحدة. ما يخلق تعارضات معقدة يصعب حلها. وعندما تكون التغييرات صغيرة ومتكررة. يبقى الفرع الرئيسي سليما دائما. ويعرف الفريق خلال دقائق. إن كان تغيير ما قد كسر شيئا.
أما التحسين المستمر فهو الجانب الثقافي المكمل. إذ يعني أن كل دورة فرصة لتعلم شيء جديد. وتحسين طريقة العمل. وتتبنى الفرق هذا المبدأ عبر اجتماعات المراجعة الدورية. وتحليل الحوادث. وقياس مؤشرات الأداء. ثم تحويل الاستنتاجات إلى خطوات تحسين صغيرة وواقعية. وبذلك لا ينتظر الفريق مشروعا ضخما لإعادة الهيكلة. بل يحسن عملياته تدريجيا كل أسبوع. فتتراكم المكاسب الصغيرة لتصنع فارقا كبيرا بمرور الوقت.
ويرتبط هذان المبدآن ارتباطا وثيقا. لأن التكامل المستمر يوفر البنية الفنية للتحسين. بينما يوفر التحسين المستمر الروح الثقافية التي تستفيد من هذه البنية. فمن دون تكامل مستمر تصبح التغييرات كبيرة ومخيفة. فيتردد الفريق في التجريب. ومن دون تحسين مستمر يتحول التكامل إلى إجراء آلي لا يتطور. ومن ثم تحتاج المؤسسات إلى الجانبين معا. فالأدوات الجيدة وحدها لا تصنع فريقا متفوقا. والثقافة الجيدة وحدها لا تنجح دون أنظمة تدعمها.
المراقبة والتغذية الراجعة المستمرة
لا يكتمل عمل الفريق بنشر التطبيق. بل تبدأ بعدها مرحلة لا تقل أهمية. هي المراقبة المستمرة. لمعرفة كيف يتصرف النظام في الواقع. فالاختبارات مهما بلغت دقتها. لا تستطيع محاكاة كل ظروف الإنتاج. من أحمال حقيقية وسلوك مستخدمين غير متوقع. وأعطال شبكات خارجية. ولهذا يجمع الفريق السجلات والمقاييس والتتبع. ليحصل على صورة حية لصحة النظام. وليكتشف المشكلات غالبا قبل أن يشتكي منها المستخدمون.
وتتحول هذه البيانات إلى تغذية راجعة. تعود إلى الفريق في مراحل التخطيط والتطوير. فتؤثر في أولوياته وقراراته. فإذا أظهرت المراقبة أن مسارا معينا يسبب أخطاء متكررة. يدرج إصلاحه في الدورة التالية. وإذا بينت أن ميزة لا تستخدم. يمكن إعادة تقييم الاستثمار فيها. وتشمل التغذية الراجعة أيضا آراء المستخدمين وتقييماتهم. وبيانات الدعم. فتكتمل الصورة بين المؤشرات التقنية والتجربة الإنسانية الفعلية.
وتحتاج هذه المراقبة إلى تصميم متقن. حتى لا تتحول إلى ضجيج. فالإفراط في التنبيهات يؤدي إلى تجاهلها. والنقص فيها يؤدي إلى اكتشاف المشكلات متأخرا. لذلك تركز الفرق الناضجة على المؤشرات المرتبطة بتجربة المستخدم. مثل زمن الاستجابة ومعدل الأخطاء وتوافر الخدمة. وتربط التنبيهات بإجراءات واضحة للاستجابة. وهكذا تصبح المراقبة جزءا فاعلا من دورة التحسين. تمنح الفريق عيونا مفتوحة على نظامه. وتجعل القرارات أكثر اعتمادا على الحقائق من الانطباعات.
التركيز على سرعة التسليم وجودة البرمجيات
يرفض DevOps الفكرة القديمة. القائلة بأن السرعة والجودة هدفان متناقضان. ويرى أن الفرق الأفضل قادرة على تحقيقهما معا. فالإصدارات الصغيرة المتكررة تختبر بسهولة. وتنشر بأمان. والأتمتة تضمن تطبيق الفحوص نفسها على كل تغيير. فتزداد السرعة وتتحسن الجودة في آن واحد. وتدعم أبحاث DORA هذا التصور. حين تربط بين أداء التسليم السريع. وبين الاستقرار العالي في الفرق المتقدمة.
ويتحقق هذا التوازن عبر ممارسات واضحة. تدعم الهدفين معا. ويمكن إيجازها في النقاط التالية:
- إصدارات صغيرة تقلل المخاطر وتسهل اكتشاف أسباب الأعطال.
- اختبارات آلية تحمي الجودة عند كل تغيير دون إبطاء الفريق.
- أعلام الميزات للفصل بين نشر الكود وتفعيل الميزة.
- مؤشرات متوازنة تقيس السرعة والاستقرار معا.
- تراجع سريع يجعل التجريب آمنا ويشجع على الابتكار.
وتقاس هذه النتائج بمؤشرات معروفة في الأوساط التقنية. أبرزها معدل تكرار النشر. وزمن الانتظار للتغيير. ومعدل فشل التغييرات. وزمن استعادة الخدمة. وتساعد هذه المؤشرات الفريق على معرفة موقعه الفعلي. وتحديد نقاط الضعف. دون الاعتماد على الانطباعات. وعندما يرى الفريق أن التحسين في السرعة لم يأت على حساب الاستقرار. تتعزز ثقته في المنهجية. ويزداد التزامه بها. وهكذا تتحول الممارسات إلى ثقافة راسخة. لا مجرد إجراءات مؤقتة.
ما هو التكامل المستمر والتسليم المستمر CI/CD؟
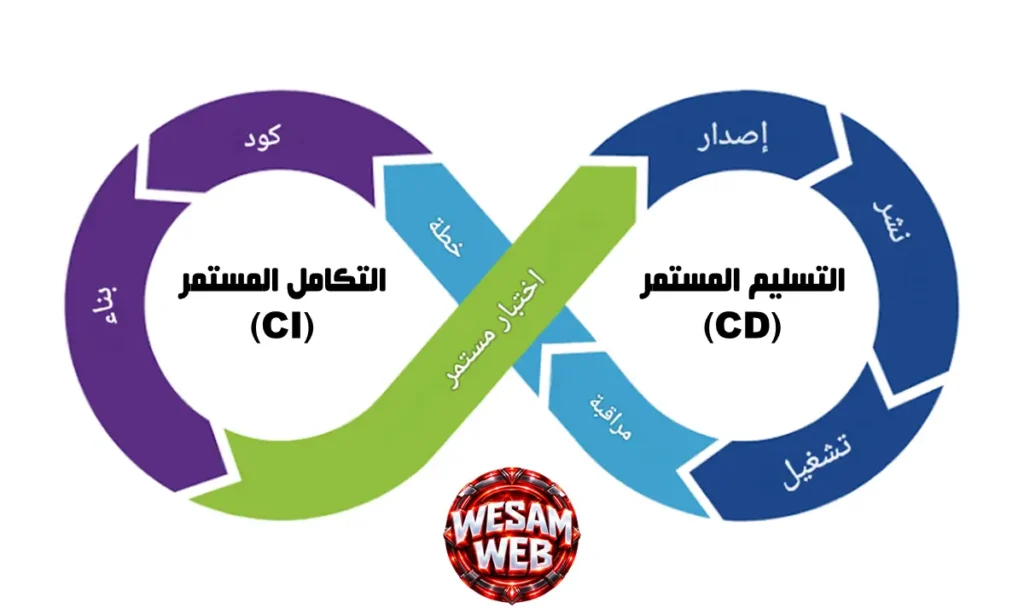
إذا كانت الأتمتة هي المحرك. فإن CI/CD هو القلب الذي ينبض. داخل كل مشروع DevOps حقيقي. فهذا المصطلح يجمع ممارستين متكاملتين. تحولان رفع الكود إلى عملية آمنة وسريعة ومتكررة. وتختصران المسافة بين فكرة المطور. وبين المستخدم الذي ينتظر الميزة. وقبل الدخول في التفاصيل. من المهم أن نفرق بين ثلاثة مفاهيم. كثيرا ما يختلط على القراء فهمها. وهي التكامل المستمر والتسليم المستمر والنشر المستمر.
ما هو التكامل المستمر CI؟
التكامل المستمر Continuous Integration هو ممارسة. يدمج فيها المطورون تغييراتهم في المستودع المشترك. بصورة متكررة. غالبا عدة مرات في اليوم. وعند كل دمج يبدأ بناء واختبار آلي. للتحقق من سلامة التغيير. ويهدف هذا الأسلوب إلى اكتشاف المشكلات في وقت مبكر جدا. حين يكون سببها قريبا وسهل التحديد. فإذا فشل الاختبار بعد تغيير صغير. يعرف المطور فورا أن سبب الفشل في الأسطر التي كتبها قبل دقائق. لا في آلاف الأسطر التي تراكمت خلال أسابيع.
وقد نشأت هذه الممارسة لمعالجة مشكلة التعارض بين أعمال المطورين. إذ كان كل منهم يعمل على نسخته المنفصلة مدة طويلة. ثم تبدأ المعاناة عند توحيد العمل. ومع التكامل المستمر يتحول الدمج من حدث مؤلم ونادر. إلى عادة يومية سلسة. ويبقى الفرع الرئيسي في حالة سليمة قابلة للبناء في كل لحظة. كما يمنح هذا الأسلوب الفريق ثقة عالية عند إجراء تغييرات كبيرة. لأن شبكة الاختبارات الآلية تحميه من كسر الوظائف القائمة دون أن يشعر.
ويشترط نجاح التكامل المستمر التزام الفريق بمجموعة من العادات الأساسية. أهمها إبقاء البناء سريعا. وإصلاح أي بناء فاشل فورا قبل مواصلة العمل. فإذا تعود الفريق على تجاهل الاختبارات الفاشلة. فقدت العملية قيمتها. وتحولت إلى طقس شكلي. لذلك تضع الفرق الناضجة قاعدة واضحة. مفادها أن الفرع الرئيسي يجب أن يبقى أخضر دائما. وأن إصلاح البناء المكسور أولوية تسبق أي مهمة جديدة. وهذا الانضباط هو ما يجعل CI أداة حقيقية للجودة.
كيف يعمل التكامل المستمر؟
يعمل التكامل المستمر وفق تسلسل منتظم. يبدأ بمجرد رفع المطور تغييره إلى المستودع. فيرصد خادم CI هذا الحدث. ويسحب أحدث نسخة من الكود في بيئة نظيفة. ثم ينفذ الخادم الخطوات المعرفة في ملف الإعداد بالترتيب. وهي بناء التطبيق وتشغيل الاختبارات وإجراء الفحوص. وفي نهاية العملية يعلن النتيجة للمطور. عبر البريد أو واجهة المستودع أو قنوات المحادثة. وتتم العملية بأكملها عادة خلال دقائق معدودة. وهذا ما يمنح المطور تغذية راجعة قريبة من اللحظية.
ويمكن تلخيص دورة عمل التكامل المستمر في الخطوات الآتية:
- رفع التغيير إلى فرع في المستودع أو فتح طلب دمج.
- سحب الكود تلقائيا إلى بيئة بناء نظيفة ومعزولة.
- بناء التطبيق وتنزيل التبعيات المطلوبة.
- تشغيل الاختبارات الوحدوية والتكاملية وفحوص الجودة.
- نشر النتيجة للفريق وحجب الدمج عند الفشل.
ما هو التسليم المستمر Continuous Delivery؟
التسليم المستمر Continuous Delivery هو امتداد طبيعي للتكامل المستمر. ويعني أن كل تغيير ينجح في جميع الاختبارات. يصبح جاهزا للنشر في بيئة الإنتاج في أي وقت. فبعد البناء والاختبار تجهز الحزمة. وتنشر تلقائيا في بيئات وسيطة. مثل الاختبار والتجهيز Staging. حيث تفحص في ظروف قريبة من الواقع. وتبقى الخطوة الأخيرة. وهي النشر في الإنتاج. قرارا بشريا يتخذ بضغطة زر. عندما يرى الفريق أن التوقيت مناسب من ناحية الأعمال.
ويتميز هذا النموذج بأنه يفصل بين الجاهزية التقنية وقرار الإطلاق. فالفريق لا يحتاج إلى استعدادات خاصة للنشر. لأن العملية مؤتمتة ومجربة مرات كثيرة. وتناسب هذه الطريقة المؤسسات التي تحتاج إلى موافقات تنظيمية. أو تنسيق مع فرق التسويق والدعم. قبل إطلاق الميزات الجديدة. كما أنها تقلل مخاطر الإطلاق بدرجة كبيرة. لأن كل إصدار يمر بالمسار نفسه الموثوق. فلا توجد خطوات استثنائية قد تخفي مفاجآت في اللحظات الأخيرة.
ومن الفوائد العملية للتسليم المستمر. أنه يجعل النشر حدثا عاديا لا يثير القلق. فبدلا من الإصدارات الضخمة التي تتطلب سهوا وتنسيقا معقدا. تصبح الإصدارات الصغيرة جزءا من الروتين اليومي. وإذا ظهرت مشكلة بعد النشر. فإن حجم التغيير المحدود يسهل تحديد السبب. والتراجع عنه بسرعة. ولذلك تتبنى كثير من المؤسسات هذا النموذج. بوصفه نقطة توازن بين السرعة والتحكم. فهي تحصل على أتمتة كاملة. مع الاحتفاظ بقرار بشري نهائي في الإنتاج.
ما هو النشر المستمر Continuous Deployment؟
يذهب النشر المستمر Continuous Deployment خطوة أبعد من التسليم المستمر. إذ ينشر كل تغيير يجتاز الاختبارات إلى بيئة الإنتاج تلقائيا. ودون موافقة بشرية نهائية. وبذلك لا يوجد زر نشر يضغطه أحد. فالأنبوب نفسه هو الذي يتخذ القرار. بناء على نجاح الفحوص ومؤشرات الجودة المحددة سلفا. ويتيح هذا النمط للفرق المتقدمة نشر عشرات أو مئات التغييرات يوميا. وهو النمط الذي تعتمد عليه شركات التقنية الكبرى ذات الإيقاع العالي.
ولا يصلح هذا النموذج لجميع المؤسسات. لأنه يتطلب نضجا عاليا في الاختبارات الآلية والمراقبة وآليات التراجع. فإذا كانت الاختبارات ضعيفة. فإن النشر التلقائي سيدفع الأخطاء مباشرة إلى المستخدمين بسرعة أكبر. وهذا عكس المقصود تماما. ولذلك تعتمد الفرق التي تتبنى النشر المستمر على أدوات داعمة. مثل أعلام الميزات والنشر التدريجي Canary. والمراقبة اللحظية. والتراجع التلقائي عند اكتشاف تدهور في المؤشرات.
وتتمثل ميزة النشر المستمر الأكبر في اختصار زمن الدورة إلى أقصى حد. فيصل أثر عمل المطور إلى المستخدمين خلال دقائق من اكتماله. كما أنه يرفع شعور المطور بالملكية والمسؤولية. لأن كوده يعمل في الإنتاج بمجرد اجتيازه الفحوص. فيحرص على جودته وقابليته للمراقبة. ومع ذلك ينبغي على المؤسسة أن تقيم جاهزيتها بصدق قبل اعتماده. فالانتقال التدريجي من التسليم المستمر إلى النشر المستمر. هو الخيار الأكثر أمانا لمعظم الفرق.
ما الفرق بين CI وContinuous Delivery وContinuous Deployment؟
تشترك المفاهيم الثلاثة في هدف واحد هو تسريع وصول البرمجيات بأمان، لكنها تختلف في نطاق الأتمتة ومن يملك قرار النشر النهائي. فالتكامل المستمر يغطي مرحلتي الدمج والاختبار، والتسليم المستمر يضيف تجهيز الإصدار ونشره في البيئات الوسيطة، أما النشر المستمر فيكمل الدورة إلى الإنتاج دون تدخل بشري. ويوضح الجدول التالي هذه الفروق بصورة مباشرة:
| وجه المقارنة | التكامل المستمر CI | التسليم المستمر | النشر المستمر |
|---|---|---|---|
| نطاق الأتمتة | الدمج والبناء والاختبار | حتى الجاهزية للنشر | حتى الإنتاج بالكامل |
| قرار النشر في الإنتاج | خارج نطاقه | بشري عبر موافقة | تلقائي بعد نجاح الفحوص |
| الهدف الأساسي | اكتشاف الأخطاء مبكرًا | إبقاء النسخة جاهزة دائمًا | تقليص زمن الوصول للمستخدم |
| متطلبات النضج | اختبارات آلية أساسية | بيئات وسيطة وأتمتة نشر | مراقبة قوية وتراجع تلقائي |
| مناسب لـ | معظم الفرق كبداية | مؤسسات تحتاج موافقات | فرق ذات إيقاع عالٍ ونضج متقدم |
ما أهم ممارسات DevOps؟
المبادئ وحدها لا تنشر تطبيقا. ولا تصلح خادما متعطلا. فالفرق تحتاج إلى ممارسات عملية. تحول القيم إلى أفعال يومية. قابلة للتنفيذ والقياس. وتمثل هذه الممارسات الجسر الذي يربط. بين الفلسفة النظرية لـ DevOps. وبين واقع الفرق التي تكتب الكود وتشغله. وهي في الوقت نفسه المعيار الذي يمكن أن تقيس به أي مؤسسة. مدى جديتها في التطبيق. وسنستعرض في هذا القسم أهم الممارسات. بدءا من إدارة الكود. وانتهاء بالتعاون والتغذية الراجعة المستمرة.
إدارة الأكواد والتحكم في الإصدارات
تعد إدارة الأكواد والتحكم في الإصدارات Version Control الأساس الذي تبنى عليه جميع الممارسات الأخرى. فهي تحفظ تاريخ كل تغيير في المشروع. وتسمح بالرجوع إلى أي نقطة سابقة عند الحاجة. وتعتمد الفرق الحديثة على نظام Git الموزع. الذي يتيح لكل مطور نسخة كاملة من المستودع على جهازه. ويدعم العمل المتوازي عبر الفروع Branches. دون أن يعطل أحد عمل الآخر. وبذلك تتحول عملية التعاون على كود واحد. من مصدر دائم للتعارض. إلى عملية منظمة يمكن تتبعها ومراجعتها بدقة.
ولا يقتصر دور التحكم في الإصدارات على الكود التطبيقي وحده. فقد أصبح يشمل ملفات الإعدادات وسكريبتات النشر. وتعريفات البنية التحتية وحتى الوثائق. فكل ما يؤثر في سلوك النظام. ينبغي أن يكون مكتوبا ومحفوظا ومراجعا. لأن الأشياء التي تبقى خارج المستودع. تظل عرضة للنسيان والتعديل العشوائي. وعندما يدار كل شيء بأسلوب واحد. يستطيع الفريق الإجابة بسهولة. عن أسئلة مثل من غير هذا الإعداد ومتى ولماذا. وهي أسئلة تتحول إلى أمر حاسم عند التحقيق في الأعطال.
وتتبع الفرق استراتيجيات تفرع منظمة. لضمان استقرار الفرع الرئيسي. ومن أشهرها Trunk Based Development. التي تعتمد على فروع قصيرة العمر تدمج بسرعة. وGitFlow التي تستخدم فروعا مخصصة. للميزات والإصدارات والإصلاحات العاجلة. كما تفعل قواعد حماية الفروع Branch Protection. التي تمنع الدمج قبل نجاح الاختبارات. وحصول التغيير على موافقة المراجعين. ومن ثم تصبح مراجعة الكود Code Review. جزءا لا يتجزأ من سير العمل اليومي. وأداة لنشر المعرفة ورفع الجودة. بقدر ما هي وسيلة لاكتشاف الأخطاء.
الاختبارات الآلية
تشكل الاختبارات الآلية Automated Testing شبكة الأمان. التي تسمح للفريق بالتحرك بسرعة. دون خوف من كسر ما يعمل. فبدلا من الاعتماد على اختبار يدوي بطيء. يتكرر عند كل إصدار. تكتب الاختبارات مرة واحدة. ثم تشغل تلقائيا مع كل تغيير في الكود. وتتدرج هذه الاختبارات في مستويات متعددة. يوضحها مفهوم هرم الاختبارات Test Pyramid. حيث تكثر الاختبارات الوحدوية السريعة في القاعدة. وتقل الاختبارات الشاملة الأبطأ والأعلى تكلفة. كلما اتجهنا نحو القمة.
ويحقق هذا التدرج توازنا بين سرعة التغذية الراجعة وشمولية التغطية. فالاختبارات الوحدوية تعطي إجابة خلال ثوان. بينما تتحقق الاختبارات الشاملة من رحلة المستخدم الكاملة. ولكي تؤدي الاختبارات دورها بصورة فعالة. ينبغي أن تكون موثوقة ومستقلة وسريعة. فالاختبار المتقلب الذي ينجح ويفشل دون سبب واضح. يفقد الفريق ثقته بالمنظومة كلها. ويمكن تلخيص أهم أنواع الاختبارات. التي تعتمد عليها الفرق فيما يلي:
- الاختبارات الوحدوية Unit Tests لفحص أصغر أجزاء الكود بمعزل عن غيرها.
- اختبارات التكامل Integration Tests للتحقق من تعاون المكونات وقواعد البيانات والخدمات.
- الاختبارات الشاملة End to End لمحاكاة رحلة المستخدم من الواجهة حتى قاعدة البيانات.
- اختبارات الأداء لقياس زمن الاستجابة وتحمل الضغط.
- الاختبارات الأمنية للكشف عن الثغرات في الكود والتبعيات.
أتمتة البناء والنشر
تقوم ممارسة أتمتة البناء والنشر على تحويل الخطوات التي كانت تنفذ يدويا. إلى عمليات مكتوبة. تعمل بأمر واحد أو بمجرد حدوث محفز معين. فعملية البناء التي كانت تتطلب تجميع الكود وضبط المتغيرات ونسخ الملفات. تصبح ملف إعداد ينفذ على خادم مخصص. بالطريقة نفسها في كل مرة. وتضمن هذه الطريقة أن النسخة التي اختبرت. هي ذاتها التي تنشر في الإنتاج. بدلا من إعادة بنائها مرة ثانية بإعدادات قد تختلف قليلا. وتسبب أعطالا يصعب تفسيرها.
وفي جانب النشر تتيح الأتمتة استخدام استراتيجيات متقدمة. مثل النشر التدريجي والنشر الأزرق الأخضر. إضافة إلى التراجع الآلي عند اكتشاف خلل. ولا يمكن تنفيذ هذه الاستراتيجيات يدويا. بالدقة والسرعة المطلوبتين. ولذلك تعد الأتمتة شرطا لتحقيق إصدارات متكررة وآمنة في آن واحد. ويمكن إيجاز أبرز عناصر هذه الممارسة في النقاط التالية:
- تعريف خط الأنابيب ككود وحفظه في المستودع مع المشروع.
- بناء الحزم مرة واحدة وإعادة استخدامها في جميع البيئات.
- تخزين المخرجات في مستودع حزم بأرقام إصدار واضحة.
- نشر آلي على بيئات الاختبار والتجهيز والإنتاج بخطوات موحدة.
- تراجع آلي إلى النسخة السابقة عند فشل فحوص ما بعد النشر.
البنية التحتية ككود Infrastructure as Code
تعني البنية التحتية ككود Infrastructure as Code. وصف الخوادم والشبكات وقواعد البيانات والصلاحيات. بملفات نصية قابلة للقراءة والتنفيذ. بدلا من إنشائها بالنقر اليدوي في لوحات التحكم. وتتعامل هذه الممارسة مع البنية التحتية. بالأسلوب نفسه الذي يتعامل به مع الكود التطبيقي. فتحفظ الملفات في Git. وتراجع وتختبر وتطبق عبر خطوط الأتمتة. ونتيجة لذلك يصبح إنشاء بيئة كاملة عملية تستغرق دقائق. ويمكن تكرارها بالدقة نفسها لأي عدد من المرات.
وتنقسم أساليب كتابة هذه الملفات إلى نهجين رئيسيين. الأول التصريحي Declarative. الذي تصف فيه الحالة النهائية المطلوبة. وتترك للأداة مهمة الوصول إليها. والثاني الأمري Imperative. الذي تحدد فيه الخطوات المطلوبة بالترتيب. وتفضل أغلب الفرق النهج التصريحي. لأنه يجعل الملفات أكثر وضوحا وقابلية للتحقق. كما أنه يسهل اكتشاف انحراف الإعدادات Configuration Drift. ومعالجته عبر مقارنة الحالة الفعلية بالمعلنة. ومن أشهر الأدوات في هذا المجال Terraform وPulumi وAWS CloudFormation.
وتحقق هذه الممارسة فوائد ملموسة في الاتساق والتوثيق والاسترداد عند الكوارث. فالبيئات المتماثلة تقلل مفاجآت الإنتاج. والملفات المحفوظة تعمل كوثيقة حية لا تشيخ. كما تشيخ الوثائق المكتوبة يدويا. وإعادة بناء البنية بعد عطل كبير. تصبح مسألة تشغيل سكريبت. بدل مشروع إنقاذ طويل. ومع ذلك تتطلب هذه الممارسة انضباطا صارما. فأي تعديل يدوي خارج الكود يعيد المشكلة من جديد. ولذلك تمنع الفرق الناضجة التغييرات اليدوية في الإنتاج. وتحصر التعديل في المسار المراجع والمؤتمت.
إدارة الإعدادات Configuration Management
تهتم إدارة الإعدادات Configuration Management بضبط الحالة الداخلية للخوادم والتطبيقات بعد إنشائها. فتحدد البرامج المثبتة والخدمات العاملة. والملفات والصلاحيات والمستخدمين. وإذا كانت البنية التحتية ككود تنشئ الموارد. فإن إدارة الإعدادات تهيئها وتبقيها على الحالة المطلوبة مع مرور الوقت. وتساعد أدوات مثل Ansible وChef وPuppet. في تطبيق هذه الإعدادات على مئات الخوادم دفعة واحدة. وفي ضمان أنها جميعا متطابقة. بدلا من أن يختلف كل خادم عن الآخر. بتعديلات يدوية متراكمة.
ويرتبط بهذه الممارسة مفهوم الخوادم غير القابلة للتغيير Immutable Infrastructure. وهو نهج يقوم على عدم تعديل الخادم بعد نشره. بل استبداله بنسخة جديدة كاملة عند أي تغيير. ويقلل هذا النهج حالات الانحراف والغموض. لأن كل خادم يبنى من صورة معروفة ومختبرة سلفا. ويظهر بوضوح في الحاويات. التي تبنى صورها مرة واحدة وتنشر دون تعديل. أما النهج التقليدي القابل للتغيير. فما زال شائعا في البيئات القديمة. ويحتاج إلى أدوات إدارة الإعدادات للحفاظ على التوافق.
ومن الجوانب الحساسة في هذه الممارسة إدارة الأسرار Secrets Management. مثل كلمات المرور ومفاتيح الواجهات البرمجية وشهادات التشفير. فلا يجوز حفظ هذه القيم في الكود. أو في ملفات نصية عادية داخل المستودع. بل تخزن في أنظمة مخصصة. مثل HashiCorp Vault. أو خدمات إدارة الأسرار السحابية. وتحقق في التطبيق وقت التشغيل. وبذلك يفصل الكود عن الإعدادات الحساسة. وتطبق مبادئ أقل الصلاحيات Least Privilege. والتدوير الدوري للأسرار. وهي خطوات أساسية لحماية الأنظمة من التسريب والاختراق.
المراقبة والتسجيل Logging & Monitoring
تعد المراقبة والتسجيل Logging & Monitoring الممارسة التي تمنح الفريق بصيرة حقيقية. بما يجري داخل أنظمته بعد النشر. فالتسجيل يحفظ تفاصيل الأحداث. التي تقع داخل التطبيق والخوادم. بينما تقيس المراقبة مؤشرات الصحة والأداء. بصورة مستمرة وترسل تنبيهات عند ظهور خلل. وعندما يجتمع الاثنان. يستطيع المهندس الانتقال بسهولة. من تنبيه عام يقول إن زمن الاستجابة ارتفع. إلى سجلات دقيقة تكشف أي خدمة وأي طلب كانا السبب في ذلك.
ولكي تكون هذه الممارسة فعالة. ينبغي تصميمها منذ بداية المشروع. فيكتب المطور سجلات منظمة ومفيدة. تحمل معرفات الطلبات والسياق اللازم. بدلا من رسائل غامضة لا تفيد وقت الأزمات. كما تجمع السجلات من جميع الخدمات. في منصة مركزية تسمح بالبحث والتحليل. لأن الدخول إلى كل خادم على حدة لقراءة ملفاته. أمر غير عملي في الأنظمة الموزعة. ومن أهم العناصر التي ترتكز عليها هذه الممارسة:
- سجلات مركزية تجمع أحداث جميع الخدمات في مكان واحد قابل للبحث.
- مقاييس رقمية لقياس زمن الاستجابة ومعدل الأخطاء واستهلاك الموارد.
- التتبع الموزع لمتابعة مسار الطلب عبر الخدمات المتعددة.
- تنبيهات ذكية مرتبطة بتأثير حقيقي على المستخدم لا بمؤشرات تقنية معزولة.
- لوحات متابعة مرئية تسهل على الفرق فهم الحالة بنظرة سريعة.
التعاون والتغذية الراجعة المستمرة
تظل الثقافة أهم الممارسات وأصعبها في آن واحد. لأنها لا تشترى مع أداة ولا تنفذ بسكريبت. فالتعاون الحقيقي يعني أن تتشارك الفرق المعلومات والأهداف والمسؤولية. بصورة طبيعية. وأن تتحدث بصراحة عن المشكلات دون خوف من اللوم. وتدعم هذه الثقافة ممارسات بسيطة لكنها مؤثرة. مثل المشاركة في المراجعات المشتركة واجتماعات التخطيط. وتبادل المعرفة عبر الوثائق الحية. وفتح لوحات المراقبة أمام الجميع. بدلا من حصرها في قسم واحد.
وتتغذى هذه الثقافة على التغذية الراجعة المستمرة. بأشكالها المختلفة. من نتائج الاختبارات الآلية التي تصل خلال دقائق. إلى بيانات المراقبة التي تكشف سلوك النظام. إلى آراء المستخدمين وطلبات الدعم. وكلما كانت حلقة التغذية الراجعة أقصر. كان تصحيح المسار أسرع وأرخص. ولذلك تسعى الفرق إلى تقليص الزمن. بين وقوع الحدث ووصول معلومته. إلى من يستطيع التصرف بشأنه. ومن هنا تأتي أهمية المراجعات بعد الحوادث Postmortems. التي تحلل الأسباب دون البحث عن مذنب. وتحول كل عطل إلى درس يحسن النظام.
ويتحقق استمرار هذه الثقافة بدعم القيادة. التي تتبنى القيم وتوفر الوقت والموارد للتحسين. وتكافئ التعلم من الأخطاء بدلا من معاقبتها. فعندما يرى الموظفون أن الإبلاغ عن المشكلات. يقابل بالشكر لا بالعقاب. يزداد الإبلاغ المبكر وتقل الأعطال الكبيرة. وبذلك تصبح الممارسات الفنية والثقافية منظومة واحدة. يغذي بعضها بعضا. فالأتمتة تحرر وقت الفريق للتعاون. والتعاون يحسن الأتمتة. وهكذا تدور عجلة التحسين بلا توقف.لتغذية الراجعة تضبط الاثنين نحو أهداف حقيقية.
ما أهم أدوات DevOps؟
يمتلك عالم DevOps منظومة أدوات واسعة، ويحتاج المبتدئ إلى خريطة واضحة تبين أي أداة تخدم أي ممارسة، حتى لا يضيع بين مئات الأسماء المتداخلة. والحقيقة أن الأدوات تتبدل مع الزمن بينما تبقى الوظائف ثابتة، فكل فريق يحتاج إلى التحكم في الإصدارات والأتمتة والحاويات وإدارة البنية والمراقبة، ويستطيع تحقيق ذلك بأدوات مختلفة. ويلخص الجدول التالي فئات الأدوات الرئيسية وأبرز ممثليها قبل أن نتناول كل فئة بالتفصيل:
| الفئة | الوظيفة | أبرز الأدوات |
|---|---|---|
| التحكم في الإصدارات | إدارة الكود وتتبع التغييرات | Git، GitHub، GitLab، Bitbucket |
| CI/CD | أتمتة البناء والاختبار والنشر | Jenkins، GitHub Actions، GitLab CI/CD، Azure DevOps |
| الحاويات | تغليف التطبيقات وتنسيق تشغيلها | Docker، Kubernetes |
| البنية التحتية ككود | إنشاء الموارد وإدارة الإعدادات | Terraform، Ansible |
| المراقبة والتحليل | جمع المقاييس والسجلات وعرضها | Prometheus، Grafana، ELK Stack |
أدوات التحكم في الإصدارات
تشكل أدوات التحكم في الإصدارات نقطة الانطلاق لأي مشروع DevOps، فهي التي تحفظ الكود وتوثق تاريخه وتتيح للفريق العمل عليه بالتوازي. وتدور هذه الفئة حول Git بوصفه النظام الأساسي، ثم تأتي منصات الاستضافة التي تضيف فوقه خدمات التعاون من مراجعة الكود وتتبع المهام وأنابيب الأتمتة. ويؤدي اختيار المنصة المناسبة دورًا في تسهيل بقية سلسلة الأدوات، لأن كثيرًا من المنصات تقدم أنظمة CI/CD مدمجة تغني عن إعداد أدوات منفصلة.
وتتقارب المنصات الأربع التالية في الوظائف الأساسية، لكنها تتمايز في التكامل والبيئة المستهدفة، وهذا ما توضحه النقاط التالية:
- Git: نظام التحكم الموزع الذي أنشأه لينوس تورفالدز عام 2005، وهو الأساس الذي تقوم عليه بقية الأدوات.
- GitHub: أكبر منصة لاستضافة المستودعات والتعاون المفتوح، وتملكها مايكروسوفت منذ 2018، وتوفر GitHub Actions للأتمتة.
- GitLab: منصة متكاملة تجمع المستودعات وCI/CD وفحوص الأمان في واجهة واحدة، وتتوفر بنسخة يمكن استضافتها ذاتيًا.
- Bitbucket: منصة من شركة Atlassian تتكامل بصورة وثيقة مع Jira وبقية أدوات الشركة.
أدوات CI/CD
تتولى أدوات CI/CD تشغيل خطوط الأنابيب التي تنقل الكود من المستودع إلى بيئة الإنتاج، فتبني التطبيق وتختبره وتنشره آليًا. ويختلف بعضها عن بعض في طريقة الاستضافة وسهولة الإعداد ومرونة التخصيص، فبعضها يُثبَّت على خوادم المؤسسة ويمنح تحكمًا كاملًا، وبعضها يعمل كخدمة سحابية جاهزة تقلل عبء الصيانة. ويتوقف الاختيار عادةً على المنصة التي يستضيف فيها الفريق كوده وعلى متطلبات الأمان والتخصيص في المؤسسة.
ولكل أداة من هذه الأدوات ميزة تجعلها مناسبة لسياق معين، ويمكن تلخيصها كما يلي:
- Jenkins: خادم أتمتة مفتوح المصدر عريق ومرن للغاية بفضل آلاف الإضافات، لكنه يحتاج إلى صيانة وإدارة مستمرة.
- GitHub Actions: نظام أتمتة مدمج في GitHub يعتمد على ملفات YAML ويتميز بسوق واسع من الإجراءات الجاهزة.
- GitLab CI/CD: نظام مدمج في GitLab يغطي الدورة كاملة من البناء إلى النشر والفحص الأمني.
- Azure DevOps: منظومة من مايكروسوفت تضم لوحات المهام والمستودعات وخطوط الأنابيب، وتناسب المؤسسات المعتمدة على بيئة Azure.
أدوات الحاويات Containerization
غيّرت الحاويات Containers طريقة تغليف التطبيقات وتشغيلها، فهي تجمع التطبيق وجميع تبعياته في وحدة معزولة تعمل بالطريقة نفسها على أي جهاز أو خادم. وبهذا تختفي مشكلة اختلاف البيئات التي أرهقت الفرق طويلًا، لأن الحاوية التي اختُبرت على جهاز المطور هي نفسها التي تعمل في الإنتاج. وتتميز الحاويات عن الأجهزة الافتراضية بأنها أخف وأسرع بدءًا، إذ تشارك نواة نظام التشغيل بدلًا من أن تحمل نظامًا كاملًا لكل تطبيق.
وتعتمد منظومة الحاويات على أداتين رئيسيتين تتكاملان في العمل، وهما:
- Docker: المنصة الأشهر لبناء الحاويات وتشغيلها، وتعتمد على ملف Dockerfile يصف خطوات بناء الصورة، ثم تُخزَّن الصور في سجلات مثل Docker Hub.
- Kubernetes: منصة مفتوحة المصدر ظهرت في Google ثم انتقلت إلى رعاية CNCF، وتتولى تنسيق مئات الحاويات وتوسيعها وإصلاحها تلقائيًا وإدارة الشبكات والتخزين بينها.
أدوات Infrastructure as Code
تحول أدوات Infrastructure as Code وصف البنية التحتية إلى ملفات تنفيذية، وتنقسم عمليًا إلى أدوات تركز على إنشاء الموارد وأخرى تركز على تهيئتها وإدارة إعداداتها. وتعمل الأدوات الأولى مع مزودي السحابة عبر واجهاتهم البرمجية لإنشاء الشبكات والخوادم وقواعد البيانات بحسب ما هو مكتوب، بينما تدخل الثانية إلى الأجهزة لتثبيت البرامج وضبط الخدمات. وغالبًا ما تستخدم الفرق الأداتين معًا، فتنشئ الأولى البنية وتهيئها الثانية، وهو تقسيم عمل شائع في المشاريع الكبيرة.
ويمثل الأداتان الأبرز في هذه الفئة نهجين متكاملين يمكن إيضاحهما كما يلي:
- Terraform: أداة من HashiCorp تستخدم لغة HCL التصريحية لإنشاء الموارد على مزودي سحابة متعددين، وتحتفظ بملف حالة يتتبع ما أُنشئ فعليًا، ويوجد بديل مفتوح المصدر منها باسم OpenTofu.
- Ansible: أداة تتميز بأنها بلا وكلاء Agentless إذ تتصل بالأجهزة عبر SSH، وتكتب مهامها بملفات YAML مقروءة تسمى Playbooks، وتناسب إدارة الإعدادات والنشر.
أدوات المراقبة والتحليل
تمنح أدوات المراقبة الفرق القدرة على رؤية ما يحدث داخل أنظمتها وقت التشغيل، فتجمع المقاييس والسجلات وتعرضها وتنبه عند الخلل. ويستفيد الفريق من هذه الأدوات في اكتشاف المشكلات قبل أن يشعر بها المستخدمون، وفي فهم أسباب التباطؤ والأعطال، وفي تخطيط الموارد بحسب أنماط الاستخدام الفعلية. وغالبًا ما تُستخدم عدة أدوات معًا لأن كل منها يتخصص في نوع مختلف من البيانات، ثم تتكامل داخل لوحات واحدة تعطي صورة شاملة.
وتتوزع الأدوار بين الأدوات الثلاث الأكثر انتشارًا على النحو الآتي:
- Prometheus: نظام مفتوح المصدر لجمع المقاييس وتخزينها كسلاسل زمنية، يعتمد نمط السحب Pull، ويدعم لغة استعلام قوية ونظام تنبيهات.
- Grafana: منصة لبناء لوحات متابعة مرئية تقرأ من مصادر بيانات متعددة، وتشتهر بالتكامل مع Prometheus.
- ELK Stack: حزمة تضم Elasticsearch للتخزين والبحث وLogstash لمعالجة السجلات وKibana للعرض والتحليل، وتناسب إدارة السجلات المركزية.
مقارنة أهم أدوات DevOps واستخداماتها
بعد استعراض الفئات يبقى السؤال العملي، وهو متى تُستخدم كل أداة وما الذي تتميز به عن غيرها. ولا توجد أداة هي الأفضل على الإطلاق، فالاختيار الصحيح يتوقف على حجم الفريق وطبيعة البنية ومستوى الخبرة والميزانية. ويجمع الجدول التالي أهم الأدوات مع استخداماتها الأساسية وأبرز ميزة لكل منها، بما يساعد على اتخاذ قرار أولي قبل التجربة العملية:
| الأداة | الفئة | الاستخدام الأساسي | أبرز ميزة |
|---|---|---|---|
| Git | التحكم في الإصدارات | تتبع تغييرات الكود | نظام موزع وسريع وواسع الانتشار |
| GitHub | استضافة المستودعات | التعاون ومراجعة الكود | مجتمع ضخم وتكامل مع Actions |
| GitLab | منصة متكاملة | الدورة كاملة في مكان واحد | إمكانية الاستضافة الذاتية |
| Jenkins | CI/CD | خطوط أنابيب مخصصة | مرونة عالية وإضافات كثيرة |
| GitHub Actions | CI/CD | أتمتة مرتبطة بالمستودع | سهولة الإعداد وسوق إجراءات جاهزة |
| Docker | الحاويات | تغليف التطبيقات | بيئات متطابقة وخفيفة |
| Kubernetes | تنسيق الحاويات | تشغيل الحاويات على نطاق واسع | توسع وإصلاح ذاتي |
| Terraform | IaC | إنشاء الموارد السحابية | دعم مزودين متعددين |
| Ansible | إدارة الإعدادات | تهيئة الخوادم ونشر التطبيقات | بلا وكلاء وسهل القراءة |
| Prometheus | المراقبة | جمع المقاييس والتنبيه | مصمم للأنظمة الديناميكية |
| Grafana | المراقبة | لوحات متابعة مرئية | دعم مصادر بيانات متعددة |
| ELK Stack | تحليل السجلات | تجميع السجلات والبحث فيها | قدرة بحث قوية |
كيف يعمل DevOps في مشروع برمجي حقيقي؟
بعد أن فهمنا المبادئ والممارسات والأدوات. حان الوقت لنرى كيف تتجمع هذه القطع. في مشروع برمجي حقيقي. يمر بمراحله من الفكرة الأولى. حتى يعمل أمام المستخدمين. فالمعرفة النظرية وحدها لا تكفي. لإدراك قيمة DevOps. لأن قوته الفعلية تظهر. حين تتصل الخطوات ببعضها. وتنتقل المخرجات من مرحلة إلى أخرى. دون تعطيل أو تدخل يدوي. وسنتتبع هنا رحلة ميزة جديدة. داخل فريق يتبنى المنهجية بصورة ناضجة. بدءا من التخطيط. ووصولا إلى المراقبة وإعادة الدورة.
وتتميز هذه الرحلة بأن كل مرحلة فيها تترك أثرا قابلا للتتبع. فالمهمة مرتبطة بـ طلب دمج. والطلب مرتبط بـ بناء واختبار. والبناء مرتبط بـ إصدار ونشر. والنشر مرتبط بـ لوحات مراقبة. ولذلك يستطيع أي عضو في الفريق. أن يسأل من أين جاء هذا السلوك في الإنتاج. ثم يصل إلى الكود والقرار والشخص الذي أجراه خلال دقائق. وتتلخص ملامح التطبيق العملي في النقاط التالية:
- مهمة واضحة في لوحة المشروع تحدد المطلوب ومعايير القبول.
- فرع مستقل في Git وطلب دمج يخضع لمراجعة الزملاء.
- اختبارات وبناء آلي يعملان عند كل رفع للكود.
- نشر مؤتمت يعتمد على نسخة مختبرة وموثقة.
- مراقبة وتغذية راجعة تعيد المعلومات إلى مرحلة التخطيط.
يبدأ العمل من التخطيط والمتطلبات
يبدأ كل شيء بـ متطلب من الأعمال أو من المستخدمين. كأن يطلب العملاء إضافة خاصية الدفع عبر المحافظ الإلكترونية. في تطبيق متجر. يجتمع مدير المنتج والمطورون ومهندس العمليات لمناقشة الفكرة. فيسأل المطور عن تفاصيل السلوك المطلوب. ويسأل مهندس العمليات عن الأحمال المتوقعة. وقيود التكامل مع جهات خارجية. ويسأل مسؤول الأمن عن البيانات الحساسة التي ستمر عبر النظام. وتقود هذه الأسئلة المبكرة إلى تصميم أكثر واقعية. لأن القيود التشغيلية تكتشف قبل كتابة السطر الأول من الكود.
بعد الاتفاق على الفكرة. تحول إلى مهام صغيرة محددة. تسجل في أداة إدارة المشاريع مثل Jira أو GitHub Projects. وتحمل كل مهمة وصفا واضحا ومعايير قبول قابلة للقياس. وتقدر المهام بالجهد وترتب بحسب الأولوية. ثم توزع على دورة عمل قصيرة. تمتد أسبوعا أو أسبوعين وفق أسلوب Agile. ويتيح هذا التقسيم تسليم قيمة ملموسة بصورة مبكرة ومتكررة. بدلا من انتظار اكتمال المشروع كله. قبل أن يرى أحد أي نتيجة.
ولا يغفل الفريق في هذه المرحلة تحديد مؤشرات النجاح. التي ستقاس بعد الإطلاق. مثل نسبة إتمام عمليات الدفع. وزمن الاستجابة. ومعدل الأخطاء. فتحديد هذه المؤشرات مسبقا. يضمن أن المراقبة ستجمع البيانات المطلوبة منذ اليوم الأول. وأن النقاش بعد الإطلاق سيستند إلى أرقام لا إلى انطباعات. وبذلك يدخل منطق DevOps في أولى خطوات المشروع. فالتخطيط لا ينتهي بتحديد ما سيبنى. بل يشمل أيضا كيف سيشتغل. وكيف سيقياس نجاحه.
كتابة الكود وإدارة التغييرات باستخدام Git
عندما يتسلم المطور مهمته. ينشئ فرعا جديدا في Git. يحمل اسما واضحا يرتبط برقم المهمة. ويبدأ العمل عليه بعيدا عن الفرع الرئيسي. الذي يجب أن يبقى مستقرا دائما. ويكتب الكود على جهازه. مستعينا بـ حاويات محلية تحاكي بيئة الإنتاج. فيجرب التغيير ويشغل الاختبارات المحلية. ويتأكد من سلامة العمل قبل مشاركته. وتتم عملية الحفظ على هيئة التزامات صغيرة Commits. تحمل رسائل وصفية. وهي رسائل تتحول لاحقا إلى سجل تاريخي. يشرح لماذا تغير النظام بهذه الصورة.
وحين تكتمل الميزة. يرفع المطور فرعه إلى المستودع المركزي. ويفتح طلب دمج Pull Request. يشرح فيه ما فعله وسبب ذلك وكيف اختبره. وفور فتح الطلب. يبدأ نظام CI تلقائيا ببناء الكود وتشغيل الاختبارات. فتظهر النتيجة بجانب الطلب. في صورة علامة خضراء أو حمراء. وهذه الخطوة تحول مراجعة الكود. من نقاش حول أخطاء بدائية يمكن للآلة اكتشافها. إلى نقاش أعمق حول التصميم والمنطق وقابلية الصيانة. فيستفيد المراجع من وقته في الجوانب التي تتطلب حكما بشريا.
وبعد حصول الطلب على موافقة المراجعين. ونجاح الفحوص الآلية. يدمج في الفرع الرئيسي. وفق قواعد حماية الفروع. التي تمنع الدمج إذا لم تتحقق الشروط. ويؤدي هذا الدمج إلى تشغيل مرحلة جديدة من خط الأنابيب. تبني النسخة النهائية وتجهزها للإصدار. وهكذا يصبح Git هو المحور المركزي الذي تدور حوله الدورة كلها. فكل حدث مهم في المشروع يبدأ منه أو يسجل فيه. وهو ما يمنح الفريق شفافية كاملة. وسجلا يمكن الرجوع إليه في أي وقت.
تشغيل الاختبارات بصورة آلية
عند كل رفع للكود أو فتح لطلب دمج. يشغل نظام CI مجموعة الاختبارات المعرفة في المشروع. داخل بيئة نظيفة ومعزولة. فلا تتأثر النتيجة بإعدادات جهاز مطور معين. وتبدأ الاختبارات الوحدوية السريعة أولا. لأنها تعطي إجابة خلال ثوان. ثم تأتي اختبارات التكامل. التي تتحقق من تعاون الخدمات وقواعد البيانات. وقد تنفذ بعدها اختبارات شاملة على نسخة مؤقتة من التطبيق. ويؤدي هذا الترتيب إلى الفشل السريع. فإذا كان الخلل في دالة بسيطة. لا يضيع الفريق وقتا في انتظار اختبارات طويلة.
وتتجاوز الاختبارات في الفرق الناضجة مجرد التحقق من صحة الوظائف. فتشمل فحص جودة الكود وتغطية الاختبارات. والفحوص الأمنية للتبعيات والصور. ويحدد الفريق حدودا دنيا لهذه المؤشرات. فإذا انخفضت تغطية الاختبارات عن نسبة معينة. أو ظهرت ثغرة عالية الخطورة. يفشل الأنبوب ويحجب الدمج. وتفرض هذه بوابات الجودة معيارا ثابتا على جميع التغييرات دون استثناء. وتحمي مستوى الجودة العام من التآكل التدريجي. الذي يحدث عادة حين يسمح بتمرير الاستثناءات تحت ضغط المواعيد.
ومن الأمور المهمة في هذه المرحلة. التعامل مع الاختبارات المتقلبة Flaky Tests. وهي اختبارات تنجح تارة وتفشل تارة أخرى. دون تغيير في الكود. فهذه الاختبارات تضعف ثقة الفريق في المنظومة. وتدفعه إلى تجاهل النتائج الحمراء. ولذلك تعاملها الفرق الناضجة كـ عطل حقيقي يجب إصلاحه فورا. وتحتفظ الأنابيب بـ تقارير الاختبارات والسجلات كاملة. بحيث يستطيع المطور فتح التقرير. ورؤية الاختبار الفاشل وسبب فشله. دون أن يعيد تشغيل كل شيء على جهازه. أو يطلب مساعدة من أحد.
بناء التطبيق وتجهيزه للنشر
بعد نجاح الاختبارات. يبدأ بناء النسخة النهائية من التطبيق. وفي معظم المشاريع الحديثة. يعني ذلك بناء صورة حاوية Docker Image. تضم الكود ومتطلباته في حزمة واحدة جاهزة للتشغيل. ويتم البناء على خادم مخصص بالخطوات نفسها دائما. فتخرج النتيجة متطابقة. بصرف النظر عن الجهاز الذي أنتجها. أو الشخص الذي بدأ العملية. وتوسم الصورة بـ رقم إصدار. أو بمعرف الالتزام الذي بنيت منه. ليظل من الممكن دائما معرفة أي كود يعمل في أي بيئة.
ثم تخزن الصورة الناتجة في سجل الحاويات Container Registry. مثل Docker Hub أو GitHub Container Registry. أو سجلات السحابة المختلفة. ويعمل هذا السجل كـ مستودع مركزي للنسخ الجاهزة. تسحب منه بيئات الاختبار والتجهيز والإنتاج الصورة نفسها. دون إعادة بنائها. وتضمن هذه القاعدة. المعروفة بمبدأ ابن مرة واحدة وانشر في كل مكان Build Once Deploy Everywhere. أن ما اختبر هو بالضبط ما سيعمل في الإنتاج. فلا مجال لاختلاف خفي بين نسخة الاختبار ونسخة التشغيل.
وتتضمن مرحلة التجهيز أيضا فحص الصورة أمنيا. بحثا عن ثغرات في نظام التشغيل الأساسي أو المكتبات المثبتة. وتوقيعها رقميا في المؤسسات الحساسة لإثبات أصالتها. كما تحدث ملفات إعداد النشر. مثل تعريفات Kubernetes أو ملفات Terraform. لتشير إلى الإصدار الجديد. وبذلك تخرج هذه المرحلة بـ حزمة موثقة ومفحوصة وجاهزة. مرتبطة بسجل كامل يوضح كيف بنيت. ومن أين جاءت. وما الفحوص التي اجتازتها. وهو أساس الثقة في بقية الرحلة نحو الإنتاج.
نشر التطبيق في بيئة التشغيل
يبدأ النشر عادة في بيئة التجهيز Staging. التي تحاكي الإنتاج. حيث يشغل التطبيق بالإعدادات والبيانات التجريبية الأقرب إلى الواقع. وتجرى عليه فحوص دخانية Smoke Tests. للتأكد من أن الوظائف الأساسية تعمل. وإذا نجحت هذه الفحوص. ينتقل الإصدار إلى الإنتاج وفق سياسة الفريق. إما بموافقة بشرية في نموذج التسليم المستمر. أو تلقائيا في نموذج النشر المستمر. ويقلل هذا المسار المتدرج احتمال وصول مشكلة إلى المستخدمين. لأن كل بيئة تعمل كـ مصفاة تلتقط ما فات البيئة التي قبلها.
وفي بيئة الإنتاج تطبق استراتيجيات النشر الآمنة. التي تحافظ على استمرار الخدمة أثناء التحديث. مثل التحديث المتدرج الذي يستبدل النسخ القديمة بالجديدة على دفعات. أو النشر التجريبي Canary. الذي يوجه نسبة صغيرة من الزوار إلى النسخة الجديدة أولا. وتتولى منصات مثل Kubernetes تنفيذ هذه الاستراتيجيات تلقائيا. فتتحقق من جاهزية كل نسخة قبل توجيه الزوار إليها. وتوقف العملية إذا فشلت الفحوص الصحية. وهكذا يتم التحديث دون انقطاع ملحوظ. وهو أمر لا يمكن تحقيقه بالنشر اليدوي إلا بجهد كبير ومخاطرة عالية.
وتبقى القدرة على التراجع ضمن الخطة دائما. فإذا أظهرت المراقبة تدهورا في المؤشرات بعد النشر. يعود النظام إلى النسخة السابقة بأمر واحد. أو بصورة تلقائية. ويتيح هذا الأمان للفريق نشر التغييرات بجرأة أكبر. لأن كلفة الخطأ محدودة وقابلة للإصلاح خلال دقائق. كما تسجل كل عملية نشر مع تفاصيلها. من الإصدار والوقت والمنفذ والنتيجة. فيتكون سجل تدقيق كامل. يفيد في التحقيقات. وفي الامتثال للمعايير التنظيمية. التي تشترط توثيق التغييرات على الأنظمة الحساسة.
مراقبة التطبيق بعد النشر
لا تنتهي المهمة عند ظهور رسالة نجاح النشر. فهنا تبدأ المراقبة الفعلية للتطبيق. وهو يعمل تحت ضغط المستخدمين الحقيقيين. تجمع أنظمة مثل Prometheus مقاييس الأداء من الخدمات. وتجمع منصات السجلات الأحداث والأخطاء. بينما تعرض لوحات Grafana الصورة الكلية للفريق بصورة مرئية فورية. وفي الدقائق الأولى بعد كل إصدار. يتابع الفريق مؤشرات مثل معدل الأخطاء وزمن الاستجابة واستهلاك الموارد. لأن هذه الفترة هي الأكثر احتمالا لظهور المشكلات المرتبطة بالتغيير الجديد.
وتضبط التنبيهات بحيث ترسل إلى الفريق. عند تجاوز المؤشرات حدودا محددة مسبقا. كارتفاع الأخطاء فوق نسبة معينة. أو تباطؤ الاستجابة أكثر من المقبول. ويوجه التنبيه إلى الشخص المناوب. عبر قنوات مثل Slack أو أنظمة الاستدعاء. ومعه رابط للوحة المتابعة. ودليل إرشادي يوضح خطوات التشخيص الأولى. ويقلل هذا التنظيم زمن الاكتشاف والاستجابة. فالفريق يعرف بالمشكلة غالبا قبل أن يبلغ عنها أي مستخدم. ويبدأ المعالجة بمعلومات كافية بدلا من التخمين.
وتتجاوز المراقبة مسألة الأعطال. إلى قياس القيمة الفعلية للميزة الجديدة. فيراقب الفريق مؤشرات النجاح التي حددها في مرحلة التخطيط. كنسبة استخدام الميزة ومعدل إتمام العمليات. وتساعد هذه البيانات في الحكم على جدوى الاستثمار. وفي تحديد ما إذا كانت الميزة تحتاج إلى تحسين أو توسيع. أو حتى إزالة. ومن ثم تتحول المراقبة إلى مصدر القرارات التالية للمنتج. وتغلق الحلقة التي بدأت بالتخطيط. فكل ما يكتشف في الإنتاج. يعود ليشكل مدخلات الدورة القادمة.
معالجة الأخطاء وإعادة دورة التطوير
عندما تظهر مشكلة في الإنتاج، يتحرك الفريق على مسارين متوازيين، أولهما احتواء الأثر سريعًا عبر التراجع إلى النسخة السابقة أو تعطيل الميزة المعيبة بعلم الميزات، والثاني تشخيص السبب الجذري باستخدام السجلات والمقاييس. وتفصل هذه الطريقة بين استعادة الخدمة وإصلاح الخطأ، فلا يضطر الفريق إلى العمل تحت ضغط المستخدمين الغاضبين لكتابة إصلاح متعجل. وبعد استقرار الوضع يبدأ تحليل أعمق يحدد ما الذي سمح للمشكلة بالمرور عبر الفحوص، فتصبح الحادثة مصدرًا للتعلم وتحسين المنظومة.
ويكتب الفريق بعد الحوادث الكبيرة وثيقة مراجعة Postmortem تسرد الخط الزمني للحدث وأسبابه وأثره وما تعلمه، بأسلوب لا يوجه اللوم إلى أشخاص بل يفحص العمليات والأنظمة. وتخرج هذه الوثيقة بإجراءات تصحيحية محددة ذات مسؤولين ومواعيد، ثم تدخل في قائمة المهام لتبدأ دورة جديدة من التخطيط والتطوير. ويمكن تلخيص ما يحدث عند ظهور خطأ في الإنتاج في النقاط الآتية:
- اكتشاف المشكلة عبر التنبيهات أو بلاغات المستخدمين.
- احتواء الأثر بالتراجع أو تعطيل الميزة المعيبة.
- تشخيص السبب من السجلات والمقاييس والتتبع.
- إصلاح الخلل عبر الدورة الكاملة من الفرع والاختبار والنشر.
- إضافة اختبار أو تنبيه يمنع تكرار الخطأ نفسه مستقبلًا.
مثال عملي على DevOps باستخدام Git وGitHub وDocker وCI/CD
الانتقال من الفهم النظري إلى التطبيق هو ما يرسخ المعرفة، ولذلك نبني في هذا المثال مشروعًا صغيرًا كاملًا يمر بالدورة الأساسية من الكود إلى الاختبار فالحاوية فخط الأنابيب. وسنقدم كل أمر وملف بالترتيب، مع توضيح لغة كل كود قبل عرضه لتعرف ما الذي تنسخه وأين تضعه. وتتلخص خطوات المثال في النقاط التالية:
- كتابة تطبيق ويب بسيط بلغة Python وإطار Flask.
- إنشاء مستودع Git ورفعه إلى GitHub.
- كتابة اختبارات آلية باستخدام pytest.
- تغليف التطبيق داخل حاوية Docker.
- بناء خط أنابيب في GitHub Actions يختبر ويبني وينشر.
ما الذي سنبنيه في هذا المثال؟
سنبني واجهة برمجية API صغيرة. تستجيب لثلاثة مسارات. هي الصفحة الرئيسية. ومسار فحص الصحة. ومسار يجمع رقمين. وقد اخترنا هذا التطبيق عمدا. لأنه بسيط بما يكفي ليُفهم في دقائق. ومع ذلك يتضمن العناصر التي تحتاجها أي خدمة حقيقية. وهي منطق يمكن اختباره. ومسار صحة تستخدمه أنظمة المراقبة. وتبعيات تدار بملف متطلبات. وبذلك يتركز الانتباه على سير العمل DevOps نفسه. لا على تعقيدات التطبيق.
وسنمر بالرحلة كاملة كما يفعل أي فريق. فنكتب الكود ونحفظه في Git. ونرفعه إلى GitHub. ثم نضيف اختبارات تتحقق من سلامته. بعد ذلك نغلف التطبيق في صورة Docker. يمكن تشغيلها على أي جهاز. ثم نكتب خط أنابيب CI/CD. يشغل الاختبارات تلقائيا عند كل رفع. ويبني الصورة وينشرها في سجل الحاويات. عند نجاح الاختبارات. وتمثل هذه الخطوات الهيكل الأساسي. الذي تبنى عليه أنظمة أكبر بكثير. فما تتعلمه هنا ينطبق على المشاريع الضخمة. مع اختلاف في الحجم فقط.
وفي نهاية المثال سنعرف كيف نحكم على نجاح التطبيق العملي لـ DevOps. فالمقياس ليس مجرد تشغيل الأوامر دون أخطاء. بل أن يتحقق انتقال الكود من جهازك إلى سجل الحاويات تلقائيا وبصورة موثوقة. وسترى كيف يتحول أي تغيير صغير ترسله إلى GitHub. إلى سلسلة آلية من الفحص والبناء والنشر. تنتهي بصورة جاهزة للتشغيل في أي بيئة. وهذا هو جوهر ما تحاول المنهجية تحقيقه على نطاق أوسع في المؤسسات.
تجهيز بيئة العمل والمتطلبات
يحتاج هذا المثال إلى عدد قليل من الأدوات المجانية التي تتوفر على Windows وmacOS وLinux، ويمكن تثبيتها خلال دقائق من مواقعها الرسمية، ومنها توثيق Docker الرسمي الذي يشرح التثبيت لكل نظام تشغيل. وننصح باستخدام محرر أكواد مثل Visual Studio Code، وبفتح الطرفية Terminal لتنفيذ الأوامر، كما ينبغي إنشاء حساب مجاني على GitHub قبل البدء. وبعد التثبيت نتحقق من سلامة الأدوات بتنفيذ أوامر عرض الإصدارات في الطرفية.
وتتلخص المتطلبات المطلوبة قبل البدء فيما يلي:
- Python 3.12 أو أحدث لتشغيل التطبيق والاختبارات محليًا.
- Git لإدارة الإصدارات ورفع الكود.
- Docker لبناء الحاويات وتشغيلها.
- حساب GitHub لاستضافة المستودع وتشغيل GitHub Actions.
- محرر أكواد مثل VS Code لكتابة الملفات.
والأوامر التالية مكتوبة بلغة Bash وهي تعمل في طرفية Linux وmacOS وفي Git Bash على Windows، وتستخدم للتحقق من أن كل أداة مثبتة:
python3 --version
git --version
docker --version
إنشاء مشروع برمجي بسيط
نبدأ بإنشاء مجلد للمشروع وكتابة ملفين أساسيين، الأول هو التطبيق نفسه والثاني ملف المتطلبات الذي يحدد المكتبات المستخدمة وإصداراتها. ويعد تثبيت الإصدارات بدقة ممارسة مهمة في DevOps، لأن اختلاف إصدار مكتبة بين بيئة وأخرى هو من أشهر أسباب الأعطال الغامضة. وسنستخدم إطار Flask الخفيف لبناء الواجهة البرمجية، ومكتبة gunicorn لتشغيله داخل الحاوية بصورة مناسبة للإنتاج بدلًا من خادم التطوير المدمج.
الكود التالي مكتوب بلغة Python ويُحفظ في ملف باسم app.py داخل مجلد المشروع، ويتضمن دالة بسيطة لجمع رقمين مفصولة عن المسارات لتسهل اختبارها:
from flask import Flask, jsonify

app = Flask(__name__)


def add(a, b):
    return a + b


@app.route("/")
def home():
    return jsonify(message="Hello DevOps", status="ok")


@app.route("/health")
def health():
    return jsonify(status="healthy")


@app.route("/add/<int:a>/<int:b>")
def add_route(a, b):
    return jsonify(result=add(a, b))


if __name__ == "__main__":
    app.run(host="0.0.0.0", port=5000)
أما الملف التالي فهو ملف نصي عادي يُحفظ باسم requirements.txt في المجلد نفسه، وهو ليس كود برمجة بل قائمة بالمكتبات المطلوبة وإصداراتها، ويقرؤه الأمر pip عند التثبيت:
flask==3.0.3
gunicorn==22.0.0
pytest==8.3.2
إنشاء مستودع Git وربط المشروع بـ GitHub
بعد كتابة الملفات نحولها إلى مستودع Git محلي ثم نرفعها إلى GitHub، لتصبح مصدر الحقيقة الذي يعمل عليه خط الأنابيب. ونبدأ بإنشاء مستودع جديد فارغ على موقع GitHub دون إضافة أي ملفات إليه، ثم ننسخ رابطه ونستخدمه في الأوامر التالية. وننصح بإضافة ملف .gitignore يمنع رفع الملفات المؤقتة، حتى لا يمتلئ المستودع بملفات لا قيمة لها، ويبقى نظيفًا ومحصورًا في ما يخص المشروع فعلًا.
الأوامر التالية مكتوبة بلغة Bash، وتنفَذ داخل مجلد المشروع بالترتيب نفسه، مع استبدال USERNAME باسم حسابك وdevops-demo باسم المستودع الذي أنشأته:
printf "__pycache__/\n.pytest_cache/\n.venv/\n" > .gitignore

git init
git add .
git commit -m "Initial commit: Flask app"
git branch -M main
git remote add origin https://github.com/USERNAME/devops-demo.git
git push -u origin main
كتابة اختبارات للمشروع
نكتب الآن اختبارات آلية باستخدام pytest للتأكد من أن كل مسار في التطبيق يعمل كما نتوقع، وهي الاختبارات التي سيشغلها خط الأنابيب تلقائيًا عند كل تغيير. ويستخدم الاختبار عميل الاختبار Test Client المدمج في Flask لمحاكاة الطلبات دون تشغيل خادم حقيقي، فيكون سريعًا ومستقلًا عن الشبكة. ويغطي الملف الدالة المنطقية والمسارات الثلاثة، وهذا يكفي لإظهار كيف يمنع الخط الآلي دخول تغيير يكسر الوظائف القائمة.
الكود التالي مكتوب بلغة Python ويحفظ في ملف باسم test_app.py بجانب app.py:
from app import app, add


def test_add_function():
    assert add(2, 3) == 5


def test_home_route():
    client = app.test_client()
    response = client.get("/")
    assert response.status_code == 200
    assert response.get_json()["status"] == "ok"


def test_health_route():
    client = app.test_client()
    response = client.get("/health")
    assert response.get_json()["status"] == "healthy"


def test_add_route():
    client = app.test_client()
    response = client.get("/add/4/6")
    assert response.get_json()["result"] == 10
ولتشغيل الاختبارات على جهازك قبل رفعها، ثبّت المكتبات ثم نفّذ الأوامر التالية المكتوبة بلغة Bash:
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
pytest -v
إنشاء Dockerfile للتطبيق
يصف ملف Dockerfile الخطوات التي يبني بها Docker صورة التطبيق، فيبدأ من صورة أساسية خفيفة تحتوي على Python، ثم ينسخ ملف المتطلبات ويثبت المكتبات، ثم ينسخ بقية الكود ويحدد أمر التشغيل. وقد رتبنا الخطوات بحيث يُنسخ ملف المتطلبات أولًا، لأن Docker يخزن كل طبقة مؤقتًا، فلا يعيد تثبيت المكتبات في كل مرة إلا إذا تغير الملف، وهذا يسرع البناء كثيرًا في الاستخدام اليومي.
المحتوى التالي مكتوب بلغة Dockerfile وهي لغة وصف خاصة بـ Docker، ويُحفظ في ملف بهذا الاسم تمامًا ودون أي امتداد، في مجلد المشروع نفسه:
FROM python:3.12-slim

WORKDIR /app

COPY requirements.txt .
RUN pip install --no-cache-dir -r requirements.txt

COPY . .

EXPOSE 5000

CMD ["gunicorn", "--bind", "0.0.0.0:5000", "app:app"]
بناء Docker Image وتشغيل الحاوية
بعد كتابة الملف نبني الصورة ونشغلها محليًا للتأكد من أن التطبيق يعمل داخل الحاوية كما يعمل خارجها. وتعطي عملية البناء الصورة اسمًا ووسمًا Tag يحدد نسختها، ثم يشغّل أمر التشغيل حاوية منها مع ربط المنفذ الداخلي بمنفذ على جهازك. وعند نجاح التشغيل تستطيع فتح المتصفح على العنوان المحلي ورؤية الاستجابة، وهذا دليل مباشر على أن البيئة المغلفة تعمل بصورة مستقلة عن أي إعدادات على جهازك.
الأوامر التالية مكتوبة بلغة Bash وتنفَذ داخل مجلد المشروع، بشرط أن يكون Docker قيد التشغيل على جهازك:
docker build -t devops-demo:1.0 .
docker run -d -p 5000:5000 --name demo devops-demo:1.0
curl http://localhost:5000/health
docker logs demo
docker stop demo && docker rm demo
ويعني أمر curl في السطر الثالث إرسال طلب إلى مسار الصحة، ومن المتوقع أن يعيد استجابة تقول إن الحالة سليمة. أما أمر docker logs فيعرض سجلات الحاوية للتأكد من عدم وجود أخطاء، وهي خطوة مهمة تدرب المتعلم على عادة قراءة السجلات بدل الاكتفاء برؤية النتيجة. وفي آخر سطر نوقف الحاوية ونحذفها لتنظيف الجهاز، لأن الحاويات التجريبية تتراكم بسرعة إذا تُركت دون ترتيب.
إنشاء Pipeline باستخدام GitHub Actions
نصل الآن إلى قلب المثال، وهو خط الأنابيب الذي يربط كل ما سبق في سلسلة آلية. يُكتب الأنبوب في ملف YAML داخل مجلد خاص باسم .github/workflows في جذر المستودع، فيكتشفه GitHub تلقائيًا ويشغله عند الأحداث المحددة فيه. وسنبدأ بمهمة اختبار تعمل عند كل رفع وعند كل طلب دمج، وهي المهمة التي تحمي الفرع الرئيسي من التغييرات المعيبة، ثم نضيف لاحقًا مهمة البناء والنشر في خطوة منفصلة. وللتوسع يمكنك مراجعة توثيق GitHub Actions الرسمي.
المحتوى التالي مكتوب بلغة YAML وهي لغة إعدادات نصية تعتمد على المسافات البادئة، فاحرص على نسخه كما هو دون تغيير المسافات. ويُحفظ في ملف باسم .github/workflows/ci.yml:
name: CI

on:
  push:
    branches: [main]
  pull_request:
    branches: [main]

jobs:
  test:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - name: Set up Python
        uses: actions/setup-python@v5
        with:
          python-version: "3.12"
          cache: pip

      - name: Install dependencies
        run: pip install -r requirements.txt

      - name: Run tests
        run: pytest -v

  docker-build:
    runs-on: ubuntu-latest
    needs: test
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - name: Build Docker image
        run: docker build -t devops-demo:${{ github.sha }} .
وتوضح الكلمة needs: test في المهمة الثانية أن البناء لا يبدأ إلا بعد نجاح الاختبارات، وهذا هو مبدأ بوابة الجودة الذي شرحناه سابقًا، متجسدًا في سطر واحد. أما المتغير github.sha فيمنح كل صورة وسمًا فريدًا مرتبطًا بالالتزام الذي بُنيت منه، فيسهل ربط أي نسخة بالكود الذي أنتجها.
تشغيل Pipeline ومراجعة النتائج
لتشغيل الأنبوب نحفظ الملف الجديد ونرفعه إلى المستودع بأوامر Git المعتادة، فيرصد GitHub حدث الرفع ويبدأ التنفيذ تلقائيًا دون أي خطوة إضافية. بعد ثوان تفتح تبويب Actions في صفحة المستودع على GitHub، فترى سجلًا بكل تشغيل مع حالته، وعند الدخول إلى تشغيل معين تجد المهام وخطواتها، ويمكن توسيع كل خطوة لقراءة مخرجاتها الكاملة. وتعد هذه الواجهة نافذة الفريق على صحة خط الأنابيب، ومنها يعرف سبب أي فشل خلال لحظات.
الأوامر التالية مكتوبة بلغة Bash لرفع الملف الجديد وتشغيل الأنبوب للمرة الأولى:
git add .github/workflows/ci.yml test_app.py Dockerfile
git commit -m "Add tests, Dockerfile and CI pipeline"
git push
وعند مراجعة النتائج انتبه إلى الأمور التالية:
- العلامة الخضراء تعني نجاح جميع المهام، والحمراء تعني فشل مهمة واحدة على الأقل.
- ترتيب المهام يظهر أن البناء ينتظر المهمة الأولى ولا يبدأ قبل نجاحها.
- سجل كل خطوة يكشف تفاصيل الخطأ إن وجد، مثل اختبار فشل أو مكتبة غير مثبتة.
- زمن التنفيذ يعطي فكرة عن سرعة الأنبوب وأماكن التباطؤ التي تستحق التحسين.
- تجربة الفشل بتعديل اختبار عمدًا ترى كيف يمنع الأنبوب التغيير المعيب.
نشر التطبيق بعد نجاح الاختبارات
لتكتمل الدورة نضيف مرحلة النشر، وهنا نقصد نشر الصورة في سجل الحاويات GitHub Container Registry لتصبح جاهزة للسحب والتشغيل في أي بيئة. ونشترط أن تعمل هذه المرحلة فقط على الفرع الرئيسي وبعد نجاح الاختبارات، فلا تُنشر صور من فروع تجريبية أو من تغييرات فاشلة. ولا يحتاج هذا الإجراء إلى أسرار إضافية، فصلاحية الكتابة تمنح للأنبوب عبر GITHUB_TOKEN الذي يوفره GitHub تلقائيًا لكل تشغيل.
استبدل محتوى مهمة docker-build في الملف السابق بالمحتوى التالي المكتوب بلغة YAML، وأبقِ مهمة test كما هي دون تغيير. ويجب أن يكون اسم حسابك على GitHub بأحرف صغيرة لأن السجل لا يقبل الأحرف الكبيرة في أسماء الصور:
  publish:
    runs-on: ubuntu-latest
    needs: test
    if: github.ref == 'refs/heads/main' && github.event_name == 'push'
    permissions:
      contents: read
      packages: write
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - name: Log in to GitHub Container Registry
        uses: docker/login-action@v3
        with:
          registry: ghcr.io
          username: ${{ github.actor }}
          password: ${{ secrets.GITHUB_TOKEN }}

      - name: Build and push image
        uses: docker/build-push-action@v6
        with:
          context: .
          push: true
          tags: |
            ghcr.io/${{ github.repository }}:latest
            ghcr.io/${{ github.repository }}:${{ github.sha }}
كيف نعرف أن تطبيق DevOps نجح؟
يتحقق النجاح في هذا المثال حين تعمل السلسلة كلها دون تدخل يدوي، فتدفع تغييرًا صغيرًا إلى الفرع الرئيسي ثم ترى بعد دقائق أن الاختبارات نجحت وأن صورة جديدة ظهرت في قسم الحزم Packages في صفحة المستودع. ويمكنك بعدها سحب الصورة وتشغيلها على أي جهاز عليه Docker بأمر واحد، فتحصل على التطبيق نفسه الذي اختُبر. وهذه القدرة على تكرار النتيجة بين الأجهزة والبيئات هي جوهر القيمة التي يقدمها DevOps، وهي ما يميز العمل المنظم عن النسخ واللصق اليدوي.
وفي المشاريع الحقيقية تقاس النتائج بمؤشرات أدق من مجرد نجاح خط واحد، ويمكنك استخدام النقاط التالية كقائمة تحقق لتقييم تطبيقك بعد هذا المثال:
- زمن الأنبوب من الرفع حتى جاهزية الصورة لا يتجاوز بضع دقائق.
- فشل الاختبارات يوقف البناء والنشر فعلًا ولا يتجاوزهما.
- كل صورة مرتبطة بالتزام محدد يمكن تتبعه بسهولة.
- أي شخص من الفريق يستطيع تكرار العملية بالأوامر نفسها دون مساعدة.
- التراجع ممكن بسحب الوسم السابق وتشغيله بدل البناء من جديد.
وهذا المثال يمثل الخطوة الأولى فقط في رحلة أطول، ويمكن توسيعه بإضافة فحص أمني للصورة، ومراقبة بـ Prometheus، ونشر على خادم أو Kubernetes، وبيئات تجهيز منفصلة. غير أن الفكرة الأساسية تبقى كما هي، وهي أن كل تغيير يمر بمسار آلي موثق يحميه ويقيس جودته قبل أن يصل إلى المستخدمين. ومن يتقن هذه الحلقة الصغيرة يستطيع بناء ما هو أكبر منها بثقة، لأنه فهم المنطق الذي تقوم عليه الأنظمة الأضخم وليس مجرد الأوامر.
ما علاقة DevOps بالحوسبة السحابية؟
لو عدنا إلى زمن كان فيه الحصول على خادم جديد يتطلب طلب شراء وانتظار شحن وتركيب في غرفة الخوادم، لأدركنا لماذا لم يكن بمقدور أي فريق أن ينشر عشرات المرات يوميًا. ثم جاءت الحوسبة السحابية لتحول الخوادم والشبكات والتخزين إلى موارد تطلب بسطر برمجي وتُحذف بآخر، فاكتملت بذلك الحلقة التي كان DevOps ينتظرها. ولهذا يلاحظ كل من يعمل في المجال أن المنهجية والسحابة تنموان معًا، وأن إحداهما نادرًا ما تُذكر دون الأخرى في المشاريع الحديثة.
لماذا تتكامل Cloud Computing مع DevOps؟
تتكامل الحوسبة السحابية Cloud Computing مع DevOps لأن كليهما يقوم على فكرة الخدمة المرنة التي يمكن طلبها وتغييرها بسرعة. فمزودو السحابة مثل AWS وMicrosoft Azure وGoogle Cloud يقدمون واجهات برمجية لكل مورد تقريبًا، من الأجهزة الافتراضية إلى الشبكات وقواعد البيانات، وهذه الواجهات هي ما تحتاجه أدوات الأتمتة لتعمل. ونتيجة لذلك يمكن لملف Terraform أن ينشئ بيئة كاملة في دقائق، وهو أمر كان يستغرق أسابيع في مراكز البيانات التقليدية التي تعتمد على التركيب الفعلي للأجهزة والتوصيلات.
كما تقدم السحابة نموذج الدفع بحسب الاستخدام Pay As You Go، وهذا النموذج يغير اقتصاديات التجريب تغييرًا جذريًا. فبدلًا من شراء أجهزة بمبالغ ضخمة تُستهلك سواء استُخدمت أم لا، يستطيع الفريق إنشاء بيئة اختبار كاملة لساعات قليلة ثم حذفها ودفع ثمن الساعات المستخدمة فقط. وتتوافق هذه الميزة تمامًا مع ممارسة البيئات المؤقتة في DevOps، حيث تُنشأ بيئة جديدة لكل طلب دمج وتُحذف بعد انتهاء الاختبار، فيحصل كل تغيير على مساحة نظيفة معزولة دون تكلفة دائمة.
وتضيف السحابة إلى ذلك خدمات مدارة Managed Services تتولى عبئًا تشغيليًا كبيرًا نيابة عن الفريق، مثل قواعد البيانات المدارة وخدمات الحاويات وأنظمة المراقبة والتخزين. ويتيح هذا التقسيم للفرق أن تركز على المنتج نفسه بدلًا من تثبيت البرامج وتحديثها وإصلاحها يدويًا، وهو ما يخدم هدف DevOps الأساسي في تسريع التسليم. غير أن هذه الراحة تتطلب وعيًا بالتكلفة والأمان، فسهولة إنشاء الموارد قد تؤدي إلى هدر مالي أو ثغرات إعدادات إذا لم تُضبط بسياسات واضحة وأتمتة منضبطة.
كيف تساعد السحابة في الأتمتة والنشر؟
تساعد السحابة في الأتمتة لأنها تجعل كل شيء قابلًا للبرمجة، فالخادم والشبكة وقاعدة البيانات وقاعدة الجدار الناري كلها موارد تعرَف بملفات وتُدار عبر واجهات برمجية. وبهذا تنتقل البنية التحتية من عالم الأجهزة الثابتة إلى عالم الكود الذي يخضع للمراجعة والاختبار والإصدار، وتصبح أنابيب CI/CD قادرة على إنشاء البيئات ونشر التطبيقات وإزالتها دون تدخل بشري. وتوفر المنصات السحابية أيضًا أدوات أتمتة خاصة بها، لكن الفرق غالبًا تفضل أدوات محايدة مثل Terraform لتقليل الارتباط بمزود واحد.
وفي جانب النشر تقدم السحابة قدرات يصعب توفيرها في بيئات تقليدية بنفس السهولة، ومن أهمها ما يلي:
- التوسع التلقائي Auto Scaling الذي يزيد عدد الخوادم عند ارتفاع الحمل ويخفضه عند انخفاضه.
- موازنات الأحمال التي توزع الطلبات وتدعم النشر التدريجي دون انقطاع.
- خدمات الحاويات المدارة مثل EKS وAKS وGKE لتشغيل Kubernetes دون إدارة طبقته الأساسية.
- النشر متعدد المناطق لرفع الاعتمادية وتقليل زمن الاستجابة للمستخدمين البعيدين.
- الوظائف بلا خوادم Serverless التي تنفذ الكود عند الطلب دون إدارة بنية تشغيل.
DevOps مقابل Cloud Computing
يقع بعض القراء في خلط بين المفهومين لأنهما يُذكران معًا باستمرار، لكنهما يعالجان جانبين مختلفين من عالم البرمجيات. فالحوسبة السحابية نموذج لتوفير الموارد التقنية عبر الإنترنت عند الطلب، أما DevOps فهو منهجية لتنظيم العمل وأتمتة دورة تسليم البرمجيات. ويمكن تطبيق DevOps دون سحابة، على خوادم الشركة نفسها، كما يمكن استخدام السحابة دون DevOps، بنقر يدوي في لوحة التحكم، لكن الجمع بينهما هو ما يحقق أفضل النتائج.
وبعبارة أبسط، السحابة هي الأرض التي يُبنى عليها، وDevOps هو طريقة البناء التي تجعل النتيجة سريعة ومنظمة وقابلة للتكرار. ويلخص الجدول التالي أبرز الفروق بين المفهومين، مع توضيح كيف يكمل كل منهما الآخر:
| وجه المقارنة | DevOps | Cloud Computing |
|---|---|---|
| طبيعته | منهجية وثقافة وممارسات | نموذج لتوفير الموارد عبر الإنترنت |
| الهدف الأساسي | تسريع التسليم مع الحفاظ على الجودة | توفير موارد مرنة عند الطلب |
| المسؤولية | تنظيم العمل بين الفرق | تقديم البنية والخدمات |
| أمثلة | CI/CD والبنية التحتية ككود والمراقبة | AWS وAzure وGoogle Cloud |
| هل يعمل بدون الآخر؟ | نعم على خوادم محلية | نعم بإدارة يدوية |
| العلاقة التكاملية | يؤتمت استخدام السحابة وينظمه | يمنح الأتمتة موارد قابلة للبرمجة |
ما هو DevSecOps وما علاقته بـ DevOps؟
عندما تتسارع الإصدارات إلى عشرات المرات يوميًا، يصبح الأمن الذي يُفحص قبل الإطلاق بأسبوع واحد عنق زجاجة لا يحتمله أحد، وتصبح الثغرات التي تُكتشف متأخرة مكلفة ومحرجة. من هنا ظهر DevSecOps بوصفه امتدادًا طبيعيًا لـ DevOps يضع الأمن في صميم الدورة بدلًا من أن يكون مرحلة ختامية، ويجعل الحماية مسؤولية الجميع وليست مسؤولية فريق واحد. وسنتناول في هذا القسم أهم عناصر هذا الاتجاه، وهي:
- تعريف DevSecOps وفلسفته الأساسية.
- دمج الأمن في كل مرحلة من دورة التطوير.
- الاختبارات الأمنية الآلية داخل خطوط الأنابيب.
- الفروق العملية بينه وبين DevOps التقليدي.
تعريف DevSecOps
DevSecOps هو اختصار للكلمات Development وSecurity وOperations، ويعني دمج ممارسات الأمن في كل خطوة من خطوات التطوير والتشغيل، بدلًا من تأجيلها إلى ما قبل الإطلاق مباشرة. وتقوم الفكرة على أن الثغرة التي تُكتشف أثناء كتابة الكود تُصلح خلال دقائق، أما التي تُكتشف في الإنتاج فقد تكلف أيامًا من العمل العاجل وربما خسائر حقيقية في البيانات والسمعة. ولذلك ينقل هذا الاتجاه الأمن إلى أقرب نقطة ممكنة من المطور، فيحصل على ملاحظات الحماية في بيئته ومع كل تغيير.
وتتغير في هذا النموذج علاقة فريق الأمن ببقية الفرق من علاقة رقابة ومنع إلى علاقة شراكة وتمكين. فبدلًا من أن يكون الأمن جهة تصدر الموافقات والرفض في نهاية الطريق، يصبح فريقه مصدرًا للأدوات والقوالب والتدريب والسياسات المؤتمتة التي تجعل الطريق الآمن هو الأسهل للمطورين. كما يتعلم المطورون أساسيات الأمن مثل أخطاء المدخلات والمصادقة وإدارة الأسرار، وهو ما يرفع الوعي العام ويقلل عدد الثغرات التي تُكتب أصلًا في الكود.
ويشير مصطلح الإزاحة نحو اليسار Shift Left إلى هذا التوجه تحديدًا، أي تحريك الفحوص الأمنية نحو بداية الخط الزمني للمشروع. غير أن DevSecOps لا يتوقف عند اليسار، فهو يمتد أيضًا إلى ما بعد النشر عبر المراقبة الأمنية المستمرة واكتشاف السلوك المشبوه والاستجابة للحوادث. وبهذا يغطي الأمن الدورة كلها من التخطيط إلى التشغيل، ويصبح جزءًا من الثقافة اليومية وليس بندًا في قائمة التحقق الأخيرة التي يتذكرها الجميع عند الحاجة فقط.
دمج الأمن في دورة تطوير البرمجيات
يبدأ دمج الأمن من مرحلة التخطيط والتصميم، حيث يجرى ما يسمى نمذجة التهديدات Threat Modeling لتحديد الأصول الحساسة والمهاجمين المحتملين ونقاط الضعف المتوقعة قبل كتابة الكود. وتساعد هذه الممارسة الفريق على اتخاذ قرارات تصميم أكثر أمانًا منذ البداية، مثل تحديد ما يشفَر وما يسجَل وكيف تدار الصلاحيات. وتكلف هذه المناقشة المبكرة وقتًا قليلًا مقارنة بما توفره من إعادة تصميم مكلفة لاحقًا، بعد أن يكون النظام قد بني على افتراضات أمنية ضعيفة.
وفي مرحلتي التطوير والبناء تضاف أدوات تعمل داخل بيئة المطور وخط الأنابيب، فتفحص الكود بحثًا عن أنماط خطرة، وتفحص المكتبات الخارجية بحثًا عن ثغرات معروفة، وتكتشف الأسرار التي كُتبت بالخطأ داخل الكود مثل كلمات المرور والمفاتيح. وإذا وُجدت مشكلة عالية الخطورة يتوقف الأنبوب ويُحجب الدمج حتى تُعالج. وتضمن هذه الطريقة أن كل تغيير يخضع للفحص نفسه دون استثناء ودون الاعتماد على ذاكرة أحد أو التزامه، فالآلة لا تنسى ولا تتساهل تحت ضغط المواعيد.
أما في مراحل النشر والتشغيل فيمتد الدمج إلى حماية البنية والبيانات، فتفحص صور الحاويات وملفات البنية التحتية بحثًا عن إعدادات خطرة، وتطبق مبادئ أقل الصلاحيات على الحسابات والخدمات، وتُدار الأسرار بأنظمة مخصصة وتُدوَّر دوريًا. وتراقب أنظمة الكشف الأنشطة الغريبة مثل محاولات الدخول المتكررة أو الوصول غير المعتاد إلى البيانات، وتُنبه الفريق فورًا. وبذلك تتشكل طبقات دفاع متعددة على طول الدورة، فلا يعتمد الأمن على نقطة واحدة قد تفشل، بل على سلسلة فحوص متتابعة يغطي بعضها ما فات بعضها الآخر.
الاختبارات الأمنية والأتمتة
تعتمد الأتمتة الأمنية على مجموعة من أنواع الفحص المتكاملة، يغطي كل منها زاوية مختلفة من المخاطر، ولا يغني أي منها عن غيره. فالتحليل الثابت يفحص الكود دون تشغيله، والتحليل الديناميكي يهاجم التطبيق وهو يعمل، وفحص التبعيات يراجع المكتبات الخارجية، وفحص الحاويات يراجع الصور. وتُدمج هذه الفحوص في خط الأنابيب بحيث تعمل تلقائيًا، فتتحول من مشاريع أمنية دورية ثقيلة إلى فحوص روتينية سريعة تجري مع كل تغيير وتعطي نتائجها خلال دقائق.
وتتوزع أهم أنواع الاختبارات الأمنية المؤتمتة كما يلي:
- SAST: تحليل الكود المصدري الثابت للكشف عن الأنماط الخطرة مثل حقن SQL.
- DAST: مهاجمة نسخة تعمل من التطبيق لاكتشاف الثغرات التي تظهر وقت التشغيل.
- SCA: فحص مكونات الطرف الثالث بحثًا عن ثغرات معلنة وتراخيص إشكالية.
- فحص الحاويات: مراجعة الصور بحثًا عن ثغرات في النظام الأساسي والحزم.
- فحص الأسرار: البحث عن مفاتيح وكلمات مرور مكشوفة داخل المستودع.
ومن المهم ضبط هذه الفحوص بحكمة، فكثرة النتائج الكاذبة أو منخفضة الأهمية تُغرق المطورين وتدفعهم إلى تجاهل التقارير بالكامل. ولذلك يحدد الفريق حدودًا واضحة للخطورة تُوقف الأنبوب عند تجاوزها، ويصنف بقية النتائج لتُعالج بحسب الأولوية. كما تُحدَّث قواعد الفحص باستمرار لتواكب الثغرات الجديدة، وتُراجع النتائج دوريًا لضبط الحساسية، وهذا ما يجعل الأتمتة الأمنية أداة موثوقة يعتمد عليها المطور بدلًا من أن تكون عبئًا يُتحايل عليه.
الفرق بين DevOps وDevSecOps
يتشارك المفهومان الأساس نفسه من أتمتة وتعاون ومراقبة مستمرة، ويكمن الفرق في موقع الأمن ومسؤوليته داخل الدورة. ففي DevOps التقليدي قد يبقى الأمن مرحلة منفصلة أو فريقًا خارجيًا يراجع في آخر الطريق، بينما يجعله DevSecOps جزءًا أصيلًا من كل خطوة ومسؤولية مشتركة بين الجميع. ولا يعني ذلك أن DevOps يتجاهل الأمن بالضرورة، فكثير من الفرق تطبق ممارسات أمنية جيدة ضمن DevOps، لكن DevSecOps يجعل ذلك التزامًا صريحًا ومنظمًا وليس اجتهادًا فرديًا.
ويوضح الجدول التالي أبرز الفروق العملية بين الاتجاهين:
| وجه المقارنة | DevOps | DevSecOps |
|---|---|---|
| موقع الأمن | غالبًا مرحلة لاحقة أو منفصلة | مدمج في كل مرحلة من البداية |
| المسؤولية الأمنية | فريق الأمن في الغالب | مشتركة بين المطورين والعمليات والأمن |
| توقيت اكتشاف الثغرات | متأخر نسبيًا قبل الإطلاق | مبكر أثناء الكتابة والبناء |
| الأدوات | CI/CD والمراقبة العامة | تضيف SAST وDAST وSCA وفحص الأسرار |
| كلفة الإصلاح | أعلى عند التأخر في الاكتشاف | أقل لأن المشكلة تُعالج مبكرًا |
| الثقافة | التعاون بين التطوير والعمليات | تعاون ثلاثي يضم الأمن |
ما الفرق بين DevOps وAgile؟
يسأل كثير من المبتدئين إن كان DevOps بديلًا عن Agile أم منافسًا له، والحقيقة أن السؤال نفسه يفترض تنافسًا لا وجود له في الواقع. فالمنهجيتان وُلدتا لحل مشكلتين مختلفتين في سلسلة إنتاج البرمجيات، وتتكاملان حين تجتمعان في فريق واحد، حتى إن أغلب الفرق التي تطبق DevOps بنجاح تعمل أصلًا بأسلوب Agile. وفهم موقع كل منهما من الدورة هو الطريق الأقصر لفهم لماذا تحتاج المؤسسات الحديثة إليهما معًا لا إلى واحدة دون الأخرى.
ما هو Agile؟
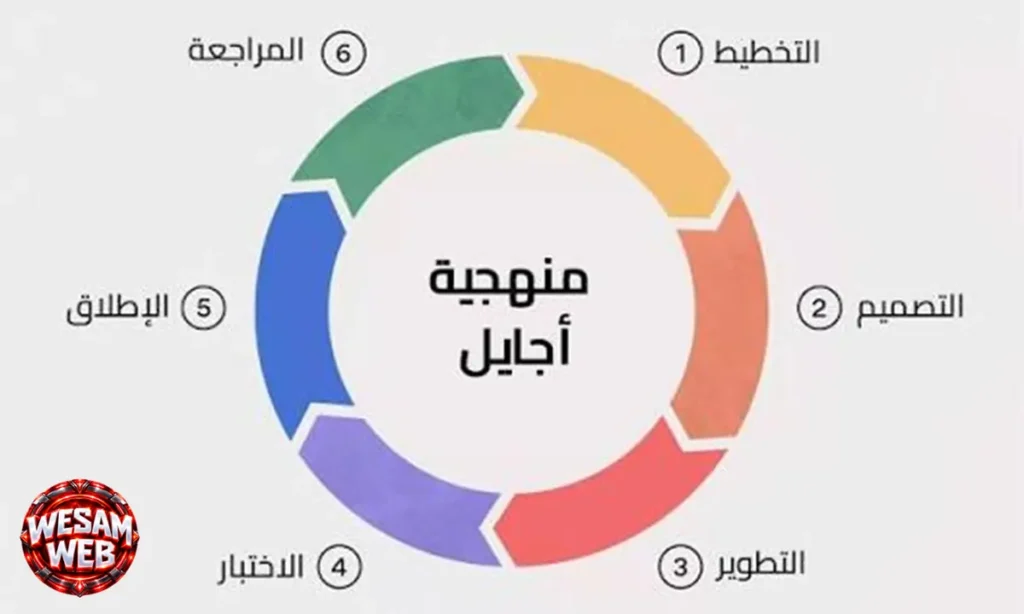
Agile أو المنهجية الرشيقة هي أسلوب لإدارة تطوير البرمجيات يقوم على العمل في دورات قصيرة متكررة تسمى Sprints أو Iterations، تنتهي كل منها بتسليم جزء صغير يعمل من المنتج. وقد ظهرت رسميًا عام 2001 حين صاغ مجموعة من المطورين بيان Agile للتطوير الرشيق Agile Manifesto، الذي يفضل الأفراد والتفاعلات على العمليات والأدوات، والبرمجيات العاملة على التوثيق المسهب، والتعاون مع العميل على التفاوض على العقود، والاستجابة للتغيير على اتباع الخطة الجامدة. وجاء هذا البيان ردًا على إخفاقات نموذج الشلال الذي كان يفشل كثيرًا حين تتغير المتطلبات.
وتقوم هذه المنهجية على قيم عملية يمكن ملاحظتها في ممارسات الفرق اليومية، فالفريق يجتمع قصيرًا كل يوم لتبادل التقدم والعقبات، ويعرض ما أنجزه في نهاية كل دورة على أصحاب المصلحة، ثم يراجع طريقة عمله ليحسنها. وتوجد أطر تنظيمية شهيرة تطبق هذه القيم مثل Scrum وKanban وExtreme Programming، ولكل منها قواعده وأدواره الخاصة. ويجمعها اعتقاد مشترك بأن التغيير أمر طبيعي ينبغي الترحيب به وإدارته، وليس خطرًا يجب منعه بخطط مسبقة مفصلة.
وتتمثل مزايا Agile الأساسية في سرعة الاستجابة لاحتياجات العملاء وتقليل المخاطر عبر التسليم المبكر المتكرر والحصول على آراء حقيقية قبل استثمار جهد كبير في الاتجاه الخاطئ. فبدلًا من اكتشاف سوء الفهم بعد عام من العمل، يُكتشف خلال أسبوعين ويُصحح المسار. ومع ذلك يتركز تأثير Agile أساسًا على جانب التطوير وإدارة المتطلبات، أي كيف يُخطَّط للعمل ويُبنى ويُراجَع، ولا يقدم بذاته إجابات تفصيلية عن كيفية نشر هذه الإصدارات وتشغيلها بصورة آلية وآمنة.
ما هو دور Agile في تطوير البرمجيات؟
يؤدي Agile دور المنظم للعمل الإبداعي داخل فرق التطوير. فهو يحدد كيف تلتقط المتطلبات. وترتب وتقسم وتسلم على دفعات صغيرة قابلة للتقييم. ويتيح للفريق أن يتحدث بلغة مشتركة مع الأعمال. حول الأولويات والقيمة. من خلال أدوات مثل قصص المستخدم User Stories. وقوائم الأعمال Backlogs. واجتماعات التخطيط. ويضمن هذا الإطار أن الفريق يبني ما يحتاجه المستخدم فعلا في كل مرحلة. وأن أي تغيير في الأولويات يدخل المنظومة بسلاسة. دون هدم ما سبق.
كما يعزز Agile التواصل والشفافية داخل الفريق وخارجه. فاللوحات المرئية توضح حالة كل مهمة. والعروض الدورية تطلع أصحاب المصلحة على التقدم الحقيقي. ويتحمل الفريق مسؤولية الالتزام بما يعد به في كل دورة. فينشأ إيقاع عمل منتظم يمكن التنبؤ به وقياسه. كما تستخدم مؤشرات مثل سرعة الفريق Velocity. لفهم قدرته الفعلية. وتنشأ هنا ثقافة تتسم بـ المسؤولية الجماعية والتحسين المتواصل. وهي ثقافة قريبة جدا من روح DevOps. وتمهد لها الطريق.
غير أن Agile وحده قد يترك فجوة عند حد التسليم. إذ قد ينجح الفريق في إنتاج ميزات صغيرة كل أسبوعين. ثم تتراكم هذه الميزات في انتظار إصدار بطيء ومحفوف بالمخاطر. لأن عمليات النشر ما زالت يدوية أو منفصلة. وهذه بالضبط هي المنطقة التي ظهر DevOps ليملأها. فبعد أن حل Agile مشكلة بناء الشيء الصحيح. بقيت مشكلة تسليمه بسرعة وأمان. واستمراره في العمل. ولذلك يمكن القول إن Agile سرّع جهة الفكرة والتطوير. بينما سرع DevOps جهة التسليم والتشغيل.
كيف يتكامل Agile مع DevOps؟
يتكامل المنهجان لأن كلًا منهما يغطي جزءًا مختلفًا من الرحلة، ويستفيد من نجاح الآخر. فبفضل Agile تتدفق إلى الفريق مهام صغيرة واضحة ذات أولويات محددة، وبفضل DevOps تتحول هذه المهام الصغيرة إلى إصدارات تصل إلى المستخدم بسرعة وأمان عبر خطوط أنابيب مؤتمتة. وإذا غاب DevOps ظلت الإصدارات الصغيرة تتكدس في انتظار نشر بطيء، وإذا غاب Agile ظلت الأنابيب السريعة تنقل ميزات لا يحتاجها أحد، وبذلك يحتاج كل منهما إلى الآخر ليحقق قيمته الكاملة.
وفي الممارسة اليومية يظهر التكامل في تفاصيل كثيرة، فمهمة Agile الصغيرة تصبح طلب دمج واحدًا، وتعريف الإنجاز Definition of Done في الدورة يشمل نجاح الاختبارات الآلية والنشر في بيئة التجهيز. كما تعود بيانات المراقبة من الإنتاج لتغذي قائمة الأعمال وتحدد الأولويات في الدورة التالية، فتُغلق الحلقة بين التشغيل والتخطيط. وتتشارك الفرق التي تجمع المنهجين عادات متشابهة مثل الإصدارات الصغيرة والتغذية الراجعة السريعة واجتماعات المراجعة، وهذا ما يجعل الانتقال من Agile إلى DevOps طبيعيًا لكثير من المؤسسات.
ويصف بعض الخبراء DevOps بأنه امتداد لروح Agile إلى ما بعد الكود، أي أنه يطبق مبادئ التسليم المتكرر والتعاون والاستجابة للتغيير على النشر والتشغيل أيضًا، وليس على التطوير وحده. ولهذا لا يُنصح بالنظر إلى المنهجين كخيارين متعارضين يُختار أحدهما، بل كطبقتين متكاملتين تعملان معًا في الفريق نفسه. وتحقق المؤسسات التي تجمعهما دورة قيمة كاملة، تبدأ من فهم حاجة المستخدم وتنتهي بقياس أثر الحل في الإنتاج، ثم تبدأ من جديد بمعرفة أوضح وقرارات أدق.
مقارنة DevOps وAgile
يمكن النظر إلى الفروق بين المنهجين من عدة زوايا، فهما يختلفان في نطاق التركيز والفرق المعنية والممارسات الأساسية والأدوات، وإن اشتركا في الفلسفة العامة القائمة على التكرار والتعاون. وتساعد المقارنة المنظمة على تثبيت الفكرة وعلى منع الخلط الذي يقع فيه كثيرون عند الحديث عن المنهجين. ويوضح الجدول التالي أهم أوجه المقارنة بينهما:
| وجه المقارنة | Agile | DevOps |
|---|---|---|
| نطاق التركيز | إدارة التطوير والمتطلبات | تسليم البرمجيات وتشغيلها |
| المشكلة التي يعالجها | بطء الاستجابة للتغيير وتغير المتطلبات | الفجوة بين التطوير والتشغيل وبطء النشر |
| الفرق المعنية | فرق التطوير والأعمال | فرق التطوير والعمليات والجودة والأمن |
| وحدة العمل | دورات قصيرة وقصص مستخدم | خطوط أنابيب وإصدارات مؤتمتة |
| الممارسات الأساسية | Scrum وKanban والاجتماعات الدورية | CI/CD والبنية التحتية ككود والمراقبة |
| الأدوات الشائعة | Jira وTrello وAzure Boards | Git وJenkins وDocker وKubernetes |
| مقياس النجاح | تسليم قيمة تلبي حاجة المستخدم | تسليم سريع ومستقر وموثوق |
| العلاقة بينهما | يسرّع بناء الشيء الصحيح | يسرّع تسليمه وتشغيله بأمان |
ما الفرق بين DevOps وتطوير البرمجيات التقليدي؟
لو وضعنا فريقين يبنيان المنتج نفسه، أحدهما يعمل بالأسلوب التقليدي والآخر بأسلوب DevOps، لوجدنا أن الفارق لا يظهر في جودة المبرمجين بقدر ما يظهر في طريقة تنظيم العمل بينهم. فالأسلوب التقليدي يقسم الرحلة إلى محطات منفصلة يملك كل منها فريق مستقل، بينما يربط DevOps هذه المحطات في مسار واحد مؤتمت ومشترك. وسنقارن هنا بين الطريقتين في مستويات متعددة، من طريقة العمل اليومية إلى التعاون والأتمتة والنشر، لنرى كيف يترجم هذا الاختلاف إلى نتائج ملموسة على السرعة والجودة والاستقرار.
طريقة العمل التقليدية
تعتمد طريقة العمل التقليدية على التسلسل الخطي للمراحل، فيُجمع كل شيء في وثيقة متطلبات كبيرة، ثم يُصمَّم النظام كاملًا، ثم يُبرمج، ثم يُختبر، ثم يُسلَّم للتشغيل. ولا تبدأ كل مرحلة قبل انتهاء السابقة، ولذلك يظهر أول منتج يعمل بعد أشهر طويلة من بداية المشروع، وربما يكون قد تغير السوق أو احتياجات المستخدمين خلال هذه المدة. ويصعب في هذا النموذج تعديل القرارات المتخذة في البداية، لأن أي تغيير يعني إعادة العمل على مراحل أُغلقت ووُقِّع على تسليمها رسميًا.
ويوزع الأسلوب التقليدي المسؤوليات على فرق منفصلة بأهداف مختلفة، فالمطورون يسلمون الكود ثم ينتقلون إلى مشروع آخر، وفريق الاختبار يفحص ما يصله في مرحلة متأخرة، وفريق العمليات ينشر ما يُسلَّم إليه ويتحمل أي عطل. وتنتقل المعلومات بين هذه الفرق عبر وثائق وتذاكر وطلبات رسمية بطيئة، ما يضيع كثيرًا من السياق ويضاعف سوء الفهم. وفي المقابل يتسبب غياب الملكية المشتركة في صراع مزمن، فكل طرف يحمي موقعه ويلقي بالمسؤولية على الآخر عندما تظهر مشكلة في الإنتاج.
أما على مستوى النشر والتشغيل، فيعتمد الأسلوب التقليدي غالبًا على خطوات يدوية تنفذ وفق قوائم تحقق ووثائق إجراءات، وعلى إصدارات كبيرة نادرة تُجدول في نوافذ صيانة محددة. وتحمل هذه الإصدارات الضخمة مخاطر عالية لأنها تجمع مئات التغييرات دفعة واحدة، فإذا حدثت مشكلة يصعب معرفة أي تغيير سببها. كما تُكتشف الأخطاء في وقت متأخر وتتراكم تكلفتها، وتصبح الاستجابة للحوادث عملية مرهقة تعتمد على بطولات فردية أكثر من اعتمادها على منظومة موثوقة.
طريقة العمل باستخدام DevOps
يعمل نهج DevOps ضمن حلقة مستمرة بدلا من مسار خطي متتابع؛ إذ يتم تسليم الميزات في دفعات صغيرة ومتتالية، وتستخدم الملاحظات الواردة من بيئة التشغيل الفعلية لتوجيه الخطوات اللاحقة. ولا تنتظر المراحل اكتمال المرحلة السابقة تماما؛ فالاختبار يبدأ مع كتابة السطر الأول من الكود البرمجي، ويتم التحضير للنشر أثناء مرحلة التطوير، كما تصمم آليات المراقبة منذ مرحلة التخطيط. ونتيجة لذلك، يتم طرح النسخة الوظيفية الأولية بسرعة وتطويرها تدريجيا بناء على آراء المستخدمين، مع بقاء تكلفة تعديل القرارات منخفضة نظرا للطبيعة التدريجية والمحدودة لهذه التغييرات.
تتشارك فرق DevOps مسؤولية المنتج من مرحلة التصور وحتى التشغيل الفعلي، حيث تجمع بين مهارات متنوعة في فريق واحد أو ضمن مجموعات تتعاون بشكل وثيق. ويتشارك المطورون ومهندسو العمليات في الأهداف ومقاييس الأداء، ويتبادلون المعرفة باستمرار، ويساهمون في حل المشكلات بغض النظر عن المرحلة التي تظهر فيها. ويؤدي هذا تدريجيا إلى القضاء على ثقافة إلقاء اللوم واستبدالها بنقاشات تقنية تركز على الأسباب الجذرية واستراتيجيات الوقاية؛ إذ تتحول الحوادث التقنية إلى فرص للتعلم بدلا من كونها مناسبات لتوجيه الاتهامات.
وفيما يتعلق بـ النشر، يعتمد DevOps على الأتمتة الكاملة لعمليات البناء والاختبار والإصدار، مستخدما إصدارات صغيرة ومتكررة يمكن نشرها في أي وقت دون الحاجة إلى فترات صيانة مخصصة. ويتيح هذا النهج إمكانية التراجع السريع عن التغييرات وتحديد المشكلات بسهولة، نظرا لأن التغييرات المنشورة تكون محدودة ومفهومة بوضوح. كما تخضع الأنظمة لمراقبة مستمرة مع إعداد تنبيهات للكشف السريع عن المشكلات، مما يحول الاستجابة للحوادث إلى عملية منظمة تعتمد على أدوات وإجراءات مثبتة الفعالية، بدلا من الاعتماد على جهود ارتجالية وعشوائية في أوقات متأخرة من الليل.
الفرق في التعاون والأتمتة والنشر
تظهر الفروق بين الأسلوبين بوضوح في ثلاثة مجالات رئيسية، هي التعاون والأتمتة والنشر، وكل منها يؤثر في الآخر. ففي التعاون ينتقل الأسلوب من فرق منعزلة تتبادل الوثائق إلى فرق متقاربة تتبادل المعرفة، وفي الأتمتة ينتقل من خطوات يدوية متكررة إلى خطوط مؤتمتة موثقة، وفي النشر ينتقل من إصدارات ضخمة نادرة إلى إصدارات صغيرة متكررة. ومن شأن هذا التحول أن يرفع مستوى السرعة والاستقرار معًا، وهو ما يتعارض مع الافتراض القديم بأن أحدهما يأتي على حساب الآخر.
ولا يعني ذلك أن الأسلوب التقليدي لا يصلح في أي سياق، فبعض المشاريع شديدة التنظيم أو ذات المتطلبات الثابتة تماما، مثل أنظمة الطيران أو الأجهزة الطبية، قد تحتاج إلى مراحل توثيق وتحقق صارمة. غير أن حتى هذه المجالات بدأت تستعير ممارسات DevOps مثل الأتمتة والاختبار المستمر لتحسين الجودة مع الحفاظ على الامتثال. ويلخص الجدول التالي أبرز الفروق بين الأسلوبين في المحاور الأساسية:
| وجه المقارنة | التطوير التقليدي | DevOps |
|---|---|---|
| نموذج العمل | تسلسل خطي بمراحل منفصلة | حلقة مستمرة متكررة |
| هيكل الفرق | فرق منفصلة بأهداف مختلفة | تعاون وملكية مشتركة |
| الاختبار | مرحلة متأخرة بعد التطوير | مستمر ومؤتمت مع كل تغيير |
| النشر | يدوي وبإصدارات كبيرة ونادرة | مؤتمت وبإصدارات صغيرة متكررة |
| اكتشاف الأخطاء | متأخر وتكلفته عالية | مبكر وتكلفته منخفضة |
| التراجع عن التحديث | معقد وبطيء | سريع وغالبًا بأمر واحد |
| التعامل مع التغيير | مكلف ويقاوَم | متوقع ومرحَّب به |
| المراقبة | محدودة وتفاعلية | مستمرة واستباقية |
| الثقافة | تبادل اللوم عند الأعطال | تعلم من الأخطاء ومسؤولية مشتركة |
ما فوائد DevOps للشركات وفرق البرمجيات؟
حين تقرر مؤسسة ما أن تستثمر في تغيير ثقافتها وأدواتها، فإنها تسأل سؤالًا مشروعًا: ما العائد الفعلي من هذا الجهد؟ والإجابة أن فوائد DevOps لا تقتصر على تسريع الإصدارات، بل تمتد إلى الجودة والاستقرار وتجربة المستخدم وروح الفريق، وتنعكس في النهاية على الإيرادات والسمعة. وتربط أبحاث DORA بين أداء التسليم المتقدم وبين نتائج أعمال أفضل لدى المؤسسات، وهو ما يمنح هذه الفوائد سندًا بحثيًا يتجاوز الانطباعات. وسنستعرض فيما يلي أهم هذه الفوائد واحدة تلو الأخرى مع بيان كيف تتحقق عمليًا.
تسريع تطوير وإطلاق البرمجيات
يعد تسريع الإطلاق أول ما يلمسه الفريق بعد تطبيق DevOps، لأن الأتمتة تزيل الانتظار الذي كان يستهلك معظم وقت الدورة، من انتظار الاختبار اليدوي إلى انتظار موافقة النشر وجدولة نافذة الصيانة. فالمدة التي كانت تُقاس بأسابيع تتقلص إلى أيام أو ساعات، لأن الكود ينتقل من المستودع إلى الإنتاج عبر خط آلي لا يتوقف عند كل محطة لطلب تدخل بشري. ويحقق ذلك ميزة تنافسية واضحة، إذ تستطيع الشركة تقديم ميزات جديدة قبل منافسيها والاستجابة لتغيرات السوق في وقت قصير.
ولا تقتصر السرعة على زمن النشر، بل تشمل سرعة التعلم من المستخدمين أيضًا، فكلما قصرت الدورة زادت عدد التجارب التي يجريها الفريق خلال العام نفسه. ويمكن تلخيص مصادر هذا التسريع في النقاط الآتية:
- أتمتة البناء والاختبار التي تحذف الانتظار بين المراحل.
- إصدارات صغيرة تُراجع وتُنشر بسهولة بدل الإصدارات الضخمة.
- بيئات جاهزة عند الطلب تُنشأ بالكود خلال دقائق.
- تقليل التسليمات اليدوية بين الفرق ونقاط الموافقة غير الضرورية.
- تغذية راجعة فورية تقصر زمن اكتشاف الأخطاء وتصحيحها.
تحسين جودة البرمجيات
تتحسن جودة البرمجيات في بيئة DevOps لأن الفحص يصبح جزءًا من كل تغيير وليس مرحلة موسمية تُنفذ قبل الإطلاق. فالاختبارات الآلية تعمل عند كل دمج، وتحلل أدوات الجودة الكود باستمرار، وتمنع بوابات الجودة أي تغيير لا يستوفي المعايير من الوصول إلى الفرع الرئيسي. ونتيجة لذلك تُكتشف العيوب وهي ما تزال صغيرة وقريبة من سببها، فيكون إصلاحها أرخص وأسرع من إصلاحها بعد وصولها إلى المستخدمين، كما تتراكم لدى الفريق مجموعة اختبارات تحمي كل ميزة قائمة من الانكسار المفاجئ.
وتدعم مراجعة الكود هذا التحسن لأنها تضيف عينًا بشرية ثانية على كل تغيير وتنشر المعرفة بين الأعضاء. ومن أبرز الجوانب التي تتحسن بفضل هذه الممارسات:
- تغطية اختبارات أوسع تحمي الوظائف الأساسية من الانحدار.
- كود أنظف بفضل المراجعة المتبادلة وأدوات التحليل الثابت.
- بيئات متطابقة تقلل أخطاء الإعدادات الناتجة عن اختلاف الأجهزة.
- اكتشاف مبكر للعيوب قبل أن تتضاعف تكلفة إصلاحها.
- معايير موحدة تُطبق على جميع التغييرات دون استثناء.
تقليل أخطاء النشر
كانت أخطاء النشر من أكثر مصادر الأعطال شيوعًا في النموذج التقليدي، لأن العملية كانت تعتمد على خطوات يدوية طويلة يسهل معها نسيان أمر أو تغيير ترتيبه. ويعالج DevOps هذه المشكلة بتحويل النشر إلى عملية مكتوبة ومؤتمتة تنفذ بالطريقة نفسها في كل مرة، وتخضع هي نفسها للاختبار والتحسين. وعندما يُنشر التطبيق عشرات المرات، تتحول العملية إلى إجراء مألوف مجرب بدل أن تكون حدثًا استثنائيًا مثيرًا للقلق، ويرتفع بذلك معدل نجاح الإصدارات تلقائيًا.
ويضاف إلى ذلك أن حجم التغيير الصغير يجعل المخاطرة محدودة، فإذا وقع خلل يكون سببه واضحًا ويمكن التراجع عنه سريعًا. وتساهم الممارسات التالية في خفض أخطاء النشر بصورة ملموسة:
- سكريبتات نشر موحدة تنفذ الخطوات نفسها في جميع البيئات.
- بيئة تجهيز Staging تكشف المشكلات قبل الإنتاج.
- استراتيجيات نشر آمنة مثل Canary والتحديث المتدرج.
- تراجع آلي عند فشل الفحوص الصحية بعد النشر.
- سجل تدقيق يوثق كل إصدار ومن نفذه.
تحسين استقرار الأنظمة
يعتقد البعض أن زيادة عدد الإصدارات تعني ضعف الاستقرار، لكن الواقع في الفرق الناضجة هو العكس، لأن الإصدارات الصغيرة والمتكررة أقل خطرًا من الإصدارات الكبيرة النادرة. فكل تغيير محدود يمكن اختباره بعمق، ومراقبته بدقة، والتراجع عنه بسرعة إذا لزم الأمر، بينما يحمل الإصدار الضخم مئات التغييرات المتداخلة التي يصعب عزل أي منها عند حدوث عطل. وتدعم هذه الحقيقة نتائج البحث المستمر في هذا المجال، إذ تُظهر تقارير DORA أن الفرق الأسرع في التسليم تحقق في الوقت نفسه استقرارًا أعلى.
ويرتبط الاستقرار أيضًا بالممارسات التشغيلية التي يعززها DevOps، ومنها ما يلي:
- بنية تحتية ككود تضمن تطابق البيئات واستعادتها بسرعة.
- مراقبة مستمرة تكشف التدهور قبل أن يتحول إلى انقطاع.
- توسع تلقائي يستوعب ارتفاع الأحمال المفاجئ.
- خطط استعادة مجربة ومؤتمتة بدل الاعتماد على الارتجال.
- تحليل ما بعد الحوادث يحول كل عطل إلى تحسين دائم.
اكتشاف المشكلات والاستجابة لها بسرعة
تمنح المراقبة المستمرة فرق DevOps قدرة على رؤية ما يجري داخل أنظمتها لحظة بلحظة، فتكتشف الانحراف في الأداء أو ارتفاع الأخطاء قبل أن يشتكي المستخدمون. وتُضبط التنبيهات على مؤشرات تعكس تجربة المستخدم الفعلية، فتصل المعلومة إلى المناوب مع روابط للوحات المتابعة والسجلات ذات الصلة. ويختصر ذلك زمن الاكتشاف الذي كان يستغرق ساعات في بيئات تعتمد على بلاغات العملاء، ويجعل الاستجابة أكثر استباقية، لأن الفريق يبدأ التشخيص وهو يملك بيانات دقيقة بدل التخمين.
ولا تقل سرعة الاستجابة أهمية عن سرعة الاكتشاف، وتعتمد على عدة عناصر تعمل معًا:
- تنبيهات مضبوطة تقلل الضجيج وتركز على الأثر الحقيقي.
- سجلات مركزية تتيح البحث السريع عن سبب العطل.
- تتبع موزع يحدد الخدمة المسؤولة داخل النظام المعقد.
- أدلة تشغيل Runbooks تحدد خطوات المعالجة المعتمدة.
- أدوات تراجع سريعة تعيد الخدمة إلى حالتها السابقة بأمر واحد.
تعزيز التعاون بين الفرق
يعمل DevOps على تفكيك الصوامع التنظيمية التي كانت تفصل بين التطوير والعمليات والاختبار والأمن، فيعمل الجميع على أدوات وبيانات وأهداف مشتركة. وعندما يرى المطور لوحات المراقبة نفسها التي يراها مهندس العمليات، ويقرأ مهندس العمليات الكود الذي يُنشر، يتقلص سوء الفهم وتُحل المشكلات بسرعة أكبر. ويتحول الحوار بين الفرق من طلبات وتذاكر رسمية إلى نقاش مباشر حول الحل، وهو ما يوفر وقتًا طويلًا كان يضيع في الانتظار والمراسلات الإدارية.
وتنعكس هذه البيئة التعاونية على روح الفريق ومعدل رضا العاملين، لأن العمل تحت مسؤولية مشتركة وفي ثقافة بلا لوم أقل توترًا من العمل في بيئة تبادل الاتهامات. ويمكن إيجاز مظاهر هذا التعاون فيما يلي:
- أهداف ومؤشرات مشتركة بدل الأهداف المتعارضة بين الأقسام.
- مستودعات ووثائق مفتوحة تتيح للجميع الاطلاع والمساهمة.
- مراجعات متبادلة تنقل المعرفة بين التخصصات.
- مناوبات مشتركة تعزز الإحساس بالملكية.
- ثقافة تعلم تتعامل مع الأخطاء بوصفها فرصًا للتحسين.
تحسين تجربة المستخدم
تصل ثمار DevOps في النهاية إلى المستخدم النهائي، فهو يحصل على ميزات جديدة أسرع وعلى إصلاحات للمشكلات في وقت قصير، ويواجه انقطاعات أقل وأداءً أكثر ثباتًا. وعندما تنشر الشركة تحسينات صغيرة باستمرار، يشعر المستخدم بأن المنتج حي ويتطور استجابة لاحتياجاته، وهذا يعزز ولاءه ويرفع معدلات الاحتفاظ بالعملاء. كما أن سرعة التراجع عن أي تحديث سيئ تحمي المستخدمين من التعرض الطويل للأعطال، وهو ما ينعكس مباشرة على سمعة العلامة التجارية.
وتتحسن التجربة أيضًا لأن القرارات تُبنى على بيانات استخدام حقيقية تعود من الإنتاج إلى التخطيط. وتتجلى هذه الاستفادة في الجوانب الآتية:
- ميزات أقرب لاحتياجات المستخدمين بفضل التجريب والقياس.
- أداء أسرع عبر مراقبة التباطؤ ومعالجته مبكرًا.
- توافر أعلى للخدمة وقلة الانقطاعات غير المخطط لها.
- إصلاح أسرع للأخطاء التي يبلغ عنها المستخدمون.
- تحديثات سلسة تُنشر دون إيقاف الخدمة أو إزعاج المستخدمين.
ما تحديات تطبيق DevOps؟
رغم الفوائد الكبيرة، فإن رحلة DevOps ليست سهلة، وكثير من المؤسسات بدأتها بحماس ثم تعثرت عند أول عقبة حقيقية. فالمنهجية تلمس الثقافة والأدوات والمهارات والميزانيات في وقت واحد، وأي خلل في أحدها يبطئ بقية الأجزاء. ومن الأفضل أن تعرف المؤسسة هذه التحديات مسبقًا وتخطط للتعامل معها، فهذه المعرفة هي ما يفرق بين مشروع تحول ناجح ومشروع يتحول إلى مجرد شراء أدوات دون أثر حقيقي. وفيما يلي أبرز التحديات التي تواجه الفرق عادةً.
مقاومة التغيير الثقافي
تمثل المقاومة الثقافية أصعب التحديات وأكثرها شيوعًا، لأن DevOps يطلب من الناس تغيير عادات راسخة وأدوار اعتادوها سنوات. فمهندس العمليات الذي بنى خبرته على الحذر والتحكم قد يرى في الأتمتة والنشر المتكرر تهديدًا لدوره ولاستقرار الأنظمة، والمطور الذي اعتاد تسليم الكود ثم الانتقال إلى مهمة أخرى قد يرفض فكرة تحمل مسؤولية التشغيل. وتزداد الصعوبة حين تكون الحوافز التنظيمية متعارضة، فيُكافأ أحد الفريقين على السرعة والآخر على عدم التغيير، فتستمر الصراعات مهما تغيرت الأدوات.
وتتطلب معالجة هذه المقاومة قيادة واضحة تشرح لماذا يتغير العمل وما الذي سيكسبه كل طرف، وتبدأ بمشاريع تجريبية صغيرة تُظهر نتائج ملموسة تقنع المتشككين. كما ينبغي إعادة تصميم الحوافز والمؤشرات لتصبح مشتركة بين الفريقين، فلا يُحاسب أحد على جزء من الصورة فقط. ومن المهم كذلك إشراك الفرق في تصميم العمليات الجديدة بدل فرضها من أعلى، لأن الناس يدافعون عما شاركوا في بنائه ويقاومون ما يُفرض عليهم دون نقاش أو شرح.
وتفيد التجربة بأن التغيير الثقافي لا يتحقق بقرار إداري ولا بدورة تدريبية واحدة، بل بمرور الوقت وتراكم التجارب الإيجابية الصغيرة. فحين يرى المطور أن النشر الآلي أنقذه من سهرة مرهقة، ويرى مهندس العمليات أن الاختبارات الآلية قللت المكالمات الليلية، يبدأ الاقتناع الحقيقي. ولذلك يوصي الخبراء بالاحتفاء بالنجاحات المبكرة ومشاركتها داخل المؤسسة، وبالصبر على التحول الذي قد يستغرق سنوات في المؤسسات الكبيرة، فالثقافة تتغير بمعدل أبطأ كثيرًا من تغير الأدوات.
نقص الخبرات والمهارات
يتطلب DevOps مزيجًا نادرًا من المهارات يجمع بين البرمجة وإدارة الأنظمة والشبكات والحوسبة السحابية والأمن والأتمتة، ويصعب إيجاد أشخاص يتقنون كل ذلك. وكثيرًا ما تجد المؤسسات أن سوق العمل لا يوفر عددًا كافيًا من المهندسين المؤهلين، وأن الرواتب المطلوبة مرتفعة، وأن التنافس على الكفاءات شديد. ويؤدي ذلك إلى تأخر المشاريع أو اعتمادها على عدد قليل من الأشخاص، وهو ما يخلق خطرًا تشغيليًا حين يغادر أحدهم ويأخذ معه معرفة لم تُوثق بعد.
وتتجه المؤسسات الذكية إلى تنمية المهارات داخليًا بدلًا من الاعتماد على التوظيف وحده، فتدرب المطورين على أساسيات العمليات والمشغلين على أساسيات البرمجة والأتمتة. وتساعد في ذلك برامج التدريب والشهادات المهنية، والتعلم العملي عبر المشاريع الحقيقية، والتوجيه من الخبراء الأكثر تقدمًا داخل الفريق. كما يفيد بناء مجتمعات ممارسة داخلية تتبادل المعرفة وتوثق الحلول، فتتحول الخبرة الفردية إلى رصيد جماعي يصعب فقدانه، ويستفيد منه كل من ينضم إلى الفريق لاحقًا.
وينبغي أن تدرك المؤسسة أن التعلم المستمر جزء من طبيعة هذا المجال، فالأدوات والممارسات تتغير بسرعة، وما كان معيارًا قبل خمس سنوات قد يصبح قديمًا اليوم. لذلك يخصص الفريق الناضج وقتًا منتظمًا للتدريب والتجريب، ويشجع أعضاءه على حضور المؤتمرات ومتابعة المجتمع التقني. ولا يكفي في هذا الشأن تدريب مرة واحدة عند بداية المشروع، بل يلزم استثمار دائم في المهارات، لأن غياب هذا الاستثمار يحول البنية المؤتمتة بمرور الوقت إلى نظام معقد لا يفهمه أحد.
اختيار الأدوات المناسبة
يواجه الفرق عند البدء سوقًا ضخمًا من الأدوات تتنافس فيه مئات الحلول، لكل منها مزاياه وأتباعه وحدود استخدامه، ويصعب على غير الخبير المفاضلة بينها. وتقع بعض المؤسسات في فخ اختيار الأداة الأشهر دون النظر إلى حاجتها الفعلية، فتتبنى حلولًا معقدة لا تحتاجها مثل Kubernetes في مشروع صغير يمكن تشغيله على خادم واحد. وتؤدي هذه القرارات المتسرعة إلى تعقيد غير مبرر وتكاليف صيانة مرتفعة، وإلى فريق مشغول بإدارة الأدوات بدلًا من تقديم قيمة للمنتج.
ولتجنب ذلك ينبغي أن يبدأ الاختيار من المشكلة وليس من الأداة، فيحدد الفريق أولًا ما يعانيه فعلًا من بطء أو أخطاء أو غياب رؤية، ثم يبحث عن أبسط حل يعالجه. كما يوازن بين معايير مثل سهولة التعلم وحجم المجتمع والتكامل مع الأدوات القائمة والتكلفة الكلية وإمكانية الاستضافة الذاتية. ومن الحكمة تجربة الأداة على مشروع محدود قبل اعتمادها رسميًا، وتقييم نتائج التجربة بصورة موضوعية بعيدًا عن الانبهار بالعروض التسويقية والمقارنات السطحية.
ويجب الانتباه إلى خطر الارتباط بمزود واحد Vendor Lock In، إذ قد تصبح الأدوات المغلقة عبئًا عند تغير الأسعار أو الاحتياجات. ولهذا يفضل كثير من الفرق الأدوات المفتوحة المصدر والمعايير المشتركة التي تسهل الانتقال، مع الحرص على توثيق قرارات الاختيار وأسبابها. وتعد إعادة التقييم الدورية للأدوات ممارسة جيدة أيضًا، فما يناسب الفريق وهو من خمسة أشخاص قد لا يناسبه حين يصل إلى خمسين، ولا ضير من تغيير المسار حين تتغير الظروف بدلًا من التمسك بقرار قديم.
تعقيد البنية التقنية
تزداد صعوبة تطبيق DevOps في المؤسسات التي تملك أنظمة قديمة Legacy بنيت قبل عقود دون التفكير في الأتمتة أو الاختبار أو الحاويات. فهذه الأنظمة قد تفتقر إلى اختبارات آلية، وتعتمد على إعدادات يدوية غير موثقة، وترتبط بقواعد بيانات وبرامج وسيطة يصعب فصلها أو تحديثها، وقد يخشى الفريق لمسها خوفًا من تعطيل خدمات حيوية. وتحتاج هذه الحالات إلى استراتيجية تحديث تدريجية تحمي العمل القائم، فالقفز المباشر إلى نموذج جديد قد يعرض الأعمال لمخاطر لا تتحملها المؤسسة.
وحتى في الأنظمة الحديثة، تضيف المعمارية الموزعة تعقيدًا جديدًا مع ازدياد عدد الخدمات والاعتماديات والبيئات. ففي نظام يضم عشرات الخدمات المصغرة يصعب تتبع الطلب عبر الشبكة، وتتضاعف نقاط الفشل المحتملة، وتحتاج كل خدمة إلى خط أنابيب ومراقبة وأمان خاص بها. ولذلك تتطلب هذه الأنظمة استثمارًا أكبر في قابلية المراقبة وأدوات التنسيق والمعايير الموحدة، وإلا تحولت المرونة المرجوة إلى فوضى يصعب ضبطها وتشخيصها.
وتنصح الخبرة العملية بعدم محاولة تغيير كل شيء دفعة واحدة، بل بتطبيق أسلوب التحديث التدريجي الذي يعزل الأجزاء ويحدثها واحدًا تلو الآخر، مع إضافة اختبارات تحمي السلوك الحالي قبل أي تعديل. ويفيد كذلك تبسيط البنية قدر الإمكان، فالنظام الأبسط أسهل في الأتمتة والمراقبة والتأمين. وتقوم بعض المؤسسات بتشكيل فرق منصات Platform Teams تقدم للمطورين أدوات وقوالب جاهزة تخفي التعقيد، فيستفيد الجميع من أفضل الممارسات دون أن يضطر كل فريق إلى اكتشافها بنفسه.
تكلفة التطبيق الأولية
يتطلب التحول إلى DevOps استثمارًا مبدئيًا في الأدوات والتدريب والوقت، وقد يبدو هذا الاستثمار كبيرًا مقارنة بالعائد الذي لا يظهر فورًا. فشراء التراخيص وبناء خطوط الأنابيب وإعداد البنية التحتية وتدريب الفريق كلها تستهلك ميزانية وجهدًا، وتأتي في وقت قد ينخفض فيه إنتاج الفريق مؤقتًا بسبب انشغاله بالتعلم والتهيئة. وتزداد الصعوبة في المؤسسات التي تحاسب الأقسام على التكاليف الفورية دون رؤية للقيمة طويلة المدى، فتتعرض المبادرة لضغط الاختصار قبل أن تنضج.
وللتعامل مع ذلك تبدأ الفرق الحكيمة بـ مبادرات صغيرة عالية الأثر، مثل أتمتة الاختبارات أو إنشاء أول خط CI، فتحصل على مكاسب سريعة تبرر مواصلة الاستثمار. ويفيد كذلك الاعتماد على أدوات مفتوحة المصدر أو خدمات سحابية تدفع بحسب الاستخدام، لتقليل التكلفة الأولية والمخاطرة المالية. ومن الضروري تحديد مؤشرات قياس واضحة منذ البداية، مثل زمن النشر وعدد الأعطال، لتوثيق التحسن وإظهار العائد بأرقام تدعم قرارات الإدارة.
ولا ينبغي إغفال التكاليف الخفية المستمرة، مثل صيانة خطوط الأنابيب وتحديث الأدوات وإدارة فواتير السحابة التي قد ترتفع بسرعة إذا لم تُراقب. وهنا يظهر مفهوم FinOps الذي يجمع بين الهندسة والمالية لضبط الإنفاق السحابي. ومن ثم يقيم الفريق الناضج الصورة الكلية للتكلفة والعائد، فيقارن بين ما يوفره من ساعات عمل وأخطاء وانقطاعات، وبين ما ينفقه على الأدوات والبنية، ويراجع هذه المعادلة دوريًا ليضمن أن الاستثمار يبقى مجديًا مع نمو المؤسسة.
مخاطر الأتمتة غير الصحيحة
الأتمتة سلاح ذو حدين، فهي تضاعف السرعة لكنها تضاعف الأخطاء أيضًا إذا كانت مبنية على عملية معيبة أو سكريبت غير مختبر. فخطأ بسيط في أنبوب النشر قد يوزع نسخة معيبة على مئات الخوادم خلال دقائق، وسكريبت تنظيف مكتوب بإهمال قد يحذف بيانات حساسة قبل أن ينتبه أحد. ولذلك تتطلب الأتمتة انضباطًا هندسيًا لا يقل عن انضباط كتابة الكود التطبيقي، بما في ذلك المراجعة والاختبار والتحكم في الإصدارات لكل ما يؤتمت.
وتنشأ المخاطر عادةً من أسباب متكررة يمكن تجنبها بالانتباه إليها مسبقًا، ومنها:
- أتمتة عملية غير مفهومة فتتحول الفوضى اليدوية إلى فوضى آلية أسرع.
- غياب الاختبار لسكريبتات البنية والنشر قبل تشغيلها على الإنتاج.
- صلاحيات مفرطة تمنح الأنابيب قدرة على التدمير دون ضوابط.
- أسرار مكشوفة في ملفات الإعداد أو سجلات التنفيذ.
- غياب آليات التراجع عند فشل التغيير الآلي.
لماذا لا تنجح بعض الشركات في تطبيق DevOps؟
تفشل بعض المؤسسات لأنها تتعامل مع DevOps على أنه مشروع أدوات وليس تحولًا في الثقافة والعمليات، فتشتري المنصات وتبني الأنابيب ثم تُبقي الفرق منفصلة بأهدافها المتعارضة. وتنتج عن ذلك حالة تسمى أحيانًا DevOps الشكلي، حيث تتغير الأسماء والأدوات وتبقى العادات القديمة كما هي، فلا يتحقق التحسن الموعود ويفقد الناس الثقة بالمبادرة. ومن الأخطاء المتكررة أيضًا إنشاء فريق DevOps جديد منفصل يصبح بدوره صومعة إضافية بين التطوير والعمليات، وهو عكس ما تهدف إليه المنهجية.
وتتكرر في قصص الإخفاق مجموعة من الأسباب يمكن تلخيصها فيما يلي:
- غياب دعم الإدارة العليا وضعف الالتزام طويل المدى.
- محاولة التغيير الشامل دفعة واحدة بدل البدء التدريجي.
- إهمال الجانب الثقافي والتركيز على الأدوات وحدها.
- غياب مؤشرات القياس فلا يُعرف إن كان التحسن حقيقيًا.
- التقليد الأعمى لشركات كبرى دون مراعاة اختلاف السياق والحجم.
كيف تبدأ الشركات في تطبيق DevOps؟
السؤال الذي يطرحه كل مدير تقني بعد فهم الفوائد والتحديات هو: من أين نبدأ؟ والإجابة الأمينة أنه لا توجد وصفة واحدة تناسب الجميع، لكن هناك مسارًا تدريجيًا مجربًا ينجح في أغلب السياقات، يبدأ بفهم الواقع ثم بناء الثقافة ثم تحسين الأدوات خطوة بخطوة. والأهم أن تتحرك المؤسسة بخطوات صغيرة قابلة للقياس، فالتحول الناجح يشبه ماراثون من الإنجازات المتتابعة أكثر مما يشبه قفزة واحدة كبيرة. وفيما يلي خطوات عملية يمكن اتباعها بالترتيب مع تكييفها بحسب ظروف كل مؤسسة.
تقييم بيئة التطوير والتشغيل الحالية
تبدأ الرحلة بـ فهم الواقع الحالي بصدق ودقة، فلا يمكن تحسين ما لا يُقاس ولا يُرى. ويرسم الفريق خريطة لمسار التغيير من لحظة كتابة الكود حتى وصوله إلى المستخدم، ويسجل كل خطوة والزمن الذي تستغرقه ومن ينفذها وأين تحدث التأخيرات، وهي ممارسة تعرف باسم رسم تدفق القيمة Value Stream Mapping. وغالبًا ما تكشف هذه الخريطة مفاجآت، مثل أن أغلب الوقت يضيع في الانتظار بين المراحل وليس في العمل نفسه، وهذا ما يحدد أين يجب أن يبدأ التحسين.
ويُستكمل التقييم بقياس مؤشرات الأداء الأساسية الحالية، وهي معدل تكرار النشر وزمن الانتظار من الالتزام إلى الإنتاج ومعدل فشل التغييرات وزمن استعادة الخدمة. وتوفر أبحاث DORA إطارًا معروفًا لهذه المؤشرات يمكن الاعتماد عليه في المقارنة والتتبع. وتعطي هذه الأرقام نقطة انطلاق موضوعية، فتعرف المؤسسة موقعها الفعلي بدل الاعتماد على الانطباعات، ويصبح بإمكانها لاحقًا إثبات التقدم بالأرقام بدلًا من الحديث عنه بصورة عامة.
كما يشمل التقييم مراجعة الأدوات والمهارات والثقافة القائمة، فيُسأل عن مدى استخدام التحكم في الإصدارات والاختبارات الآلية، وعن مستوى مهارات الفريق، وعن علاقة الفرق ببعضها. ويُحدَّد في هذه المرحلة نقطة ألم واحدة أو اثنتان هما الأكثر إيلامًا للفريق والأعلى أثرًا في حال تحسينهما، لتكونا بداية المشروع. ويضمن اختيار هدف محدد ألا يتشتت الجهد في مبادرات متفرقة، وأن يحصل الفريق على فوز مبكر يمنحه الدافع لمواصلة الطريق.
بناء ثقافة التعاون والمسؤولية المشتركة
الثقافة هي الأساس الذي تقوم عليه الأدوات، ولذلك يبدأ بناؤها مبكرًا وبالتوازي مع الخطوات التقنية. ويبدأ ذلك بجمع الفريقين على أهداف مشتركة واضحة، مثل تقليل زمن النشر وتحسين الاستقرار، بدلًا من أهداف منفصلة تتعارض فيما بينها. ويحتاج هذا التوجه إلى دعم من الإدارة التي تعدل مؤشرات التقييم والحوافز بما يشجع التعاون، وتعلن صراحة أن التحول أولوية مؤسسية وليس تجربة جانبية قابلة للإلغاء عند أول ضغط.
وتساعد خطوات عملية بسيطة على ترسيخ هذه الثقافة، مثل إشراك العمليات في اجتماعات التخطيط، وإشراك المطورين في مناوبات الدعم، وفتح لوحات المراقبة للجميع. كما تفيد جلسات تبادل المعرفة التي يشرح فيها كل فريق عمله للآخر، فيفهم المطور قيود التشغيل ويفهم مهندس العمليات منطق التطبيق. ويبدأ مع الوقت بناء لغة مشتركة وثقة متبادلة، وهما أهم ما يحتاجه الفريق لينجح في بيئة سريعة تتطلب قرارات مشتركة تُتخذ بسرعة.
ولا تكتمل هذه الثقافة دون الأمان النفسي، أي أن يشعر كل عضو أنه يستطيع الاعتراف بالخطأ وطرح الأسئلة وتقديم الأفكار دون خوف من السخرية أو العقاب. ويتحقق ذلك بممارسة المراجعات بعد الحوادث بلا لوم، وبأن يتصرف القادة بنموذج يحتذى حين يعترفون بأخطائهم ويتعلمون منها. فالمؤسسة التي تعاقب من يبلغ عن المشكلات تحصل على فريق يخفيها، أما التي تكافئ الشفافية فتحصل على اكتشاف مبكر وتحسين متواصل، وهذا ما يغذي دورة DevOps بالمعلومات الصادقة التي تحتاجها.
البدء بإدارة الأكواد والإصدارات
أول خطوة تقنية هي إتقان التحكم في الإصدارات، لأن كل ما بعدها يقوم عليه. فينبغي أن يكون كل كود ومستند وملف إعداد وسكريبت في مستودع Git واحد أو مجموعة مستودعات منظمة، فلا يبقى شيء مهم على جهاز شخص أو في مجلد مشترك لا يُعرف تاريخه. ويتفق الفريق على استراتيجية تفرع بسيطة وواضحة، مثل الفروع القصيرة العمر مع طلبات الدمج، ويوثقها ليلتزم بها الجميع بدلًا من أن يعمل كل شخص بطريقته الخاصة.
ثم تُفعَّل مراجعة الكود كجزء إلزامي من سير العمل، مع قواعد حماية للفرع الرئيسي تمنع الدمج المباشر دون مراجعة وفحوص ناجحة. وتُعتمد معايير موحدة لكتابة رسائل الالتزام وتسمية الفروع، فيسهل تتبع التاريخ وفهم سبب كل تغيير. وتفيد هذه الخطوة البسيطة في نشر المعرفة وتحسين الجودة فورًا، حتى قبل إضافة أي أتمتة، كما أنها تضع الأساس الذي ستعتمد عليه خطوط CI/CD لاحقًا.
وإذا كانت المؤسسة تحتفظ بجزء من أعمالها خارج Git، مثل ملفات إعدادات الخوادم وسكريبتات الصيانة، فيجدر نقلها إلى المستودعات مبكرًا. فهذه الملفات هي أساس البنية التحتية ككود لاحقًا، ووضعها تحت التحكم في الإصدارات يتيح مراجعة التغييرات عليها وتتبعها. كما يُفضَّل أن يُنشأ قالب مستودع موحد يتضمن بنية المجلدات وملفات الإعداد الأساسية، فتبدأ المشاريع الجديدة على أرضية سليمة دون تكرار الجهد، وتنتشر الممارسات الجيدة بصورة طبيعية.
أتمتة الاختبارات والبناء
بعد استقرار إدارة الأكواد تأتي أتمتة البناء والاختبار، وهي الخطوة التي تمنح الفريق أول مكسب سريع ملموس. فيُنشأ خط التكامل المستمر الأول الذي يبني المشروع ويشغل الاختبارات الموجودة عند كل رفع، حتى لو كانت قليلة في البداية. ويكفي في هذه المرحلة أن يعرف الفريق خلال دقائق إن كان التغيير يكسر البناء، فهذه المعلومة وحدها تغير سلوك الفريق وتقلل المفاجآت وتبني الثقة في الأنبوب الآلي الذي سيتوسع لاحقًا.
وبعد ذلك يبدأ الفريق في زيادة تغطية الاختبارات بصورة تدريجية، مبتدئًا بأهم المسارات الحرجة في النظام والأجزاء التي تتعطل كثيرًا. ولا يُشترط الوصول إلى تغطية كاملة قبل المتابعة، فالقاعدة العملية أن كل خلل جديد يُكتشف يُضاف له اختبار يمنع عودته، فتنمو شبكة الأمان مع الزمن بصورة طبيعية. ويضاف مع الاختبارات فحص جودة الكود وفحص التبعيات، لتكتمل بوابات الجودة الأولى التي تحمي الفرع الرئيسي.
ومن الضروري الحفاظ على سرعة الأنبوب، فالبناء الذي يستغرق ساعة كاملة سيتجنبه المطورون أو يتجاهلون نتائجه. ولذلك يُقسَّم الاختبار إلى طبقات، فتعمل الاختبارات السريعة مع كل رفع وتؤجل الأبطأ إلى مراحل لاحقة أو إلى جدول ليلي، وتُستخدم التخزين المؤقت والتشغيل المتوازي لتقليل الزمن. ويُعامَل الأنبوب الأحمر كأولوية فورية يتوقف عندها العمل حتى يُصلح، لأن التساهل في هذه النقطة يفقد الفريق ثقته بالمنظومة كلها ويعيده إلى الاعتماد على الفحص اليدوي.
تطبيق CI/CD تدريجيًا
لا يلزم أن تبدأ المؤسسة بالنشر المستمر الكامل إلى الإنتاج، بل الأفضل أن تتدرج في مراحل متتابعة تنمو معها الثقة والقدرة. ويتم ذلك في عدة خطوات يمكن إيجازها فيما يلي:
- البداية بالتكامل المستمر وحده، أي بناء واختبار آلي عند كل تغيير.
- أتمتة النشر على بيئة الاختبار ثم بيئة التجهيز دون تدخل يدوي.
- اعتماد التسليم المستمر مع زر موافقة بشري قبل الإنتاج.
- إضافة استراتيجيات النشر الآمنة مثل Canary وأعلام الميزات.
- الانتقال إلى النشر المستمر في الخدمات التي تثبت نضجها فقط.
وتتحرك المؤسسة بين هذه المراحل بحسب نضج الاختبارات والمراقبة، فلا تنتقل إلى مرحلة أعلى قبل أن تتأكد أن البنية الداعمة جاهزة. ويفيد في ذلك اختيار خدمة واحدة أو مشروع واحد كمرشد تجريبي، يكتمل فيه الأنبوب وتُستخلص دروسه ثم تُعمم على بقية المشاريع. وبهذه الطريقة تتفادى المؤسسة مخاطر التحول الشامل المتعجل، وتبني قاعدة قوية من التجارب الموثقة تسهل على الفرق الأخرى اللحاق بها.
إضافة المراقبة والأمان
مع اقتراب النشر الآلي من الإنتاج تصبح المراقبة ضرورة لا يمكن تأجيلها، لأن السرعة دون رؤية تعني الوقوع في الأخطاء بصورة أسرع. فتُجمع المقاييس الأساسية من التطبيقات والخوادم، وتُركز السجلات في منصة مركزية، وتُبنى لوحات متابعة تعرض الصحة العامة، وتُضبط تنبيهات على المؤشرات المرتبطة مباشرة بتجربة المستخدم. ويبدأ الفريق بعدد صغير من المؤشرات المهمة ثم يوسعها بحسب الحاجة، فالمبالغة المبكرة تنتج ضجيجًا يضيع معه الإنذار الحقيقي بين مئات الإشعارات غير المفيدة.
وفي الجانب الأمني يُدمج DevSecOps تدريجيًا بإضافة فحوص بسيطة إلى الأنبوب الحالي، مثل فحص التبعيات وفحص الأسرار المكشوفة وتحليل الكود الثابت. وتُنقل كلمات المرور والمفاتيح من الملفات النصية إلى نظام إدارة أسرار مخصص، وتُطبق مبادئ أقل الصلاحيات على حسابات الأنابيب والخدمات. ولا يطلب من الفريق في البداية إصلاح كل ما تكتشفه الفحوص دفعة واحدة، بل يُحدد حد خطورة يوقف الأنبوب، وتُعالج بقية النتائج بحسب أولويتها عبر خطة زمنية واقعية.
ويكتمل هذا الجانب بتجهيز الاستجابة للحوادث، فتُحدد المناوبات وقنوات التصعيد، وتُكتب أدلة تشغيل مختصرة للمشكلات المتوقعة، وتُجرى تدريبات محاكاة دورية. وتُحدد أهداف مستوى الخدمة SLO لأهم الخدمات لتعطي الفريق تعريفًا رقميًا للاستقرار المقبول. ويؤدي ذلك إلى استعداد حقيقي لمواجهة المشكلات قبل وقوعها، ويحول المراقبة والأمان من أعباء إضافية إلى شبكة حماية تتيح للفريق التحرك بجرأة أكبر، لأنه يعرف أن أي خلل سيُكتشف ويُعالج بسرعة.
قياس النتائج والتحسين المستمر
لا تتوقف رحلة DevOps عند بناء الأنابيب، بل تستمر في القياس والتحسين بصورة دورية تحافظ على الزخم وتكشف ما يحتاج إلى تعديل. فتُراجع المؤشرات الأساسية التي قيست في بداية الرحلة وتُقارن بالوضع الحالي، لتعرف المؤسسة إن كانت الاستثمارات تؤتي ثمارها فعلًا. وتعرض النتائج بشفافية على الفرق والإدارة، فيرى الجميع الأثر الملموس وتتعزز الثقة بالمسار، وإذا لم يظهر التحسن المتوقع يُبحث عن السبب بدل الاستمرار على المنوال نفسه.
وتساعد الممارسات التالية على ترسيخ دورة التحسين المستمر:
- قياس مؤشرات DORA الأربعة دوريًا ومتابعة اتجاهها بمرور الوقت.
- اجتماعات مراجعة منتظمة لمناقشة ما نجح وما يحتاج إلى تطوير.
- تحليل الحوادث بلا لوم وتحويل الدروس إلى تحسينات محددة.
- تخصيص وقت ثابت لتقليل الدين التقني وتحسين الأدوات.
- مشاركة النجاحات والدروس بين الفرق لنشر الممارسات الجيدة.
ما هو مهندس DevOps وماذا يفعل؟
خلف كل خط أنابيب يعمل بسلاسة وكل نشر يمر دون أن يشعر به المستخدم، يقف شخص أو فريق صغير قضى وقتًا طويلًا في تصميم هذه السلاسة. هذا الشخص هو مهندس DevOps، وهو من أكثر الأدوار طلبًا في سوق التقنية اليوم، لأنه يجمع بين فهم البرمجة وفهم الأنظمة وفهم الأعمال في وقت واحد. وسنتعرف في هذا القسم على طبيعة دوره ومهامه ومهاراته وحدود الفرق بينه وبين المطور، بما يساعد من يفكر في دخول المجال على تكوين صورة واقعية بعيدة عن التبسيط.
من هو مهندس DevOps؟
مهندس DevOps DevOps Engineer هو متخصص تقني يتولى تصميم وبناء وصيانة الأدوات والعمليات التي تنقل البرمجيات من مرحلة التطوير إلى بيئة التشغيل بصورة آلية وآمنة. وهو لا يعمل في عزلة، بل يقف في نقطة التقاء بين المطورين وفرق العمليات والأمن والجودة، فيترجم احتياجات كل طرف إلى حلول عملية يستطيع الجميع استخدامها. ويتحمل مسؤولية أن يكون الطريق من الكود إلى الإنتاج سريعًا وموثوقًا ومتكرر النتائج، وأن تتوفر للفريق رؤية واضحة لما يحدث في الأنظمة بعد النشر.
وتختلف التسمية الوظيفية لهذا الدور من مؤسسة إلى أخرى، فقد يظهر باسم مهندس الموثوقية SRE أو مهندس المنصات Platform Engineer أو مهندس البنية التحتية السحابية أو مهندس الأتمتة. وتتداخل هذه المسميات في كثير من الأحيان مع اختلافات في التركيز، فبعضها يهتم بالموثوقية والتوافر، وبعضها يهتم ببناء منصات داخلية تخدم المطورين، وبعضها يتخصص في السحابة. ولذلك ينبغي للباحث عن عمل أن يقرأ وصف الوظيفة بعناية، لأن الاسم وحده لا يكشف حقيقة المهام المطلوبة.
وفي المؤسسات الصغيرة قد يتولى مهندس واحد معظم هذه المسؤوليات، فيبني الأنابيب ويدير الخوادم ويضبط المراقبة ويساعد في الأمان. أما في المؤسسات الكبيرة فتتوزع هذه المهام على فرق متخصصة تعمل بتنسيق وثيق وتتقاسم الأدوات والمعايير. ومن المهم أن نتذكر أن الهدف الثقافي لـ DevOps هو أن يتحمل الجميع جزءًا من هذه المسؤولية، وأن يكون المهندس المتخصص ممكّنًا للفرق لا حاجزًا جديدًا بينها، فينجح حين يجعل الآخرين أقدر على العمل باستقلال.
ما المهام اليومية لمهندس DevOps؟
تتنوع مهام مهندس DevOps اليومية بين بناء أشياء جديدة وصيانة القائم والاستجابة للطوارئ، ويختلف توازن هذه الأنواع بحسب مرحلة المؤسسة. ففي يوم عادي قد يقضي وقتًا في تحسين خط أنابيب بطيء، ثم يراجع طلب دمج لتغيير في ملفات البنية التحتية، ثم يساعد مطورًا في تشخيص مشكلة في الحاوية، وقد تقطع هذه الروتينات رسالة تنبيه عن ارتفاع الأخطاء في خدمة حيوية. ويحتاج المهندس في هذا الإيقاع إلى قدرة على ترتيب الأولويات والانتقال بسرعة بين السياقات المختلفة دون أن يفقد تركيزه.
ويمكن تلخيص أبرز المهام المتكررة في النقاط التالية:
- بناء وصيانة خطوط CI/CD وتحسين سرعتها وموثوقيتها.
- كتابة البنية التحتية ككود باستخدام أدوات مثل Terraform وAnsible.
- إدارة الحاويات والتنسيق عبر Docker وKubernetes.
- إعداد المراقبة والتنبيهات وبناء لوحات المتابعة.
- الاستجابة للحوادث وتحليل أسبابها وكتابة المراجعات اللاحقة.
- تعزيز الأمان بإدارة الأسرار والصلاحيات وفحوص الثغرات.
- دعم المطورين بالأدوات والقوالب والتوثيق.
ما المهارات التي يحتاج إليها مهندس DevOps؟
تنقسم مهارات مهندس DevOps إلى مهارات تقنية ومهارات سلوكية، وكلتاهما ضرورية للنجاح في الدور. فالجانب التقني يشمل فهم أنظمة التشغيل والشبكات والبرمجة والأتمتة والسحابة، بينما يشمل الجانب السلوكي التواصل والتعاون وحل المشكلات والتعلم المستمر. وكثيرًا ما يكون الجانب السلوكي هو الفارق الحقيقي بين مهندس جيد وآخر متميز، لأن جوهر العمل هو تسهيل العمل المشترك وليس إتقان الأدوات فحسب، فالأداة الأفضل لا تنفع إذا لم يتبناها الفريق.
وتأتي المهارات المطلوبة على النحو التالي:
- إتقان Linux وسطر الأوامر وإدارة الخدمات والعمليات.
- فهم الشبكات مثل TCP/IP وDNS والجدران النارية وموازنة الأحمال.
- البرمجة والسكريبت بلغات مثل Python وBash.
- التفكير التحليلي وحل المشكلات تحت الضغط.
- التواصل الفعال وكتابة التوثيق الواضح.
- التعلم الذاتي المستمر لمواكبة التغير السريع في الأدوات.
ما التقنيات التي يجب أن يعرفها؟
يعتمد مهندس DevOps على حزمة تقنيات متكاملة تغطي دورة التسليم كلها، ولا يُطلب منه إتقان كل أداة في السوق بل فهم الفئات والمبادئ وإتقان عدد منها بعمق. فالتقنيات تتغير باستمرار، لكن من يفهم المنطق خلف الأداة يستطيع الانتقال بين البدائل بسهولة. ومن الحكمة أن يبدأ بالأدوات الأوسع انتشارًا لأن عليها طلبًا أكبر في السوق ومجتمعًا يساعده عند التعثر، ثم يتوسع بحسب احتياج عمله.
وتتلخص التقنيات الأساسية فيما يلي:
- Git وGitHub أو GitLab للتحكم في الإصدارات والتعاون.
- أدوات CI/CD مثل GitHub Actions وJenkins وGitLab CI.
- Docker وKubernetes للحاويات وتنسيقها.
- Terraform وAnsible للبنية التحتية وإدارة الإعدادات.
- منصة سحابية واحدة على الأقل مثل AWS أو Azure أو Google Cloud.
- Prometheus وGrafana وELK للمراقبة والسجلات.
ما الفرق بين مهندس DevOps والمطور؟
يركز المطور Developer على بناء منطق التطبيق وميزاته، فيكتب الكود الذي يلبي احتياجات المستخدمين ويحل مشكلات الأعمال، ويهتم بتصميم البرنامج وجودة الكود. أما مهندس DevOps فيهتم بكيفية بناء هذا الكود واختباره ونشره وتشغيله ومراقبته بصورة موثوقة، ويبني الأدوات والبنية التي تتيح للمطور أن يعمل بسرعة وأمان. وبعبارة أخرى، المطور يصنع المنتج، ومهندس DevOps يصنع الطريق الذي يوصل هذا المنتج إلى الناس ويبقيه يعمل.
وفي الواقع العملي يتداخل الدوران كثيرًا، فالمطور في بيئة DevOps يكتب ملفات Docker ويتابع المراقبة ويشارك في المناوبات، ومهندس DevOps يكتب كودًا برمجيًا للأتمتة. ويوضح الجدول التالي الفروق العامة بين الدورين:
| وجه المقارنة | المطور | مهندس DevOps |
|---|---|---|
| التركيز الأساسي | بناء ميزات التطبيق ومنطقه | بناء مسار التسليم والتشغيل |
| المخرجات | كود تطبيقي وميزات | خطوط أنابيب وبنية تحتية وأدوات |
| الأدوات الأساسية | لغات البرمجة والأطر وقواعد البيانات | Docker وKubernetes وTerraform وCI/CD |
| المقياس الرئيسي | جودة الميزة وسرعة تسليمها | سرعة الإصدار واستقرار الأنظمة |
| التعامل مع الأعطال | إصلاح الأخطاء في الكود | تشخيص البنية واستعادة الخدمة |
| العلاقة بالإنتاج | يطور ثم يشارك في المراقبة | يشغل ويراقب ويحسن المنصة |
كيف أتعلم وأكون DevOps Engineer من الصفر؟
كثيرون يقفون أمام هذا المجال حائرين من كثرة الأدوات والمصطلحات، ويظنون أنهم بحاجة إلى حفظ مئات الأسماء قبل أن يبدؤوا. والحقيقة أن الطريق أبسط مما يبدو إذا قُسم إلى خطوات متدرجة كل منها يبني على السابقة، وإذا اقترن التعلم النظري بالتطبيق العملي منذ اليوم الأول. وهذا القسم يقدم خارطة طريق عملية تبدأ من الأساسيات وتصل إلى المهارات المتقدمة، ويمكن تعديلها بحسب خلفيتك ووقتك. وتتلخص المراحل الرئيسية في النقاط التالية:
- الأساسيات: البرمجة وLinux والشبكات.
- أدوات العمل اليومي: Git وCI/CD وDocker.
- الفهم الأوسع: دورة حياة البرمجيات والسكريبت.
- المهارات المتقدمة: السحابة والبنية التحتية ككود وKubernetes والأمان.
هل أحتاج إلى تعلم البرمجة قبل DevOps؟
الإجابة المختصرة هي أنك لا تحتاج إلى أن تكون مطورًا محترفًا، لكنك تحتاج إلى فهم أساسي للبرمجة يمكّنك من قراءة الكود وكتابة سكريبتات الأتمتة. فمعظم عمل DevOps يدور حول التعامل مع الكود بصورة أو بأخرى، سواء كان تطبيقًا يُبنى ويُنشر أو سكريبتًا يؤتمت مهمة أو ملف إعداد يصف بنية تحتية. وإذا لم تفهم المنطق الأساسي من متغيرات وشروط وحلقات ودوال، ستجد صعوبة في فهم ما تحاول أتمتته وفي التواصل مع المطورين بلغة مشتركة.
والمستوى المطلوب يختلف عن مستوى مطور تطبيقات متقدم، فهو يركز على القدرة على حل المشكلات بالكود وليس على تصميم أنظمة ضخمة معقدة. وتكفي في البداية لغة واحدة تتقنها جيدًا، وتفضل لغة Python لسهولتها وانتشارها الواسع في أدوات الأتمتة والسكريبتات. كما أن تعلم أساسيات البرمجة يفيدك في فهم اختبارات الكود وكيف تُكتب وتُشغَّل في خطوط الأنابيب، وهي جزء أصيل من عملك اليومي في أي فريق يعتمد DevOps.
وينبغي أن يكون التعلم تطبيقيًا منذ البداية، فلا تكتفِ بمشاهدة الدروس بل اكتب برامج صغيرة تحل مشكلات حقيقية، مثل سكريبت يعيد تسمية ملفات أو يقرأ سجلات ويلخصها. وتفيد هذه التمارين في بناء عقلية الأتمتة التي يحتاجها المجال، أي أن ترى أي مهمة متكررة فرصة لتحويلها إلى كود. ومع الوقت تتراكم لديك مكتبة سكريبتات صغيرة تثبت مهاراتك العملية وتصلح مادة لعرض عملك أمام أي جهة توظيف.
تعلم Linux والشبكات أولًا
يعمل أغلب البنية التحتية في العالم على أنظمة Linux، من الخوادم السحابية إلى الحاويات، ولذلك فإن إتقانه شرط عملي لأي مهندس DevOps. وينبغي أن تتعلم التعامل مع سطر الأوامر والملفات والصلاحيات والعمليات والخدمات وإدارة الحزم وقراءة السجلات، وأن تعتاد على استخدام الطرفية في إنجاز مهامك بدلًا من الواجهات الرسومية. وأفضل طريقة لتعلم ذلك هي تثبيت توزيعة مثل Ubuntu على جهاز افتراضي أو سحابي، وتجربة الأوامر وحل المشكلات التي تظهر أثناء الاستخدام الفعلي.
وبالتوازي تحتاج إلى فهم أساسيات الشبكات، لأن معظم مشكلات الأنظمة الموزعة تتعلق بالاتصال بين المكونات. ويشمل ذلك الموضوعات التالية:
- بروتوكولات TCP وIP وكيف تنتقل البيانات بين الأجهزة.
- نظام DNS وكيف تُترجم أسماء المواقع إلى عناوين.
- بروتوكولات HTTP وHTTPS وطريقة عمل الطلبات والاستجابات.
- المنافذ والجدران النارية وقواعد السماح والمنع.
- موازنة الأحمال والوكلاء العكسيين مثل Nginx.
تعلم Git وإدارة الأكواد
يعد Git أهم أداة يومية في عالم DevOps، ولا يمكن أن تعمل مع أي فريق حديث دون إتقانه. ويبدأ التعلم بالمفاهيم الأساسية، وهي المستودع والالتزام Commit والفرع Branch والدمج Merge، ثم ينتقل إلى التعامل مع المستودعات البعيدة ورفع التغييرات وسحبها. وينبغي أن تفهم ما يحدث فعلًا خلف الأوامر، فمن يحفظ الأوامر دون فهم يتعثر عند أول تعارض أو خطأ غير متوقع، أما من يفهم النموذج الداخلي فيحل المشكلات بثقة وبخطوات منطقية.
وبعد الأساسيات تأتي المهارات التي يستخدمها المحترفون يوميًا، ومنها حل تعارضات الدمج، وإعادة ترتيب الالتزامات Rebase، والتراجع عن التغييرات، واستخدام الوسوم لتحديد الإصدارات. كما ينبغي أن تتعلم استراتيجيات التفرع المختلفة وأن تفهم متى تناسب كل منها، مثل Trunk Based Development وGitFlow. ويفيدك التدرب على هذه المهارات عبر مشاريع حقيقية، حتى لو كانت شخصية، فالخطأ في مستودع تجريبي أرخص بكثير من الخطأ في مستودع إنتاج.
وبجانب Git نفسه، تعلّم استخدام منصة استضافة مثل GitHub أو GitLab، وافهم طلبات الدمج ومراجعة الكود وقواعد حماية الفروع وإدارة المهام. وتعد المساهمة في مشاريع مفتوحة المصدر وسيلة ممتازة للتدرب على هذا العمل التعاوني في بيئة حقيقية، فتتعلم كيف يراجع الآخرون كودك وكيف تكتب رسائل التزام واضحة. وتبني هذه المساهمات أيضًا سجلًا عامًا يثبت قدراتك لأي جهة توظيف، وهو أقوى من أي شهادة نظرية في كثير من الحالات.
تعلم CI/CD والأتمتة
بعد أن تتقن Git تنتقل إلى أتمتة البناء والاختبار والنشر، وهي المهارة التي تميز مهندس DevOps عن غيره. وتبدأ بفهم المفاهيم قبل الأدوات، أي ما هو خط الأنابيب والمراحل والمهام والمحفزات والمخرجات، ثم تختار أداة واحدة وتتعمق فيها، ويفضل أن تبدأ بـ GitHub Actions لأنها سهلة الإعداد ومجانية للمشاريع العامة. وبعد إتقانها يصبح الانتقال إلى Jenkins أو GitLab CI أمرًا يسيرًا لأن الفكرة الأساسية واحدة.
وأفضل طريقة للتعلم هي بناء خط أنابيب كامل لمشروع صغير، يبدأ بتشغيل الاختبارات عند كل رفع، ثم يضيف بناء الحزمة، ثم نشرها على بيئة تجريبية. ويتعرف المتعلم أثناء ذلك على مفاهيم مهمة مثل التخزين المؤقت للتبعيات، والتشغيل المتوازي، وإدارة الأسرار والمتغيرات، والشروط على الفروع والأحداث. وتمنحك هذه التجربة العملية فهمًا لا تعطيه الدروس النظرية، لأنك تواجه الأخطاء الحقيقية وتتعلم كيف تقرأ سجلات التنفيذ وتشخص أسباب الفشل.
وتشمل الأتمتة أبعد من خطوط CI/CD، فهي عقلية تنطبق على كل مهمة متكررة في عملك. فتعلم كيف تحول الخطوات اليدوية إلى سكريبتات، وكيف تجدول المهام الدورية، وكيف تكتب أدوات صغيرة تخدم فريقك. وينبغي أن تتعلم أيضًا متى لا تؤتمت، فبعض المهام نادرة أو معقدة بحيث تكلف أتمتتها أكثر مما توفره. ويحسن بك أن تقيس القيمة قبل البناء، فالمهندس الجيد يسأل أولًا هل هذه المهمة تستحق الأتمتة، ثم يبني الحل الأبسط الذي يؤدي الغرض.
تعلم Docker والحاويات
تمثل الحاويات حجر الأساس في البنية الحديثة، وتعلم Docker من أسرع الاستثمارات عائدًا في هذا المجال. فتبدأ بفهم الفرق بين الصورة Image والحاوية Container، وكيف تُبنى الصور من ملف Dockerfile وتُخزَّن في السجلات وتُشغَّل على أي جهاز. ثم تتعلم أوامر Docker الأساسية، وربط المنافذ، وإدارة الحجوم Volumes للتخزين الدائم، والشبكات بين الحاويات. ويتيح لك هذا الفهم تشغيل أي برنامج تقريبًا في بيئة معزولة نظيفة دون أن تلوث جهازك أو تعاني من تعارض الإصدارات.
وبعد ذلك تنتقل إلى تحسين الصور وجعلها صغيرة وآمنة، باستخدام الصور الأساسية الخفيفة، والبناء متعدد المراحل Multi Stage Builds، وترتيب الأوامر للاستفادة من التخزين المؤقت للطبقات. وتتعلم أيضًا أن تشغل الحاويات بمستخدم غير مسؤول، وألا تضع الأسرار داخل الصور، وأن تفحص الصور بحثًا عن الثغرات. وهذه الممارسات هي ما يفرق بين من يستخدم Docker لتجارب شخصية ومن يستخدمه في بيئات إنتاج حقيقية تتطلب أمانًا وكفاءة.
ثم تتعلم Docker Compose لتشغيل تطبيقات متعددة المكونات معًا، كتطبيق ويب مع قاعدة بيانات وذاكرة مؤقتة، بملف واحد يصف الخدمات وعلاقاتها. وتفيد هذه الأداة في بناء بيئات تطوير محلية متطابقة بين أعضاء الفريق، وفي كتابة اختبارات تكامل تعمل في خطوط الأنابيب. وتمهد لك هذه الخطوة الطريق نحو Kubernetes، لأن المفاهيم الأساسية متشابهة، فمن فهم الحاويات والخدمات والشبكات في Compose سيجد انتقاله إلى أنظمة التنسيق الأكبر أكثر سلاسة وأقل رهبة.
فهم دورة حياة البرمجيات SDLC
يحتاج مهندس DevOps إلى فهم دورة حياة تطوير البرمجيات SDLC بصورة كاملة، أي كيف تُكتب المتطلبات وتُصمَّم الأنظمة وتُكتب الأكواد وتُختبر وتُنشر وتُصان. فمن لا يفهم كيف يعمل المطورون وما يحتاجونه لن يستطيع بناء أدوات تخدمهم فعلًا، وسيصمم حلولًا تبدو ممتازة نظريًا لكنها تعيق سير عملهم اليومي. ولذلك ينبغي أن تتعلم كيف يكتب المطور الكود، وكيف تُنظَّم المشاريع، وما التحديات التي يواجهها في الاختبار والتكامل، حتى تكون شريكًا حقيقيًا لا مجرد مزود للأدوات.
وتشمل هذه المعرفة فهم منهجيات التطوير المختلفة مثل Waterfall وAgile وScrum وKanban، ومعرفة ما يميز كل منها وكيف يؤثر في إيقاع الإصدارات. كما ينبغي أن تفهم أنواع الاختبارات وأين تقع في الدورة، من الوحدوية إلى التكاملية إلى الشاملة، وكيف يُصمم هرم الاختبارات. وتساعدك هذه المعرفة على تصميم خطوط أنابيب تتوافق مع طريقة عمل الفريق وتضع كل فحص في المكان الأنسب، فلا تبطئ التغذية الراجعة ولا تترك فجوات في التغطية.
ويمتد الفهم إلى جانب التشغيل والصيانة، أي كيف تُدار الإصدارات وتُعالج الأعطال وتُحدَّث التبعيات ويُدار الدين التقني على المدى الطويل. وأفضل طريقة لاكتساب هذه الرؤية هي المشاركة في مشروع برمجي حقيقي ولو صغير، تمر فيه بالمراحل كلها من الفكرة إلى النشر. وستكتشف أن كثيرًا من قرارات DevOps ترتبط بقرارات تصميم اتُخذت مبكرًا، وأن إشراكك في التخطيط يوفر مشكلات لاحقة، وهذا هو جوهر الفلسفة التي ينبني عليها المجال كله.
تعلم لغات البرمجة والسكريبت Scripting
تحتاج الأتمتة إلى لغة تعبر بها عن منطقها، ولذلك فإن تعلم لغة سكريبت قوية من أهم استثماراتك المهنية. وتأتي Python في مقدمة الخيارات لأنها سهلة القراءة وغنية بالمكتبات وتستخدم على نطاق واسع في أدوات الأتمتة والحوسبة السحابية، وتسمح بكتابة سكريبتات من بضعة أسطر إلى أدوات متكاملة. وتأتي Ruby كخيار آخر في بعض البيئات، خاصة تلك التي تعتمد أدوات قديمة مثل Chef، لكن Python أكثر انتشارًا وأوفر موارد تعليمية وأقوى حضورًا في سوق العمل الحالي.
ولا غنى عن Bash إلى جانب Python، فهي اللغة الأصلية لطرفية Linux، وتُستخدم لكتابة سكريبتات سريعة تربط بين الأوامر وتنفذ مهام النظام. وتتعلم فيها المتغيرات والشروط والحلقات والدوال وتمرير المعاملات ومعالجة الأخطاء، وكيف تستخدم الأنابيب Pipes لتمرير مخرجات أمر إلى آخر. وتناسب Bash المهام القصيرة المرتبطة بالنظام، بينما تناسب Python المهام الأكثر تعقيدًا التي تحتاج إلى منطق أو تعامل مع واجهات برمجية، ويتقن المهندس المحترف الأداتين ويعرف متى يختار كلًا منهما.
وتعلَّم إلى جانب اللغات كتابة سكريبتات جيدة، أي واضحة ومقروءة ومختبرة وتتعامل مع الأخطاء بصورة سليمة، وليس مجرد أسطر تعمل على جهازك فقط. ومن الممارسات المفيدة وضع السكريبتات في Git، وكتابة توثيق مختصر لكل منها، وإضافة اختبارات للمنطق المعقد، وتجنب كتابة الأسرار داخلها. كما يفيد أن تتعلم التعامل مع صيغتي JSON وYAML لأنهما لغة الإعدادات في أغلب الأدوات، وأن تتدرب على استدعاء الواجهات البرمجية REST وتحليل نتائجها، فهذه المهارات تظهر في عملك يوميًا تقريبًا.
تعلم أنظمة إدارة النسخ Version Control
بعد تعلم الأساسيات في Git، يأتي دور الإتقان العملي وفهم كيف يستخدم المحترفون أنظمة إدارة النسخ في المشاريع الحقيقية. وهذا يعني أن تتقن العمل على منصات مثل GitHub وGitLab، وتفهم مزاياها وأدواتها المتكاملة، من إدارة المشاريع إلى مراجعة الكود إلى الأنابيب والأمان. وتتعلم كيف تنظم المستودعات الكبيرة، وكيف تدير الصلاحيات والفرق، وكيف تضبط قواعد حماية الفروع وتفرض مراجعة الكود وتشترط نجاح الفحوص قبل الدمج.
وتتعلم كذلك ممارسات إدارة الإصدارات، مثل الترقيم الدلالي Semantic Versioning الذي يميز بين التغييرات الجسيمة والإضافات والإصلاحات، وكتابة ملاحظات الإصدار، واستخدام الوسوم لتحديد نقاط التسليم. كما تفهم مفهوم المستودع الواحد Monorepo مقابل المستودعات المتعددة، ومزايا كل منهما في تنظيم المشاريع الكبيرة وبناء خطوط الأنابيب. وتفيدك هذه المعرفة عند تصميم هيكل المشاريع، لأن قرارات التنظيم المبكرة تؤثر في سهولة البناء والنشر لسنوات بعد ذلك.
ولا يقتصر استخدام هذه الأنظمة على الكود التطبيقي، فمن الممارسات الأساسية في DevOps إدارة كل شيء ككود وحفظه في المستودعات. ويشمل ذلك ملفات البنية التحتية وإعدادات الأنابيب وتعريفات المراقبة والوثائق، مع المراجعة والتتبع نفسهما. ويعرف هذا الأسلوب في بعض صوره باسم GitOps، حيث يصبح المستودع مصدر الحقيقة لحالة الأنظمة. وإتقانك لهذا النمط يجعلك قادرًا على إدارة أنظمة معقدة بشفافية وانضباط، وإثبات من غيّر ماذا ومتى وبأي موافقة.
تعلم Cloud وInfrastructure as Code
تحتاج بعد هذه الأساسيات إلى اختيار منصة سحابية والتعمق فيها، ويكفي في البداية اختيار واحدة من AWS أو Microsoft Azure أو Google Cloud، لأن المفاهيم الأساسية متشابهة بينها. وتتعلم الخدمات الجوهرية من الحوسبة والتخزين والشبكات وقواعد البيانات وإدارة الهوية والصلاحيات، وتفهم نموذج المسؤولية المشتركة في الأمان. وتوفر هذه المنصات مستويات مجانية وبرامج تعليمية ترشدك خطوة بخطوة، لكن ينبغي الانتباه إلى ضبط ميزانيات وتنبيهات للتكلفة حتى لا تتفاجأ بفاتورة غير متوقعة بسبب مورد نسيت حذفه.
ثم تتعلم البنية التحتية ككود باستخدام أداة مثل Terraform، فتصف الموارد السحابية في ملفات، وتفهم دورة العمل من Plan إلى Apply، وإدارة ملف الحالة State وتخزينه بصورة مشتركة وآمنة. وتتعلم تقسيم الكود إلى وحدات Modules قابلة لإعادة الاستخدام، وإدارة بيئات متعددة كالتطوير والإنتاج بإعدادات مختلفة. وتضيف إلى ذلك Ansible لتهيئة الخوادم وإدارة الإعدادات، فتجمع بين إنشاء الموارد وضبطها، وهو ما يعكس طبيعة العمل الحقيقية في المؤسسات.
وأفضل طريقة لترسيخ هذه المهارات هي مشروع متكامل تبني فيه بنية كاملة بالكود، مثل شبكة وخادمين وموازن أحمال وقاعدة بيانات، ثم تدمرها وتعيد بناءها بأمر واحد. وتكشف لك هذه التجربة قيمة الأتمتة والتكرار، وتعلمك التعامل مع الأخطاء والاعتماديات بين الموارد. ومن المهم أن تتعلم مبادئ الأمان السحابي منذ البداية، كأقل الصلاحيات وتشفير البيانات وعدم كشف الموارد للإنترنت دون ضرورة، لأن أخطاء الإعدادات من أكثر أسباب الاختراقات شيوعًا.
تعلم Kubernetes والمراقبة والأمان
حين تتقن الحاويات تصبح Kubernetes الخطوة المنطقية التالية، فهي المنصة الأشهر لتشغيل الحاويات على نطاق واسع. وتبدأ بفهم المكونات الأساسية مثل Pod وDeployment وService وConfigMap وSecret وIngress، وكيف يصف المطور الحالة المطلوبة ويتولى النظام تحقيقها. ثم تتعلم النشر والتحديث المتدرج والتراجع والتوسع التلقائي وفحوص الصحة. ويمكنك التدرب محليًا باستخدام أدوات مثل Minikube أو kind دون تكلفة، قبل الانتقال إلى الخدمات المدارة على السحابة، وهي أيسر في التشغيل لأنها تتولى إدارة الطبقة الأساسية عنك.
وتأتي المراقبة بوصفها مهارة لا غنى عنها بعد النشر، فتتعلم Prometheus لجمع المقاييس وGrafana لعرضها، ومنصات السجلات مثل ELK أو Loki، ومفاهيم التتبع الموزع. وتتعلم كيف تصمم تنبيهات مفيدة ترتبط بتجربة المستخدم، وتحدد مؤشرات مستوى الخدمة SLI وأهداف مستوى الخدمة SLO، وتكتب أدلة تشغيل للاستجابة للحوادث. وتعطيك هذه المهارات القدرة على فهم سلوك الأنظمة الحية وتشخيص مشكلاتها، وهي ما يفصل المهندس الذي ينشر فقط عن المهندس الذي يضمن نجاح ما نشره.
وتكتمل الصورة بـ الأمان، فتتعلم أساسيات DevSecOps من فحص الكود والتبعيات والصور، وإدارة الأسرار بأدوات مثل Vault، وسياسات الشبكة والصلاحيات في Kubernetes. وتفهم مبادئ أقل الصلاحيات والدفاع المتعدد الطبقات، وتتعرف على أخطاء الإعداد الشائعة التي يستغلها المهاجمون. وينبغي أن تنظر إلى الأمان بوصفه جزءًا من كل قرار تقني وليس مرحلة منفصلة، فمهندس DevOps الذي يفهم الأمان يصبح أكثر قيمة بكثير في سوق العمل، لأن المؤسسات تبحث عن من يجمع بين السرعة والحماية.
ما مستقبل DevOps مع الذكاء الاصطناعي؟
ما كاد المجال يستقر على أدواته حتى دخل الذكاء الاصطناعي وبدأ يغير قواعد اللعبة مرة أخرى، من كتابة الكود إلى تحليل الحوادث إلى توليد ملفات البنية التحتية. وتتباين الآراء بين من يرى فيه مسرّعًا هائلًا للإنتاجية ومن يخشى أن يهدد بعض الوظائف أو يضيف مخاطر جديدة على الجودة والأمان. والحقيقة أن الصورة أكثر تعقيدًا من الحماس والخوف معًا، وسنفصلها هنا بالتدريج، مع الإشارة إلى أن هذا المجال يتغير بسرعة كبيرة، وأن التقديرات المستقبلية ينبغي أن تُقرأ بحذر، فما هو متوقع اليوم قد يتبدل خلال أشهر قليلة.
ما هو AIOps؟
AIOps اختصار لعبارة Artificial Intelligence for IT Operations، ويعني استخدام الذكاء الاصطناعي وتعلم الآلة في تحليل بيانات العمليات التقنية وأتمتة قراراتها. وقد ظهر لأن حجم السجلات والمقاييس والأحداث في الأنظمة الحديثة تجاوز قدرة البشر على تحليلها يدويًا، فمنصة كبيرة قد تنتج ملايين الأحداث في الدقيقة الواحدة، ويستحيل على مهندس أن يتتبع كل ذلك. ولذلك تأتي خوارزميات التعلم الآلي لتفرز هذا الكم الهائل وتستخلص منه ما يستحق الانتباه، فتختصر على الفريق وقتًا طويلًا من البحث والتخمين.
وتتركز قدرات AIOps في الجوانب التالية:
- استخدام الذكاء الاصطناعي في المراقبة لفهم السلوك الطبيعي للأنظمة.
- اكتشاف المشكلات والتنبؤ بها قبل أن تؤثر في المستخدمين.
- تحليل كميات كبيرة من بيانات الأنظمة وربط الأحداث المتفرقة.
- المساعدة في كتابة واختبار الكود وتوليد ملفات الأتمتة.
- الأتمتة الذكية للإجراءات العلاجية المتكررة.
ويحقق هذا الاتجاه فائدة خاصة في تقليل ضجيج التنبيهات، إذ يجمع عشرات التنبيهات المتعلقة بحادثة واحدة في تنبيه واحد يشير إلى السبب المحتمل. كما يستطيع اكتشاف الشذوذ الذي لا تلتقطه الحدود الثابتة، لأنه يتعلم أنماط الاستخدام الموسمية والتغيرات الدورية. غير أن AIOps ليس سحرًا، فجودة نتائجه تعتمد على جودة البيانات التي يتغذى عليها، وعلى معايرة دقيقة وتغذية راجعة من الخبراء، وإلا أنتج توصيات خاطئة تضلل الفريق وتفقده الثقة فيه.
كيف يساعد الذكاء الاصطناعي في عمليات DevOps؟
يدخل الذكاء الاصطناعي في عمليات DevOps من أبواب متعددة، وأوضحها تحليل السجلات والأخطاء بسرعة تفوق القدرة البشرية. فبدلًا من أن يقرأ المهندس آلاف الأسطر بحثًا عن سبب العطل، يلخص النظام الأخطاء المهمة ويقترح الارتباطات بينها وبين التغييرات الأخيرة. وتتطور أدوات المساعدة البرمجية لتكتب ملفات Dockerfile وخطوط الأنابيب والبنية التحتية ككود وتشرح الأخطاء، وهو ما يختصر وقت المهام الروتينية. ويبقى على الإنسان مراجعة ما يُنتج، لأن الكود المولد قد يبدو صحيحًا وهو يحمل ثغرات أو افتراضات خاطئة.
ويمكن تلخيص أبرز صور المساعدة في النقاط الآتية:
- تحليل السجلات والأخطاء وتلخيصها وتحديد الأسباب المحتملة.
- اكتشاف الأنماط غير الطبيعية في المقاييس وسلوك المستخدمين.
- اقتراح حلول للمشكلات بناءً على حوادث سابقة ووثائق التشغيل.
- تحسين عمليات الاختبار والنشر باختيار الاختبارات الأكثر صلة بكل تغيير.
- دعم فرق DevOps في اتخاذ القرارات بتحليل البيانات وتقدير المخاطر.
ما علاقة DevOps بالذكاء الاصطناعي التوليدي؟
يؤثر الذكاء الاصطناعي التوليدي في DevOps من جهتين مختلفتين، الأولى أنه أداة يستخدمها المهندسون لتسريع عملهم، والثانية أنه حمل عمل جديد يحتاج إلى بنية وعمليات لتشغيله. ففي الجهة الأولى تساعد النماذج اللغوية في كتابة السكريبتات وملفات الإعداد وشرح الأخطاء وتوليد الوثائق والاختبارات، وتعمل بعض الأدوات الحديثة كوكلاء يقترحون تغييرات كاملة ويفتحون طلبات دمج. ويسرع ذلك المهام الروتينية بصورة ملحوظة، لكنه يجعل المراجعة البشرية الدقيقة أكثر أهمية، لأن حجم الكود المولد يزيد وكذلك احتمال تسلل أخطاء خفية.
أما في الجهة الثانية، فإن تطبيقات الذكاء الاصطناعي نفسها تحتاج إلى ممارسات تشغيلية متخصصة، فظهرت مصطلحات مثل MLOps وLLMOps لوصف إدارة دورة حياة النماذج. وتشمل هذه الممارسات إدارة إصدارات النماذج والبيانات، وأتمتة التقييم والاختبار، ومراقبة جودة المخرجات وتكلفة الاستدعاء وزمن الاستجابة، وتأمين المدخلات ضد هجمات حقن التعليمات. وتتطلب هذه المهام مهارات DevOps التقليدية مضافًا إليها فهم خصوصية النماذج، ولذلك تتسع حاجة المؤسسات إلى مهندسين يجمعون بين الخبرتين.
ويطرح هذا التداخل أسئلة جديدة تتعلق بـ الحوكمة والأمان، مثل ما البيانات التي يجوز إرسالها إلى النماذج الخارجية، وكيف تُتحقق ملكية الكود المولد وجودته، وكيف تُمنع الأدوات الذكية من تنفيذ أوامر مدمرة بصلاحيات واسعة. وتتبنى المؤسسات الحذرة سياسات واضحة وتمنح الوكلاء صلاحيات محدودة وتبقي الموافقة البشرية على التغييرات الحساسة. وبذلك لا يلغي الذكاء الاصطناعي الحاجة إلى انضباط DevOps، بل يزيدها، لأن سرعة الإنتاج الأكبر تتطلب بوابات جودة وأمان أقوى لتبقى الأنظمة موثوقة.
هل سيستبدل الذكاء الاصطناعي مهندسي DevOps؟
يشغل هذا السؤال كل من يفكر في دخول المجال، وأقرب الإجابات إلى الواقع أن الذكاء الاصطناعي يغير طبيعة العمل أكثر مما يلغيه. فالمهام الروتينية مثل كتابة الإعدادات النمطية وتحليل السجلات الأولي ستُنجز بمساعدة الأدوات الذكية بسرعة أكبر، لكن العمل الأساسي لمهندس DevOps يتجاوز هذه المهام إلى فهم السياق التنظيمي واتخاذ القرارات المعمارية وإدارة المخاطر والتواصل مع الفرق. وهذه جوانب تتطلب حكمًا بشريًا ومسؤولية يصعب تفويضها بالكامل لنظام آلي، خاصة في بيئات الإنتاج الحساسة.
ومع ذلك، لا يصح التقليل من حجم التغيير، فمن المرجح أن يرتفع مستوى التوقعات من المهندس، فيُنتظر منه إنجاز أكثر في وقت أقل بالاستعانة بالأدوات الذكية. وقد تتقلص بعض الوظائف المبتدئة التي تقوم على مهام روتينية بحتة، بينما تزداد قيمة من يفهم الأسس العميقة ويستطيع مراجعة مخرجات الآلة وتصحيحها وتصميم الأنظمة التي تعمل بها. ويشير هذا إلى أن الفرق سيكون بين من يستخدم الذكاء الاصطناعي بكفاءة ومن لا يستخدمه، أكثر من كونه بين إنسان وآلة، وهذا تقدير وليس حقيقة محسومة.
وينصح الممارسون في ضوء ذلك بالتركيز على المهارات التي تتقادم ببطء، مثل فهم أنظمة التشغيل والشبكات والأمان والمعمارية والتفكير النقدي وحل المشكلات المعقدة. كما ينبغي التعود على العمل مع الأدوات الذكية بوعي، فتعرف حدودها وأخطاءها الشائعة وتتحقق من مخرجاتها بدل الثقة العمياء بها. وأفضل استراتيجية مهنية هي التعلم المستمر، لأن هذا المجال لم يعرف يومًا الثبات، والمهندسون الذين نجوا من موجات التغيير السابقة كانوا دائمًا أولئك الذين تعاملوا مع الجديد بفضول وانضباط.
كيف يمكن أن يتطور DevOps في السنوات القادمة؟
تشير الاتجاهات الحالية إلى أن DevOps سيتجه نحو مزيد من التجريد والمنصات الداخلية، فيما يعرف بهندسة المنصات Platform Engineering، حيث تبني فرق متخصصة منصات ذاتية الخدمة تخفي تعقيد البنية عن المطورين. وسيتوسع دمج الأمن والامتثال داخل المسار تلقائيًا، وتزداد أهمية سلسلة توريد البرمجيات Software Supply Chain بسبب الهجمات التي تستهدف المكتبات والأدوات. كما ستتعمق الأتمتة الذكية في المراقبة والاستجابة للحوادث، مع بقاء الإنسان في حلقة القرار للأحداث الحرجة، وتبقى هذه التوقعات قابلة للتغير مع تطور التقنية.
وتتلخص أبرز الاتجاهات المحتملة فيما يلي:
- هندسة المنصات وبناء بوابات داخلية ذاتية الخدمة للمطورين.
- وكلاء ذكاء اصطناعي ينفذون مهام تشغيلية بصلاحيات محكومة.
- أمان سلسلة التوريد وتوقيع الحزم وقوائم مكونات البرمجيات SBOM.
- الاهتمام بالتكلفة والاستدامة عبر FinOps وترشيد استهلاك الطاقة.
- المعالجة عند الحافة Edge Computing وتزايد الأنظمة الموزعة جغرافيًا.
- تحسين تجربة المطور Developer Experience كمؤشر نجاح مستقل.
كيف يكون DevOps طريقة متكاملة لبناء البرمجيات وتشغيلها؟
عند النظر إلى ما استعرضناه من مبادئ وممارسات وأدوات وتحديات، يتضح أن DevOps ليس مجموعة قطع منفصلة، بل منظومة متكاملة يغذي كل جزء فيها بقية الأجزاء. فالثقافة التعاونية تتجسد في ممارسات مثل المراجعة المشتركة والمسؤولية الجماعية، وهذه الممارسات تتحقق بأدوات مثل Git وخطوط الأنابيب، والأدوات تنتج بيانات المراقبة، والمراقبة تغذي التخطيط، فتبدأ الدورة من جديد. وإذا اختل أي عنصر من هذه المنظومة تأثر الباقي، فالأدوات دون ثقافة تنتج مظهرًا بلا جوهر، والثقافة دون أدوات تبقى نوايا حسنة لا تتحول إلى سرعة فعلية.
وتتجلى قوة هذا التكامل في أن السرعة والجودة والأمان لم تعد أهدافًا متنافسة تتقاسم موردًا محدودًا، بل أصبحت نتائج متلازمة لعمل واحد منظم. فالأتمتة التي تسرّع النشر هي نفسها التي تفرض الاختبارات وتطبق الفحوص الأمنية على كل تغيير، والمراقبة التي تكشف الأعطال هي نفسها التي توجه قرارات المنتج. وبهذه الطريقة يتحول بناء البرمجيات من سلسلة مشاريع متقطعة إلى عملية مستمرة تتعلم من نفسها، ويصبح التحسين جزءًا من الروتين اليومي، ولا يحتاج إلى حملات خاصة تستهلك جهد الفريق وتتوقف حين تنتهي.
وأخيرًا فإن نجاح هذه الطريقة المتكاملة يقوم على الإنسان قبل كل شيء، فالأدوات تتبدل كل بضع سنوات بينما تبقى القيم ثابتة، وهي التعاون والمسؤولية المشتركة والتعلم من الأخطاء. ومن يفهم هذه الفلسفة يستطيع تطبيقها بأي مجموعة أدوات وفي أي حجم من المشاريع، من فريق صغير يبني تطبيقًا واحدًا إلى مؤسسة تدير مئات الخدمات. وهنا تحديدًا يكمن معنى أن يكون DevOps طريقة متكاملة لبناء البرمجيات وتشغيلها، فهو يربط الفكرة بالمستخدم عبر مسار واحد واضح، ويجعل كل من يشارك في هذا المسار شريكًا في نجاحه.
أسئلة شائعة حول DevOps
تتكرر بعض الأسئلة على ألسنة المبتدئين والمهتمين بالمجال، وبعضها يعكس لبسًا شائعًا في فهم طبيعة DevOps وحدوده. ولذلك جمعنا هنا أكثر الأسئلة تكرارًا مع إجابات واضحة ومباشرة، تساعد القارئ على تثبيت الفكرة وتصحيح المفاهيم الخاطئة. ويمكنك الرجوع إلى أقسام المقال السابقة للتوسع في أي نقطة تحتاج إلى مزيد من التفصيل.
هل DevOps لغة برمجة؟
لا، DevOps ليس لغة برمجة، فهو منهجية وثقافة وممارسات تنظم العمل بين فرق التطوير والعمليات ولا يمكن كتابة برنامج به. ومع ذلك يستخدم العاملون في المجال لغات برمجة وسكريبت متعددة لتنفيذ الأتمتة، وأكثرها شيوعًا Python وBash وGo، إضافة إلى لغات الإعدادات مثل YAML وHCL. ولذلك يخلط البعض بين المنهجية واللغات التي تُستخدم في تطبيقها.
هل DevOps أداة؟
لا، فهو ليس أداة واحدة يمكن تحميلها وتثبيتها، بل هو أسلوب عمل يُنفَّذ بواسطة منظومة أدوات متكاملة مثل Git وJenkins وDocker وKubernetes وTerraform. وقد تسوّق بعض الشركات منتجاتها بوصفها حلول DevOps، لكن الأداة وحدها لا تحقق المنهجية دون تغيير في العمليات والثقافة. فهي وسيلة تدعم الأسلوب وليست بديلًا عنه.
هل DevOps وظيفة؟
DevOps في أصله ثقافة تتبناها المؤسسة بأكملها، لكنه تحول عمليًا إلى وظيفة ومسار مهني يعرف بمهندس DevOps. ويتولى هذا المهندس بناء الأنابيب وإدارة البنية التحتية ودعم الفرق في تطبيق الممارسات. ويرى بعض الخبراء أن حصر DevOps في وظيفة منفصلة قد يعيد إنتاج الصوامع التي جاءت المنهجية لإزالتها، ولذلك تحرص المؤسسات الناضجة على نشر المسؤولية بين الجميع.
هل يجب أن أكون مبرمجًا لأتعلم DevOps؟
لا يشترط أن تكون مبرمجًا محترفًا، لكنك تحتاج إلى أساسيات البرمجة وقدرة على كتابة سكريبتات الأتمتة وقراءة الكود وفهم منطقه. وكثير من مهندسي DevOps جاؤوا من خلفيات إدارة الأنظمة والشبكات ثم تعلموا البرمجة تدريجيًا، بينما جاء آخرون من التطوير وتعلموا العمليات. ولذلك فالمهم هو الاستعداد لتعلم الجانبين وليس الخلفية الأصلية.
ما أشهر أدوات DevOps؟
من أشهر الأدوات Git وGitHub وGitLab للتحكم في الإصدارات، وJenkins وGitHub Actions وGitLab CI للأتمتة، وDocker وKubernetes للحاويات، وTerraform وAnsible للبنية التحتية والإعدادات، وPrometheus وGrafana وELK للمراقبة. وتختلف الأدوات المناسبة باختلاف حجم الفريق وطبيعة المشروع، والأفضل أن تتقن أداة واحدة من كل فئة وتفهم مبادئها قبل التوسع.
هل DevOps مناسب للمبتدئين؟
نعم، بشرط أن يبدأ المبتدئ من الأساسيات وبالترتيب الصحيح، أي Linux والشبكات وأساسيات البرمجة ثم Git ثم الحاويات ثم الأتمتة والسحابة. وتصعب الرحلة على من يقفز مباشرة إلى Kubernetes دون أساس، لأنه سيتعامل مع مفاهيم لا يفهم جذورها. أما التدرج مع التطبيق العملي المستمر فيجعل المجال قابلًا للتعلم لمن لديه الصبر والفضول.
ما الفرق بين DevOps وDevSecOps؟
DevOps يدمج التطوير والعمليات لتسريع التسليم وتحسين الاستقرار، أما DevSecOps فيوسع الفكرة لتشمل الأمن بوصفه مسؤولية مشتركة مدمجة في كل مرحلة بدل أن يكون فحصًا متأخرًا. ويعني ذلك إضافة فحوص الكود والتبعيات والصور وإدارة الأسرار داخل خطوط الأنابيب. وهو بالتالي امتداد طبيعي للمنهجية الأصلية وليس نقيضًا لها.
ما الفرق بين DevOps وAgile؟
Agile يركز على إدارة التطوير عبر دورات قصيرة وتسليم تدريجي واستجابة سريعة لتغير المتطلبات، بينما يركز DevOps على تسليم البرمجيات وتشغيلها بأتمتة وتعاون بين التطوير والعمليات. ولا يتعارضان بل يتكاملان، فالأول يساعد على بناء الشيء الصحيح، والثاني يساعد على إيصاله إلى المستخدم بسرعة وأمان.
كم يستغرق تعلم DevOps؟
يختلف الزمن بحسب خلفيتك والوقت الذي تخصصه، لكن التقدير الواقعي أن اكتساب أساسيات تكفي للعمل في مستوى مبتدئ يستغرق عادةً من ستة أشهر إلى سنة من التعلم المنتظم والتطبيق العملي. أما الوصول إلى مستوى متقدم فيحتاج إلى سنوات من الخبرة في مشاريع حقيقية، لأن المجال واسع ومتجدد. والأهم من المدة هو الاستمرارية والتطبيق، فمن يبني مشاريع فعلية يتقدم أسرع بكثير ممن يكتفي بمشاهدة الدروس.
خاتمة
رأينا في هذا الدليل أن DevOps لم يظهر ترفًا تقنيًا ولا موضة عابرة، بل جاء حلًا لمشكلة حقيقية هي الفجوة بين من يبنون البرمجيات ومن يشغلونها. وهو ثقافة ومنهجية وممارسات تقوم على التعاون والمسؤولية المشتركة والأتمتة والمراقبة المستمرة والتحسين الدائم، وتتجسد في دورة حياة متصلة تبدأ بالتخطيط وتنتهي بالمراقبة ثم تعود إلى التخطيط من جديد. وقد استعرضنا كيف تعمل خطوط CI/CD، وما اتجاهاته المتخصصة مثل DevSecOps وGitOps وMLOps، وكيف يختلف عن Agile وعن التطوير التقليدي.
وفي الجانب العملي، تعرفنا على الأدوات الأساسية من Git وDocker وKubernetes وTerraform وأدوات المراقبة، وطبقنا مثالًا يبين كيف ينتقل الكود من جهاز المطور إلى حاوية جاهزة عبر مسار آلي. وناقشنا فوائد المنهجية من تسريع وجودة واستقرار وتعاون، وتحدياتها من مقاومة ثقافية ونقص مهارات وتعقيد تقني وتكلفة أولية. وقدمنا خطوات تدريجية للبدء، وخارطة طريق لمن يريد أن يصبح مهندس DevOps من الصفر، ونظرة متزنة إلى مستقبل المجال مع الذكاء الاصطناعي.
ويبقى الدرس الأهم أن النجاح في DevOps لا يتحقق بشراء أدوات، بل بتغيير طريقة التفكير والعمل، بدءًا من خطوة صغيرة قابلة للقياس ثم البناء عليها بصبر. فإن كنت مؤسسة، فابدأ بنقطة الألم الأكثر إيلامًا وقِس أثر التحسين بالأرقام، وإن كنت متعلمًا فابدأ بالأساسيات وابنِ مشاريع حقيقية تثبت مهاراتك. وإذا طبقت المبادئ بصدق وانضباط، فستجد أن بناء البرمجيات وتشغيلها يتحول من سلسلة أزمات متكررة إلى رحلة مستمرة من التعلم والتحسين، تخدم المستخدم وتريح الفريق وتدعم نمو الأعمال.