أخطر تهديدات الأمن السيبراني الـ 10 وكيفية الحماية منها

عندما يصلك بريد يبدو أنه من البنك، تبدأ أحد أخطر تهديدات الأمن السيبراني بنقرة واحدة لا تستغرق ثانية. فلا يحتاج المهاجم إلى كسر نظام معقد ما دام قادرا على إقناعك بفتح رابط أو تشغيل ملف. ومن هنا تتشابك التهديدات السيبرانية مع حياتنا اليومية: كلمة مرور مسروقة تفتح حساب العمل، وبرمجية خبيثة تسرق صور العائلة، وهجوم فدية يوقف مستشفى كاملا. وتتنوع الأساليب، لكن الهدف يتكرر: سرقة البيانات أو تعطيل العمليات أو الوصول غير المصرح به إلى ما لا يحق للمهاجم رؤيته.
وتبين الأرقام أن الخطر يتسع ولا يتراجع. فبحسب ملخص تقرير مكتب التحقيقات الفيدرالي لعام 2025، استقبل مركز IC3 أكثر من مليون شكوى، وبلغت الخسائر المعلنة نحو 20.9 مليار دولار بزيادة 26% عن العام السابق. وتقدر دراسة تكلفة اختراق البيانات من آي بي إم لعام 2026 متوسط تكلفة الاختراق الواحد عالميا بنحو 4.99 مليون دولار، وتقول إن المؤسسات احتاجت 247 يوما في المتوسط لاكتشاف الاختراق واحتوائه. وتعني هذه الأرقام أن الضرر لا يقف عند لحظة الهجوم، بل يمتد أشهرا.
ويقدم هذا الدليل قائمة بها 10 من أخطر تهديدات الأمن السيبراني مرتبة بحسب شيوعها وأثرها. ونشرح كل تهديد بلغة واضحة مع مثال وأرقام حديثة، ثم نعرض ما ينبغي أن تفعله لتحمي نفسك. وبعد القائمة نقارن بين التهديدات في جدول، ونضع خطة حماية عملية، ونتناول دور الذكاء الاصطناعي في تغيير شكل الهجمات، ونجيب عن أسئلة القراء. وكل رقم هنا مربوط بمصدره، وحيث تعارضت المصادر نبهنا إلى ذلك.
جدول المحتويات
- جدول الفرق بين تهديدات الأمن السيبراني والهجمات السيبرانية
- قائمة بـ 10 أخطر تهديدات الأمن السيبراني الحالية
- 1. البرمجيات الخبيثة (Malware)
- 2. التصيد الاحتيالي (Phishing)
- 3. برامج الفدية (Ransomware)
- 4. هجمات حجب الخدمة الموزعة (DDoS)
- 5. هجمات اليوم الصفري (Zero-Day)
- 6. هجمات الرجل في المنتصف (MitM)
- 7. التهديد الداخلي (Insider Threat)
- 8. هجمات كلمات المرور (Password Attacks)
- 9. استغلال الثغرات (Vulnerability Exploits)
- 10. هجوم سلسلة التوريد (Supply Chain Attack)
- مقارنة بين أخطر تهديدات الأمن السيبراني
- كيف تحمي نفسك ومؤسستك من أخطر تهديدات الأمن السيبراني؟
- أخطر تهديدات الأمن السيبراني في عصر الذكاء الاصطناعي يغير المعادلة
- ماذا تفعل عند وقوع هجوم ضمن أخطر تهديدات الأمن السيبراني؟
- أخطر تهديدات الأمن السيبراني للأفراد والشركات الصغيرة
- الأسئلة شائعة
- ما هي أخطر تهديدات الأمن السيبراني؟
- ما أكثر التهديدات السيبرانية شيوعا؟
- ما الفرق بين التصيد والبرمجيات الخبيثة؟
- هل أدفع الفدية إذا أصيبت بياناتي؟
- ما الفرق بين اليوم الصفري واستغلال الثغرات؟
- هل المصادقة متعددة العوامل كافية؟
- كيف أعرف أن جهازي مصاب؟
- هل الشركات الصغيرة مستهدفة فعلا؟
- من أين أبدأ لتعلم الأمن السيبراني؟
- الخاتمة
ما هي تهديدات الأمن السيبراني وكيف تختلف عن الهجمات السيبرانية؟

لفهم الفرق بين المفهومين بدقة، يجب أولا تثبيت نقطة أساسية: التهديد هو احتمال أو خطر كامن، والهجوم هو فعل ضار يحدث بالفعل. التهديد السيبراني هو ظرف أو حدث أو ثغرة محتملة قد تؤثر سلبا على العمليات أو الأصول أو الأفراد من خلال الوصول غير المصرح به أو التدمير أو الكشف أو حجب الخدمة. وهو يصف “احتمال” حدوث ضرر، وقد يبقى كامنا لفترة طويلة دون أن يتحول إلى حادث فعلي. بينما الهجوم السيبراني هو عندما يقوم فاعل ضار بتحويل هذا “الاحتمال” إلى واقع، وينفذ نشاطا خبيثا فعليا لمحاولة جمع أو تعطيل أو رفض أو إضعاف أو تدمير موارد نظام المعلومات أو المعلومات نفسها. ببساطة، التهديد هو “قد يحدث”، والهجوم هو “يحدث بالفعل”.
من منظور الأمن السيبراني، يهتم هذا المجال بالتهديدات القادمة من الفضاء السيبراني، سواء كانت من داخل المؤسسة أو خارجها، ويركز على حماية الأجهزة والشبكات والخوادم والتطبيقات المتصلة بالإنترنت من الاختراق أو الهجمات المستهدفة أو الوصول غير القانوني. عند إدارة التهديدات السيبرانية، تكون النقطة الأساسية هي الاستباق والوقاية: من خلال تحليل السياق والاستخبارات، وتحديد الأنماط عالية المخاطر، وتقليل احتمالية حدوث الهجمات بشكل منهجي، بدلا من الانتظار حتى وقوع الحادث ثم التعامل معه. وهذا يتطلب من المؤسسات التركيز على تصميم البنية المرنة وتقسيم الشبكات وتعزيز إدارة الهوية وتقييم الثغرات وغيرها من التدابير الهيكلية غير المرئية.
بينما يتمركز أمن المعلومات حول حماية سرية وسلامة وتوافر المعلومات نفسها، سواء كانت معلومات رقمية أو سجلات ورقية، ويدير المخاطر المتعلقة باستخدام البيانات وأنظمة المعلومات وتخزينها ونقلها. الفرق الرئيسي بين المجالين هو: الأمن السيبراني يحمي الفضاء السيبراني، بينما أمن المعلومات يحمي المعلومات نفسها؛ فنطاق الأمن السيبراني يشمل البنية التحتية والأفراد وحتى المجتمع، بينما يركز أمن المعلومات على حماية أصول المعلومات. لكن كليهما يعمل على نفس الهدف الأساسي: منع التهديدات من التحول إلى هجمات، ومنع الهجمات من التسبب في أضرار.
مقالة ذات صلة: ما هو الأمن السيبراني Cyber security؟ وكيف نحمي خصوصيتنا على الإنترنت؟.
جدول الفرق بين تهديدات الأمن السيبراني والهجمات السيبرانية
| وجه المقارنة | التهديد السيبراني | الهجوم السيبراني |
| التعريف | خطر أو حدث أو ثغرة محتملة قد تؤثر سلبا على المؤسسة | نشاط خبيث فعلي ينفذ عملية ضد نظام المعلومات |
| الطبيعة | سلبي — يمثل احتمال حدوث ضرر | نشط — يتضمن عملية خبيثة متعمدة |
| حالة الوقوع | لم يقع بعد، قد يبقى كامنا لفترة طويلة | وقع بالفعل، وله تأثير ملموس |
| التأثير | قد لا يؤدي إلى عواقب مباشرة | يسبب أضرارا فورية، بما في ذلك اختراق البيانات وتعطيل النظام |
| أمثلة | ممارسات أمنية ضعيفة، جهات تهديد موجودة، ثغرات غير معالجة | هجمات برامج الفدية، هجمات التصيد، هجمات DDoS |
| أسلوب الإدارة | الوقاية الاستباقية: تحليل التهديدات، تحسين الوضع الأمني، إدارة المخاطر | الاستجابة للحوادث: الاحتواء، الحد من الأضرار، استعادة الأنظمة |
| المجال | يركز على تقليل الاحتمالية، ينتمي إلى المستوى الاستراتيجي | يركز على التعامل مع العواقب، ينتمي إلى المستوى التكتيكي |
الخلاصة في جملة واحدة: التهديد السيبراني هو “الخطر قبل الحادث”، والهجوم السيبراني هو “الضرر بعد وقوع الحادث”. فهم هذا الفرق هو أساس بناء استراتيجية أمنية استباقية بدلا من استراتيجية استجابة سلبية.
قائمة بـ 10 أخطر تهديدات الأمن السيبراني الحالية
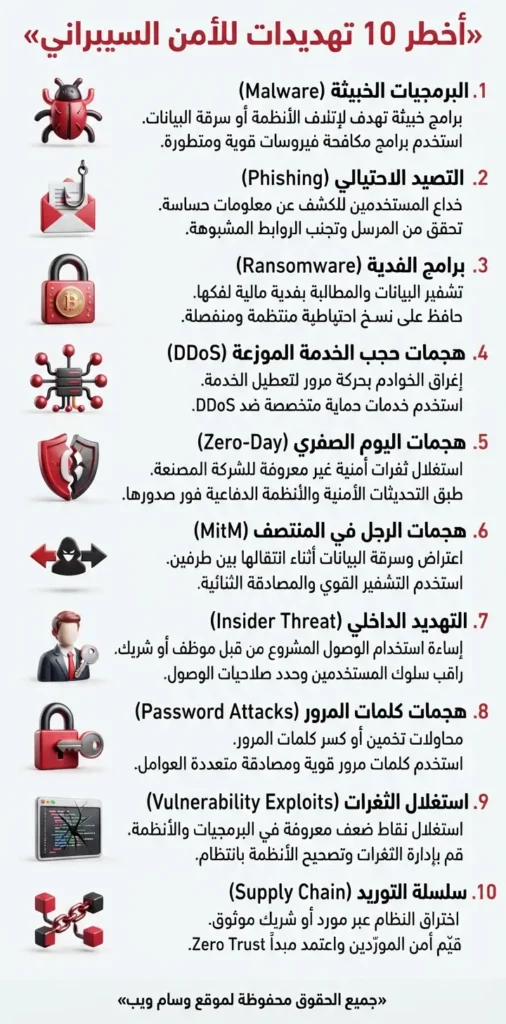
تختلف قائمة أخطر تهديدات الأمن السيبراني من مؤسسة إلى أخرى، لكن العشرة التالية تتكرر في كل التقارير الجادة، وتجمع بين تهديدات تستهدف الإنسان كالتصيد وكلمات المرور، وتهديدات تستهدف التقنية كالثغرات وسلاسل التوريد. وفهم كل واحد منها على حدة يمنحك أساسا لتقدير مخاطرك أنت، فالخطر الذي يهدد مصرفا يختلف عن الذي يهدد متجرا صغيرا أو حسابا شخصيا.
1. البرمجيات الخبيثة (Malware)
البرمجيات الخبيثة Malware مصطلح جامع لكل برنامج صمم ليضر بالأنظمة أو يسرق البيانات. وتشمل الفيروسات التي تلتصق بالملفات وتنتشر عند تشغيلها، والديدان التي تنتقل عبر الشبكات من تلقاء نفسها، وأحصنة طروادة التي تتنكر في هيئة برنامج مفيد، وبرمجيات التجسس التي ترصد ما تكتبه، وأدوات سرقة بيانات الدخول التي تجمع كلمات المرور المحفوظة في المتصفح. ويدخل أغلبها عبر مرفقات بريد أو برامج مقرصنة أو إعلانات ضارة أو ثغرات غير مرقعة.
وتكمن خطورتها في أنها بوابة لتهديدات أخرى. فقد تسرق أداة واحدة كلمات المرور، فتباع في سوق سوداء ويستخدمها مهاجم آخر لنشر الفدية، وهذا ما يفسر ترابط التهديدات في القائمة. وتتطور الأساليب نحو التخفي، فتعمل بعض البرمجيات في الذاكرة دون ملفات، أو تستغل أدوات النظام المشروعة حتى لا تثير الإنذار. لذلك لا تكفي برامج مكافحة الفيروسات التقليدية، وتحتاج المؤسسات إلى مراقبة سلوك الأجهزة عبر Advanced Threat Protection. وأبرز ما ينبغي فعله:
- حدث الأنظمة والتطبيقات فور صدور التصحيحات، لأن كثيرا من البرمجيات الخبيثة تعتمد على ثغرات معروفة.
- لا تثبت برامج مقرصنة ولا تحمل ملفات من مصادر مجهولة.
- استخدم حماية للنقاط الطرفية EDR تراقب السلوك المشبوه لا التواقيع المعروفة فقط.
- طبق مبدأ أقل صلاحية بحيث لا يملك الحساب العادي حق تثبيت البرامج.
- احتفظ بنسخ احتياطية معزولة تحميك إذا تلف النظام.
2. التصيد الاحتيالي (Phishing)
التصيد الاحتيالي Phishing هو هندسة اجتماعية تخدع المستخدم ليكشف معلومات حساسة بنفسه، كأن يكتب كلمة مروره في صفحة مزورة تشبه صفحة بنكه، أو يشغل مرفقا يظنه فاتورة. ولا يقتصر على البريد، فيأتي عبر الرسائل النصية والمكالمات وتطبيقات المراسلة ورموز QR. وبحسب ملخص تقرير مركز IC3 لعام 2025 الذي ذكرناه، كان التصيد والانتحال أكثر أنواع الجرائم السيبرانية شكاوى، بنحو 191 ألف شكوى. وتعد خسائر اختراق البريد الإلكتروني للأعمال BEC من أعلى الفئات كلفة، فبلغت نحو 3 مليارات دولار بحسب الملخص نفسه.
وتكمن قوة التصيد في استهدافه العنصر البشري. فبحسب ملخص تقرير فيريزون DBIR 2026 من Abnormal، شارك العنصر البشري في 62% من الاختراقات. وتقدر دراسة آي بي إم 2026 أن التصيد، بما فيه الصوتي والنصي، تصدر نواقل الهجوم في كل القطاعات، وبلغ متوسط تكلفة اختراقاته 5.29 مليون دولار بحسب تحليل نقل نتائجها. وصار الذكاء الاصطناعي يجعل الرسائل أدق لغويا وأكثر إقناعا، فاختفت الأخطاء الإملائية التي كانت تفضح الاحتيال، مما يجعل دورات الأمن السيبراني المجانية وبرامج التوعية خط دفاع أول. وأبرز ما ينبغي فعله:
- تحقق من المرسل الحقيقي لا الاسم المعروض، وانتبه للنطاقات المشابهة بحرف مختلف.
- لا تضغط روابط الطوارئ مثل «حسابك سيغلق»، وادخل إلى الموقع الرسمي بنفسك.
- فعل المصادقة متعددة العوامل حتى لا تكفي كلمة المرور المسروقة وحدها.
- تحقق هاتفيا من أي طلب تحويل مالي غير معتاد، حتى لو بدا من مديرك.
- درب الموظفين بمحاكاة تصيد دورية وبلغ بسهولة عن الرسائل المشبوهة.
مقالة ذات صلة: التصيد الاحتيالي (Phishing): الدليل الشامل لفهم الهجمات الرقمية وطرق الحماية الذكية.
3. برامج الفدية (Ransomware)
برامج الفدية Ransomware تشفر بياناتك عبر التشفير وتطلب مالا لفك التشفير، وصارت أغلب العصابات تضيف تهديدا بنشر البيانات المسروقة إن لم تدفع، فيما يسمى الابتزاز المزدوج. وبحسب ملخص تقرير Chainalysis في بليبينغ كمبيوتر، انخفضت مدفوعات الفدية على السلسلة إلى نحو 820 مليون دولار في 2025، وبلغت نسبة الضحايا الذين دفعوا أدنى مستوى مسجلا، مع ارتفاع عدد الهجمات إلى مستويات قياسية. وتعني هذه المفارقة أن الهجمات تتكاثر لكن الدفع يتراجع، فتبحث العصابات عن ضحايا أكثر وفدية أعلى.
ولا تقف الخسارة عند الفدية نفسها. فبحسب تقرير سوفوس عن حالة الفدية 2026، بلغ متوسط تكلفة التعافي دون احتساب الفدية نحو 1.7 مليون دولار، وتمكنت الهجمات من تشفير البيانات في 56% من الحالات، ودفع 48% من الضحايا الذين شفرت بياناتهم. وتشير ملخصات تقرير DBIR 2026 إلى أن الفدية وردت في نحو نصف الاختراقات وأن نحو 69% من الضحايا لم يدفعوا. وتتفاوت الأرقام لاختلاف عيناتها، لكن الاتجاه واضح: الحماية الاستباقية أرخص بكثير من التفاوض، خاصة مع تفعيل النسخ التلقائي. وأبرز ما ينبغي فعله:
- احتفظ بنسخ احتياطية غير متصلة واختبر استرجاعها دوريا، فهي أقوى دفاع.
- رقع الثغرات المعروفة في الخوادم والأجهزة المكشوفة للإنترنت بسرعة.
- اعزل الشبكة إلى أجزاء بحيث لا ينتشر التشفير من جهاز واحد إلى الجميع.
- فعل المصادقة متعددة العوامل على الوصول عن بعد وحسابات الإدارة.
- جهز خطة استجابة مكتوبة تحدد من يقرر ومن يتصل بالجهات المختصة قبل الأزمة.
4. هجمات حجب الخدمة الموزعة (DDoS)
هجوم DDoS يغرق الخدمة بـ حركة مرور هائلة من آلاف الأجهزة المخترقة، فتعجز عن الرد على المستخدمين الحقيقيين. ولا يسرق المهاجم بيانات هنا، بل يعطل الخدمة ليبتز صاحبها، أو يضغط عليه سياسيا، أو يشتت انتباه فريق الأمن قبل هجوم آخر. وتبنى هذه الهجمات على شبكات الأجهزة المخترقة Botnets، وكثير منها كاميرات وراوترات منزلية بـ كلمات مرور ضعيفة، مما يجعل تأمينها عبر برنامج مكافحة الفيروسات وتحديثاتها أمرا حاسما. وتصنف من أخطر تهديدات الأمن السيبراني للمتاجر الإلكترونية والبنوك والألعاب والخدمات الحكومية، لأن توقف الخدمة ساعة يعني خسارة مباشرة.
وتتسارع الأرقام. فبحسب تقرير Cloudflare للربع الثالث من 2026 كما لخصه ذا هاكر نيوز، رصدت الشركة 18.2 مليون هجوم على طبقة الشبكة، بزيادة 38% عن الربع السابق. وتذكر التغطية أن الهجمات الأضخم تراجعت بعد حملات أمنية ضد شبكات أجهزة مخترقة، بينما زادت الهجمات الصغيرة السريعة التي تنتهي في دقائق. وفي المقابل سجلت شبكة Aisuru رقما قياسيا بلغ 31.4 تيرابت في الثانية بحسب بليبينغ كمبيوتر. وتعني هذه الصورة أن الدفاع لا يكفي فيه سعة كبيرة، بل استجابة آلية فورية. وأبرز ما ينبغي فعله:
- استخدم خدمة حماية من DDoS عبر مزود شبكة توصيل أو مزود استضافة يمتص الحمل قبل أن يصل إليك.
- قدر سعتك الاحتياطية واختبر خطتك بتمرين محاكاة قبل أن تحتاجها.
- أخف عناوين الخوادم الحقيقية خلف خدمة الحماية حتى لا يهاجمها المهاجم مباشرة.
- غير كلمات المرور الافتراضية في الكاميرات والراوترات حتى لا تصبح جزءا من شبكة هجوم.
- جهز خطة تواصل تبلغ العملاء عند البطء أو التوقف.
مقالة ذات صلة: ما هو هجوم DDoS؟ حين تتحول ضغطة وحده إلى سلاح رقمي.
5. هجمات اليوم الصفري (Zero-Day)
ثغرة اليوم الصفري Zero-Day هي ثغرة في برنامج لم يصدر لها تصحيح بعد، ولذلك لا يملك المدافع «يوما واحدا» للتجهيز. فيستغلها المهاجم قبل أن يعرف الشركة المصنعة بها أو قبل أن تنشر الرقعة. وتتميز هذه الهجمات بأنها صعبة الاكتشاف لأن التواقيع المعروفة لا تتعرف عليها، وبأنها مكلفة للمهاجم فتستخدم غالبا ضد أهداف عالية القيمة، وغالبا ما يكشفها باحثو الهكر الأخلاقي قبل استغلالها الواسع. ويمكن أن تظهر في نظام التشغيل أو المتصفح أو جدار الحماية أو برنامج الشبكة الافتراضية VPN.
وتشير الأرقام الحديثة إلى أن الخطر يتجه نحو المؤسسات. فبحسب مراجعة مجموعة استخبارات التهديدات في جوجل لعام 2025، رصدت الفرق 90 ثغرة يوم صفري استغلت فعلا في 2025، ووصلت حصة التقنيات المؤسسية منها إلى 43 ثغرة أي 48%، وهي أعلى نسبة وعدد منذ بدأ التتبع. وللمرة الأولى نسبت ثغرات إلى شركات المراقبة التجارية أكثر مما نسب إلى جهات التجسس الحكومية التقليدية. ومعنى ذلك أن أدوات كانت حكرا على الدول صارت تباع. ولأن الوقاية الكاملة غير ممكنة، فاحرص على:
- قلل سطح الهجوم بإغلاق الخدمات غير الضرورية المكشوفة على الإنترنت.
- اعزل الأجهزة الحدودية كجدران الحماية والشبكات الافتراضية، وراقب سجلاتها باستمرار.
- طبق الرقع فور صدورها، فالمهاجمون يتسابقون على الثغرة بعد الإعلان عنها.
- استخدم مراقبة سلوكية تكشف نشاطا غير معتاد حتى لو كانت الثغرة مجهولة.
- قسم الشبكة حتى لا يتحول اختراق جهاز واحد إلى اختراق كل شيء.
6. هجمات الرجل في المنتصف (MitM)
في هجوم الرجل في المنتصف Man-in-the-Middle يقف المهاجم بين طرفين ويعترض رسائلهما، وقد يقرؤها أو يعدلها دون أن يشعرا. ومن أشهر أشكاله نقطة الاتصال المزيفة Evil Twin في المقاهي والمطارات، حيث تظهر شبكة لاسلكية باسم مألوف تمر عبرها بياناتك. وهناك أيضا انتحال DNS الذي يحول موقعا حقيقيا إلى نسخة مزورة، وتجريد شهادة SSL الذي يخفض الاتصال إلى نسخة غير مشفرة. وتتجلى خطورته عند الدخول إلى حسابات مصرفية أو بريد العمل عبر شبكة عامة، وهنا يظهر دور التشفير في حماية الاتصال ومنع الاعتراض.
وتطورت هذه الفكرة في صورة التصيد من نوع المهاجم في المنتصف AiTM، حيث تقف صفحة وسيطة بينك وبين الموقع الحقيقي، فتمر بيانات الدخول ورمز التحقق عبرها، فيسرق المهاجم الجلسة نفسها ويتجاوز المصادقة متعددة العوامل التقليدية. ولم أجد إحصاءات حديثة موثوقة وحدها لهذا النوع بنسب دقيقة، لذلك أكتفي بوصف الآلية. والحماية الأقوى هي المصادقة المقاومة للتصيد مثل مفاتيح الأمان ورموز المرور Passkeys، وهي من تطبيقات Zero Trust التي تفترض أن الثقة لا تمنح تلقائيا. وأبرز ما ينبغي فعله:
- تجنب الشبكات العامة للمعاملات الحساسة، أو استخدم شبكة افتراضية خاصة موثوقة.
- تأكد من القفل وعنوان HTTPS وانتبه لتحذيرات الشهادات ولا تتجاهلها.
- استخدم مفاتيح الأمان أو Passkeys التي ترتبط بالنطاق الحقيقي فلا تعمل على صفحة مزورة.
- عطل الاتصال التلقائي بالشبكات المفتوحة في هاتفك وحاسوبك.
- فعل HSTS وشهادات حديثة في موقعك لتقليل فرص تجريد التشفير.
7. التهديد الداخلي (Insider Threat)
التهديد الداخلي يأتي من شخص لديه وصول مشروع: موظف، أو متعاقد، أو شريك. وقد يكون مهملا ينقل ملفا حساسا إلى بريده الشخصي أو حساباته على الحوسبة السحابية، أو خبيثا يسرق بيانات قبل مغادرته، أو حسابا مخترقا يستخدمه مهاجم بصلاحيات موظف حقيقي. وتكمن صعوبته في أن النشاط يبدو مشروعا، فلا ينذر جدار الحماية ولا برنامج مكافحة الفيروسات. لذلك يحتاج كشفه إلى مراقبة السلوك لا حراسة المحيط فقط، وهي مسألة تصميم أنظمة ترتبط مباشرة بـ هندسة البرمجيات التي تبني الضوابط داخل التطبيقات نفسها.
وتبين الدراسة الأحدث أن الإهمال أخطر من الخبث. فبحسب ملخص Help Net Security لتقرير Ponemon وDTEX لعام 2026، بلغ متوسط التكلفة السنوية للمخاطر الداخلية 19.5 مليون دولار لكل مؤسسة بعد أن كانت 17.4 مليونا. وبحسب صفحة Ponemon عن التقرير، نتج 53% من الحوادث عن إهمال الموظفين بتكلفة 10.3 مليون دولار سنويا، و27% عن موظفين خبيثين، و20% عن سرقة بيانات الدخول، وبلغ متوسط الحادثة الواحدة بسبب الإهمال نحو 747 ألف دولار. وأبرز ما ينبغي فعله:
- امنح أقل صلاحية ممكنة وراجع الصلاحيات دوريا، وألغها فور تغير الدور أو مغادرة الموظف.
- راقب السلوك غير المعتاد كتحميل كميات كبيرة من الملفات في أوقات غريبة.
- درب الموظفين على التعامل مع البيانات الحساسة وخطر التطبيقات غير المعتمدة.
- طبق منع تسرب البيانات DLP على البريد والتخزين السحابي والأجهزة المحمولة.
- أنشئ ثقافة إبلاغ تجعل الموظف يبلغ عن خطئه دون خوف من العقاب.
8. هجمات كلمات المرور (Password Attacks)
هجمات كلمات المرور محاولات لتخمين كلمة مرورك أو سرقتها. ومن أشهر أساليبها القوة الغاشمة التي تجرب تركيبات لا حصر لها، وهجوم القاموس الذي يجرب كلمات شائعة ومسربة، وحشو بيانات الدخول Credential Stuffing الذي يجرب كلمة مرور مسربة من موقع على مواقع أخرى لأن كثيرين يكررونها، والرش Password Spraying الذي يجرب كلمة مرور شائعة واحدة على آلاف الحسابات لتفادي القفل. وتغذي برمجيات سرقة البيانات الخبيثة هذه الهجمات بقوائم جاهزة، فتتصل التهديدات ببعضها كما رأينا. وقد تظهر هذه القوائم للبيع في الدارك ويب (Dark Web)، حيث تتداول أسواق سرية بيانات دخول مسروقة من اختراقات سابقة.
وتبين أحدث البيانات أن كلمات المرور ما زالت بابا مفتوحا لكن حصتها تتراجع. فبحسب قراءة Help Net Security لتقرير فيريزون DBIR 2026، تراجع استغلال بيانات الدخول المسروقة إلى 13% من الاختراقات بعد أن كان نقطة الدخول الأولى، وحلت محله الثغرات. ويلاحظ التقرير أن كثيرا من الاختراقات ارتبطت بغياب المصادقة متعددة العوامل وضعف إدارة بيانات الدخول وإفراط الصلاحيات في السحابة. أي أن الخطر قل نسبيا، لكنه ما زال سهل الاستغلال حين تغيب الأساسيات. وأبرز ما ينبغي فعله:
- استخدم كلمة مرور فريدة لكل حساب مع مدير كلمات مرور، فالتكرار هو وقود حشو البيانات.
- فعل المصادقة متعددة العوامل وفضل مفاتيح الأمان وPasskeys على الرسائل النصية.
- اختر عبارات مرور طويلة بدل الكلمات القصيرة المعقدة التي يصعب تذكرها.
- فعل قفل الحساب وتحديد المحاولات وراقب محاولات الدخول الفاشلة المتكررة.
- افحص تسريبات بياناتك عبر خدمات التنبيه وغير كلمات المرور المسربة فورا.
9. استغلال الثغرات (Vulnerability Exploits)
استغلال الثغرات هو استخدام نقطة ضعف معروفة في برنامج أو جهاز للدخول دون إذن، وهو مجال يدرس بعمق ضمن تخصصات علوم الحاسوب لفهم بنية الأنظمة وحمايتها. وهنا تفترق عن اليوم الصفري: الثغرة هنا معلنة ولها تصحيح، لكن المؤسسة لم تطبقه بعد. ويتسابق المهاجمون على الثغرة فور الإعلان عنها، ويستهدفون خصوصا الأنظمة المكشوفة للإنترنت كخوادم الويب وجدران الحماية والشبكات الافتراضية. ولذلك لا يعد التأخر في التحديث مسألة إهمال تقني فقط، بل قرارا يفتح الباب.
وهذا التهديد هو الأعلى صعودا. فبحسب قراءة Help Net Security لتقرير DBIR 2026، التي بني تقريرها على تحليل أكثر من 22 ألف اختراق مؤكد في 145 دولة، تصدر استغلال الثغرات نقاط الدخول الأولى بنسبة 31% من الاختراقات متجاوزا بيانات الدخول المسروقة. ويذكر التقرير أن 26% فقط من الثغرات الحرجة المدرجة في كتالوج CISA للثغرات المستغلة أصلحت كليا في 2025 بعد أن كانت 38% في العام السابق، وأن متوسط زمن الإصلاح الكامل ارتفع إلى 43 يوما. وتشير القراءة إلى أن المشكلة صارت مشكلة سعة لا إهمالا فقط، لأن حجم الثغرات يفوق قدرة الفرق. وأبرز ما ينبغي فعله:
- اجرد أصولك وأعرف ما هو مكشوف للإنترنت، فلا تحمي ما لا تعرف.
- رتب الإصلاح بحسب الخطر وابدأ بالثغرات المدرجة في كتالوج CISA للثغرات المستغلة.
- قلل سطح الهجوم بإيقاف الخدمات غير اللازمة وإغلاق المنافذ المفتوحة.
- قسم الشبكة وعزل الأصول الحساسة حتى لا ينتشر الاختراق.
- فعل التحديثات التلقائية حيثما أمكن، وافحص نظامك بماسح ثغرات دوري.
10. هجوم سلسلة التوريد (Supply Chain Attack)
هجوم سلسلة التوريد يخترق جهة موثوقة، كمزود برمجيات أو مكتبة مفتوحة المصدر أو مزود خدمة مدارة، للوصول إلى عملائها. فبدل أن يهاجم المهاجم مئات المؤسسات واحدة واحدة، يهاجم نقطة واحدة يعتمد عليها الجميع، فيعبر منها إلى الكل. وتتخذ الهجمات أشكالا: تحديث برنامج مسموم، أو حزمة برمجية مزورة في مستودع عام، أو حساب مورد مخترق له صلاحيات في شبكة العميل، مما يتطلب تطبيق معايير أمان صارمة في مراحل هندسة البرمجيات. وتتزايد خطورتها لأن الثقة بالمورد تتجاوز عادة فحوص الأمان.
وتتسع هذه الفئة بسرعة. فبحسب قراءة Help Net Security لتقرير DBIR 2026، زادت الاختراقات التي تتعلق بـ سلسلة التوريد 60%، وصار طرف ثالث حاضرا في 48% من الاختراقات. وتعزو القراءة ذلك إلى اعتماد المؤسسات على مزودي السحابة والخدمات المدارة ومنصات SaaS وأنظمة الرواتب الخارجية. وتتحدث تقارير نشرت في الأيام الأخيرة عن برمجية تسرق بيانات الدخول تسللت إلى حزمة بايثون رسمية مرتبطة بمايكروسوفت، وهو مثال حي على نمط السلسلة. وأبرز ما ينبغي فعله:
- قيم مورديك أمنيا قبل التعاقد، واطلب شهادات وتقارير تدقيق وتفاصيل صلاحياتهم.
- قيد صلاحيات الأطراف الثالثة بأقل ما يحتاجونه، وراقب نشاط حساباتهم.
- احتفظ بقائمة مكونات البرمجيات SBOM لتعرف ما تعتمد عليه عند اكتشاف ثغرة في مكتبة.
- ثبت إصدارات المكتبات وتحقق من سلامتها ولا تسحب أحدث إصدار تلقائيا دون فحص.
- جهز خطة طوارئ للمورد تحدد كيف تعزل خدمته إذا اختُرق.
مقارنة بين أخطر تهديدات الأمن السيبراني
بعد أن استعرضنا كل تهديد على حدة، يفيد أن نضعها جنبا إلى جنب لنرى ما يجمعها وما يفرقها. فبعض أخطر تهديدات الأمن السيبراني يستهدف الإنسان مباشرة، كالتصيد وكلمات المرور والتهديد الداخلي، وبعضها يستهدف التقنية، كاستغلال الثغرات واليوم الصفري، وبعضها يستهدف الخدمة نفسها كحجب الخدمة، وبعضها يستهدف الثقة كسلسلة التوريد. وتتداخل هذه الفئات، فتبدأ الفدية غالبا بتصيد أو ثغرة، وتغذي البرمجيات الخبيثة هجمات كلمات المرور. لذلك لا تكفي أداة واحدة لمواجهتها كلها، وهنا تبرز الحاجة إلى حلول متكاملة مثل Advanced Threat Protection التي تجمع المراقبة والكشف والاستجابة في منصة واحدة.
| التهديد | ما يستهدفه | أقوى دفاع | أحدث رقم موثق |
|---|---|---|---|
| 1. البرمجيات الخبيثة | الأجهزة والبيانات | التحديثات وحماية EDR ونسخ احتياطية | لا يوجد رقم موثق حديث |
| 2. التصيد الاحتيالي | الإنسان وبيانات الدخول | مصادقة متعددة العوامل وتدريب ومراجعة المرسل | نحو 191 ألف شكوى لدى IC3 في 2025 |
| 3. برامج الفدية | البيانات وتوفر الخدمة | نسخ احتياطية معزولة وعزل الشبكة | فدية في 48% من اختراقات DBIR 2026 |
| 4. حجب الخدمة DDoS | توفر الخدمة | خدمة حماية وسعة احتياطية | 18.2 مليون هجوم في الربع الثالث 2026 بحسب Cloudflare |
| 5. اليوم الصفري | الأنظمة الحدودية والمؤسسية | تقليل سطح الهجوم ومراقبة سلوكية | 90 ثغرة مستغلة في 2025 بحسب جوجل |
| 6. الرجل في المنتصف | الاتصال والجلسات | مفاتيح أمان وPasskeys وتشفير | لا يوجد رقم موثق حديث |
| 7. التهديد الداخلي | البيانات الحساسة | أقل صلاحية ومراقبة وDLP | 19.5 مليون دولار سنويا للمؤسسة بحسب Ponemon |
| 8. هجمات كلمات المرور | الحسابات | كلمة مرور فريدة ومصادقة متعددة العوامل | 13% من اختراقات DBIR 2026 |
| 9. استغلال الثغرات | الأنظمة غير المرقعة | إدارة أصول وتصحيح مرتب بالخطر | 31% من اختراقات DBIR 2026 |
| 10. سلسلة التوريد | الثقة بالموردين | تقييم الموردين وSBOM وتقييد الصلاحيات | طرف ثالث في 48% من اختراقات DBIR 2026 |
وتبين المقارنة كذلك أن الدفاعات المشتركة تغطي معظم القائمة. فالمصادقة متعددة العوامل والتحديثات والنسخ الاحتياطي وأقل صلاحية والمراقبة تعمل ضد عدة تهديدات في وقت واحد. ولذلك ننصح بالبدء بها قبل شراء أدوات متخصصة. ويلخص الجدول التالي ما يستهدفه كل تهديد وأقوى دفاع ضده، مع أحدث رقم موثق لدينا، وقد تركنا الخانة فارغة حيث لم نجد رقما حديثا موثوقا.
وتظل هناك طبقة أوسع تتداخل فيها هذه التهديدات مع سياق أكبر، حيث تتحول إلى أدوات في الحروب السيبرانية بين الدول والجماعات، وتصبح بيانات المستخدمين هدفا استخباراتيا لا ماليا فقط. وفي هذا السياق يبرز دور الهكر الأخلاقي الذي يختبر الأنظمة قبل أن يستغلها غيرهم، والمسارات التعليمية مثل دورات الأمن السيبراني المجانية التي تتيح للمبتدئين فهم هذه التهديدات قبل مواجهتها. لكن الفهم وحده لا يكفي؛ فلابد من أدوات عملية، ومنها برامج مكافحة الفيروسات التي تبقى خط الدفاع الأول على الأجهزة الشخصية رغم محدوديتها أمام التهديدات المتقدمة.
كيف تحمي نفسك ومؤسستك من أخطر تهديدات الأمن السيبراني؟
الخبر الجيد أن مواجهة أخطر تهديدات الأمن السيبراني لا تحتاج إلى ميزانية ضخمة، بل إلى انضباط في الأساسيات. وهذا ما تؤكده قراءة Help Net Security لتقرير DBIR 2026، التي ترى أن المؤسسات لا تحتاج إلى استراتيجيات ثورية، بل إلى تنفيذ مستمر لإدارة الأصول والتصحيح والمصادقة متعددة العوامل وأقل صلاحية وخطة الاستجابة وتقييم الموردين والتوعية. وتضيف أن المؤسسات الأقدر على التكيف ليست الأكثر إنفاقا على الأدوات، بل الأكثر التزاما بالأساسيات.
ويتشارك الأفراد والمؤسسات في قاعدة واحدة: قلل الأبواب المفتوحة ثم افترض أن بابا منها سيفتح يوما، فجهز طريقة الاستجابة. فالوقاية الكاملة مستحيلة، لكن تقليل سطح الهجوم وتجهيز النسخ الاحتياطية وتعلم اكتشاف الخداع يحول الهجوم من كارثة إلى حادث يمكن احتواؤه. وفيما يلي عشر خطوات تغطي معظم القائمة، مرتبة بحسب الفائدة مقابل الجهد:
- فعل المصادقة متعددة العوامل على البريد والبنك وحسابات العمل، وفضل مفاتيح الأمان وPasskeys.
- استخدم مدير كلمات مرور وكلمة فريدة لكل حساب.
- حدث الأنظمة والتطبيقات تلقائيا، وابدأ بالأجهزة المكشوفة للإنترنت.
- احتفظ بنسخ احتياطية معزولة واختبر استرجاعها مرتين في السنة على الأقل.
- تحقق قبل أن تضغط: المرسل الحقيقي، والرابط الفعلي، وهاتف المدير لأي طلب مالي.
- طبق أقل صلاحية وراجع الصلاحيات عند تغير الدور أو مغادرة الموظف.
- قسم الشبكة بحيث لا يصل اختراق جهاز إلى كل شيء.
- قيم مورديك وقيد صلاحيات الأطراف الثالثة.
- ضع سياسة واضحة لاستخدام أدوات الذكاء الاصطناعي تحدد ما يجوز إدخاله فيها.
- تمرن على الاستجابة بخطة مكتوبة تحدد من يقرر ومن يتصل بمن عند الهجوم.
أخطر تهديدات الأمن السيبراني في عصر الذكاء الاصطناعي يغير المعادلة
لم يغير الذكاء الاصطناعي قائمة أخطر تهديدات الأمن السيبراني، لكنه سرع كل بند فيها. فبحسب قراءة Help Net Security لتقرير فيريزون DBIR 2026، يستخدم المجرمون الآن الذكاء الاصطناعي التوليدي في اختيار الأهداف وتطوير البرمجيات الخبيثة والبحث عن الثغرات وهندسة الاجتماعية. وتقدر دراسة آي بي إم لعام 2026، بحسب نقل موقع SecureWorld، أن اختراقا من كل أربعة اختراقات خبيثة صار مدعوما بالذكاء الاصطناعي، وأن تكلفة هذه الاختراقات نحو ستة ملايين دولار في المتوسط. وتبلغ الرسائل المصيدة بذلك دقة لغوية لم تكن ممكنة قبل سنوات، ويصبح اكتشافها بالعين وحدها أصعب.
ولا يقتصر الخطر على ما يفعله المهاجمون، بل على ما يفعله موظفوك بحسن نية. فيذكر تقرير DBIR 2026، بحسب القراءة نفسها، أن 67% من المستخدمين الذين دخلوا إلى خدمات الذكاء الاصطناعي من أجهزة الشركة استخدموا حسابات غير مؤسسية، وأن 45% من الموظفين صاروا مستخدمين منتظمين لأدوات الذكاء الاصطناعي مقابل 15% قبل عام. ورصد التقرير رفع شيفرات مصدرية ومستندات داخلية وبيانات منظمة إلى منصات غير معتمدة. وهذا شكل جديد من التهديد الداخلي الذي ناقشناه، فهو إهمال لا خبث، وتكلفته تظهر لاحقا في تسرب أو مخالفة تنظيمية.
وفي المقابل، يمنح الذكاء الاصطناعي المدافعين ميزة حقيقية إذا أحسنوا استخدامه. فبحسب تحليل Fortra لنتائج دراسة آي بي إم 2026، وفرت المؤسسات التي استخدمت الذكاء الاصطناعي والأتمتة على نطاق واسع في أمنها نحو 1.93 مليون دولار لكل اختراق وأغلقت الحوادث أسرع بـ65 يوما. ويعني هذا أن المعركة صارت سباق سرعة: من يكتشف ويحتوي أسرع يخسر أقل. ولذلك ننصح بدمج الأتمتة في المراقبة والاستجابة، مع إبقاء الإنسان في القرارات الحرجة، وبوضع سياسة استخدام للذكاء الاصطناعي قبل أن يضعها الموظفون بأنفسهم.
ماذا تفعل عند وقوع هجوم ضمن أخطر تهديدات الأمن السيبراني؟
مهما أحكمت دفاعاتك، قد يقع الهجوم يوما، وما يحدد حجم الخسارة غالبا هو ما تفعله في الساعات الأولى. فالفرق بين مؤسسة تحتوي الحادث خلال يوم وأخرى تكتشفه بعد أشهر هائل في التكلفة. وتبين دراسة آي بي إم لعام 2026 أن متوسط الزمن اللازم لاكتشاف الاختراق واحتوائه بلغ 247 يوما، وأن المؤسسات التي استخدمت الأتمتة في أمنها أغلقت الحوادث أسرع بـ65 يوما. ولذلك يحتاج كل فرد ومؤسسة إلى خطة بسيطة مكتوبة قبل أن يحتاجها.
ويحكم الاستجابة مبدأ واحد: اعزل أولا ثم افهم ثم أصلح. لا تحاول إصلاح كل شيء وأنت لا تعرف حجم المشكلة، ولا تحذف الأدلة في عجلتك. وتكلفة التعافي قد تتجاوز الفدية نفسها بكثير، فبحسب سوفوس بلغ متوسطها نحو 1.7 مليون دولار دون الفدية، وبحسب DBIR 2026 لم يدفع 69% من ضحايا الفدية، أي أن أغلبهم اعتمد على النسخ الاحتياطية والتعافي. وهذه خطوات عملية للساعات الأولى:
- اعزل الجهاز أو الحساب المصاب بفصله عن الشبكة، لكن لا تطفئه إن أمكن حتى لا تضيع الأدلة في الذاكرة.
- غير كلمات المرور من جهاز آخر نظيف، وألغ الجلسات المفتوحة وفعل المصادقة متعددة العوامل.
- أبلغ الفريق المختص داخل مؤسستك فورا، ولا تحاول معالجة الأمر منفردا أو إخفاءه.
- احفظ الأدلة: رسائل البريد والسجلات والصور، ولا تحذف شيئا قبل توثيقه.
- افحص النسخ الاحتياطية وتأكد أنها سليمة وغير مشفرة قبل أي استرجاع.
- أبلغ الجهات المختصة: فريق الاستجابة الوطني CERT في بلدك والبنك والجهات التنظيمية عند الحاجة.
- استعد على مراحل وراقب الأنظمة بعد الاسترجاع لأن المهاجم قد يترك بابا خلفيا.
- وثق الدروس وحدث الخطة بعد انتهاء الحادث.
أخطر تهديدات الأمن السيبراني للأفراد والشركات الصغيرة
يظن كثير من الأفراد وأصحاب الأعمال الصغيرة أنهم أهداف غير مغرية. والواقع أن أخطر تهديدات الأمن السيبراني لا تفرق بين صغير وكبير، لأن الهجمات الآلية تستهدف كل من يملك ثغرة أو كلمة مرور ضعيفة. فبحسب ملخص تقرير مكتب التحقيقات الفيدرالي لعام 2025، بلغت خسائر الجريمة السيبرانية المبلغ عنها نحو 20.9 مليار دولار، وكان التصيد والانتحال أكثر الشكاوى عددا بنحو 191 ألف شكوى. وهذه الأرقام تخص ضحايا من كل الفئات، بينهم أفراد خسروا مدخراتهم بنقرة واحدة.
وتتحمل الشركات الصغيرة عبئا خاصا. فبحسب قراءة Help Net Security لتقرير DBIR 2026، تظل الفدية من أكثر المخاطر تعطيلا للشركات الصغيرة، لأن تعطل العمليات قد يضرها أكثر من الفدية نفسها. وهي تفتقر عادة إلى فريق أمني متخصص، فتعتمد على موردين خارجيين، وهذا يدخلها في مخاطر سلسلة التوريد التي ناقشناها. وتكلفة الاختراق عالميا بنحو 4.99 مليون دولار بحسب آي بي إم، وهي رقم قد يعني نهاية شركة صغيرة. ولذلك لا يصح أن تؤجل الأساسيات بحجة أن الخطر بعيد.
والأخبار الجيدة أن الأساسيات رخيصة وفعالة. فمدير كلمات المرور والمصادقة متعددة العوامل والتحديث التلقائي والنسخ الاحتياطي المعزول لا تكلف الكثير، لكنها تغطي أغلب القائمة. وللأفراد قاعدة إضافية: لا تتصرف تحت الضغط. فكل عملية احتيال ناجحة تقريبا تخلق إحساسا بالاستعجال: حسابك سيغلق، ابنك في حادث، الفرصة تنتهي اليوم. توقف، وتحقق من القناة الرسمية، واتصل بالشخص نفسه على رقمه المعروف. وهذه العادة وحدها تمنع نسبة كبيرة من الاحتيال.
الأسئلة شائعة
جمعنا هنا تسعة أسئلة تتكرر عند القراء، وأجبنا عنها بإيجاز بالاعتماد على ما فصلناه في الأقسام السابقة.
ما هي أخطر تهديدات الأمن السيبراني؟
أخطرها بحسب الأثر والانتشار عشرة: البرمجيات الخبيثة، والتصيد، وبرامج الفدية، وحجب الخدمة، واليوم الصفري، والرجل في المنتصف، والتهديد الداخلي، وهجمات كلمات المرور، واستغلال الثغرات، وسلسلة التوريد. ولا يوجد ترتيب واحد يصح للجميع، فخطرها يتغير بنوع الضحية. وتشير قراءة Help Net Security لتقرير DBIR 2026 إلى أن استغلال الثغرات صار أكثر نقاط الدخول (31%) والفدية حاضرة في 48% من الاختراقات.
ما أكثر التهديدات السيبرانية شيوعا؟
يختلف الجواب بحسب المقياس. فمن حيث عدد الشكاوى كان التصيد والانتحال الأكثر بنحو 191 ألف شكوى لدى IC3 في 2025. ومن حيث نقطة الدخول إلى الاختراقات المؤسسية تصدر استغلال الثغرات (31%) في DBIR 2026. ومن حيث حضورها في الاختراقات تبرز الفدية (48%). ولذلك لا تحصر دفاعك في تهديد واحد، وركز على الأساسيات التي تغطي أغلبها.
ما الفرق بين التصيد والبرمجيات الخبيثة؟
التصيد خداع يقنعك بفعل شيء، كالكشف عن كلمة مرورك أو الضغط على رابط. أما البرمجية الخبيثة فبرنامج يضر بجهازك بعد أن يعمل عليه. والعلاقة بينهما وثيقة: يستخدم التصيد غالبا طريقا لتوصيل البرمجية الخبيثة، وتعيد البرمجية الخبيثة تغذية التصيد ببيانات مسروقة. ويحمي منهما معا الحذر وتحديث الأنظمة والمصادقة متعددة العوامل.
هل أدفع الفدية إذا أصيبت بياناتي؟
لا ينصح بالدفع عادة، فلا ضمان لاستعادة البيانات أو عدم تسريبها، والدفع يغذي عصابات تستهدف غيرك. وتشير الأرقام إلى أن أغلب الضحايا لا يدفعون، فلم يدفع 69% من ضحايا الفدية بحسب DBIR 2026، وبلغت نسبة الدفع أدنى مستوى مسجلا بحسب Chainalysis. لكن القرار يتوقف على ظروفك القانونية والتشغيلية، فاستشر مختصين وجهات مختصة قبل أي قرار، ولا تتفاوض منفردا.
ما الفرق بين اليوم الصفري واستغلال الثغرات؟
اليوم الصفري ثغرة لا تعرفها الشركة المصنعة ولا تصحيح لها، فيستغلها المهاجم قبل أي دفاع. أما استغلال الثغرات فيستهدف ثغرة معلنة لها تصحيح لم يطبق بعد. والثاني أكثر شيوعا بكثير: فتصدر استغلال الثغرات 31% من الاختراقات في DBIR 2026، بينما رصدت جوجل 90 ثغرة يوم صفري فقط استغلت في 2025. ويعني هذا أن التحديث السريع يغلق أغلب الأبواب التي يستغلها المهاجمون فعليا.
هل المصادقة متعددة العوامل كافية؟
هي أقوى خطوة بسيطة، لكنها ليست كافية دائما. فبعض الأنواع، كالرسائل النصية ورموز التطبيق، يمكن تجاوزها بهجمات الرجل في المنتصف التي تسرق الجلسة أو الرمز لحظة إدخاله. لذلك فضل مفاتيح الأمان وPasskeys التي ترتبط بالنطاق الحقيقي فلا تعمل على صفحة مزورة. ومع ذلك تبقى المصادقة متعددة العوامل بأي شكل أفضل بكثير من كلمة المرور وحدها، ويلاحظ DBIR 2026 غيابها في كثير من الاختراقات.
كيف أعرف أن جهازي مصاب؟
تشمل العلامات بطئا غير مبرر وارتفاع حرارة الجهاز، وبرامج أو إضافات لم تثبتها، ونوافذ إعلانات مفاجئة، ونشاطا غريبا في حساباتك كرسائل لم ترسلها أو محاولات دخول من أماكن غير معروفة، وتعطل مضاد الفيروسات. لكن بعض الإصابات لا تظهر لها علامات، وهي الأخطر. لذلك فعل تنبيهات الدخول في حساباتك، وشغل فحصا دوريا، وراجع الأجهزة المتصلة بحسابك.
هل الشركات الصغيرة مستهدفة فعلا؟
نعم. فالهجمات الآلية لا تفرق بين صغير وكبير، وتشير قراءة Help Net Security لتقرير DBIR 2026 إلى أن تعطل العمليات بسبب الفدية قد يكون أكثر ضررا للشركات الصغيرة من الفدية نفسها. وتفتقر هذه الشركات غالبا إلى فريق أمني ومخطط استجابة. وتكفيها الأساسيات: مصادقة متعددة العوامل وتحديثات تلقائية ونسخ احتياطي معزول وتدريب بسيط وتقييم الموردين.
من أين أبدأ لتعلم الأمن السيبراني؟
ابدأ بأساسيات الشبكات وأنظمة التشغيل، ثم تعلم مفاهيم الأمن: السرية والسلامة والتوافر، وأنواع التهديدات التي شرحناها. ثم تدرب عمليا على مختبرات آمنة ومنصات تدريب مجانية، وفكر في شهادات تأسيسية مثل CompTIA Security+. وتابع تقارير مثل DBIR وIC3 وIBM سنويا، فهي تعطيك صورة مجانية عن الواقع. وستجد في مقالنا عن تكنولوجيا المعلومات خطوات أوسع للدخول إلى هذا المجال.
الخاتمة
تؤكد الأرقام التي استعرضناها أن أخطر تهديدات الأمن السيبراني ليست لغزا تقنيا معقدا بقدر ما هي أبواب معروفة تترك مفتوحة. فالتصيد يستغل الثقة، والفدية تستغل غياب النسخ الاحتياطية، وحجب الخدمة يستغل الأجهزة الضعيفة، واستغلال الثغرات يستغل التأخر في التحديث، وسلسلة التوريد تستغل الثقة بالمورد. وبحسب قراءة Help Net Security لتقرير فيريزون DBIR 2026، فإن المؤسسات لا تحتاج إلى استراتيجيات ثورية، بل إلى تنفيذ منضبط للأساسيات: إدارة الأصول والتصحيح والمصادقة متعددة العوامل وأقل صلاحية وخطة الاستجابة وتقييم الموردين والتوعية.
ويغير الذكاء الاصطناعي السرعة لا القائمة. فيجعل رسائل التصيد أدق، وييسر البحث عن الثغرات، ويدخل شكلا جديدا من التهديد الداخلي حين يرفع الموظفون بيانات حساسة إلى أدوات غير معتمدة. وفي المقابل، يمنح المدافعين فرصة لخفض التكلفة وتسريع الاحتواء إذا استخدموه بحكمة. ولذلك تتحول المعركة إلى سباق سرعة، من يكتشف ويحتوي أسرع يخسر أقل. وتبقى الخطة المكتوبة والنسخ الاحتياطي المعزول والتدريب المنتظم أهم من أي أداة جديدة.
فابدأ اليوم بثلاث خطوات تستغرق أقل من ساعة: فعل المصادقة متعددة العوامل على بريدك وبنكك، واعتمد مدير كلمات مرور، وافحص أن نسختك الاحتياطية تعمل فعلا. ثم ضع قائمة بأصولك وموردك وصلاحيات فريقك، وحدد من يتصرف عند الهجوم. فالأمن السيبراني رحلة لا وجهة، وكل خطوة صغيرة تقلل احتمال أن تكون أنت الضحية التالية. وإذا أعجبك هذا الدليل فشاركه مع من يهمه الأمر، فالوعي أول خط دفاع وأرخصه.